- Panoramica del processo
- La pull request viene aperta: Una pull request (PR) viene inviata al repository con modifiche che possono contenere problemi identificati da uno strumento di code scanning.
- Viene attivata la GitLab Action: L’apertura della PR attiva automaticamente un workflow di GitHub Actions.
- La GitLab Action chiama la Devin API: La GitHub Action invia una richiesta alla Devin API, passando i problemi identificati per la loro risoluzione automatica.
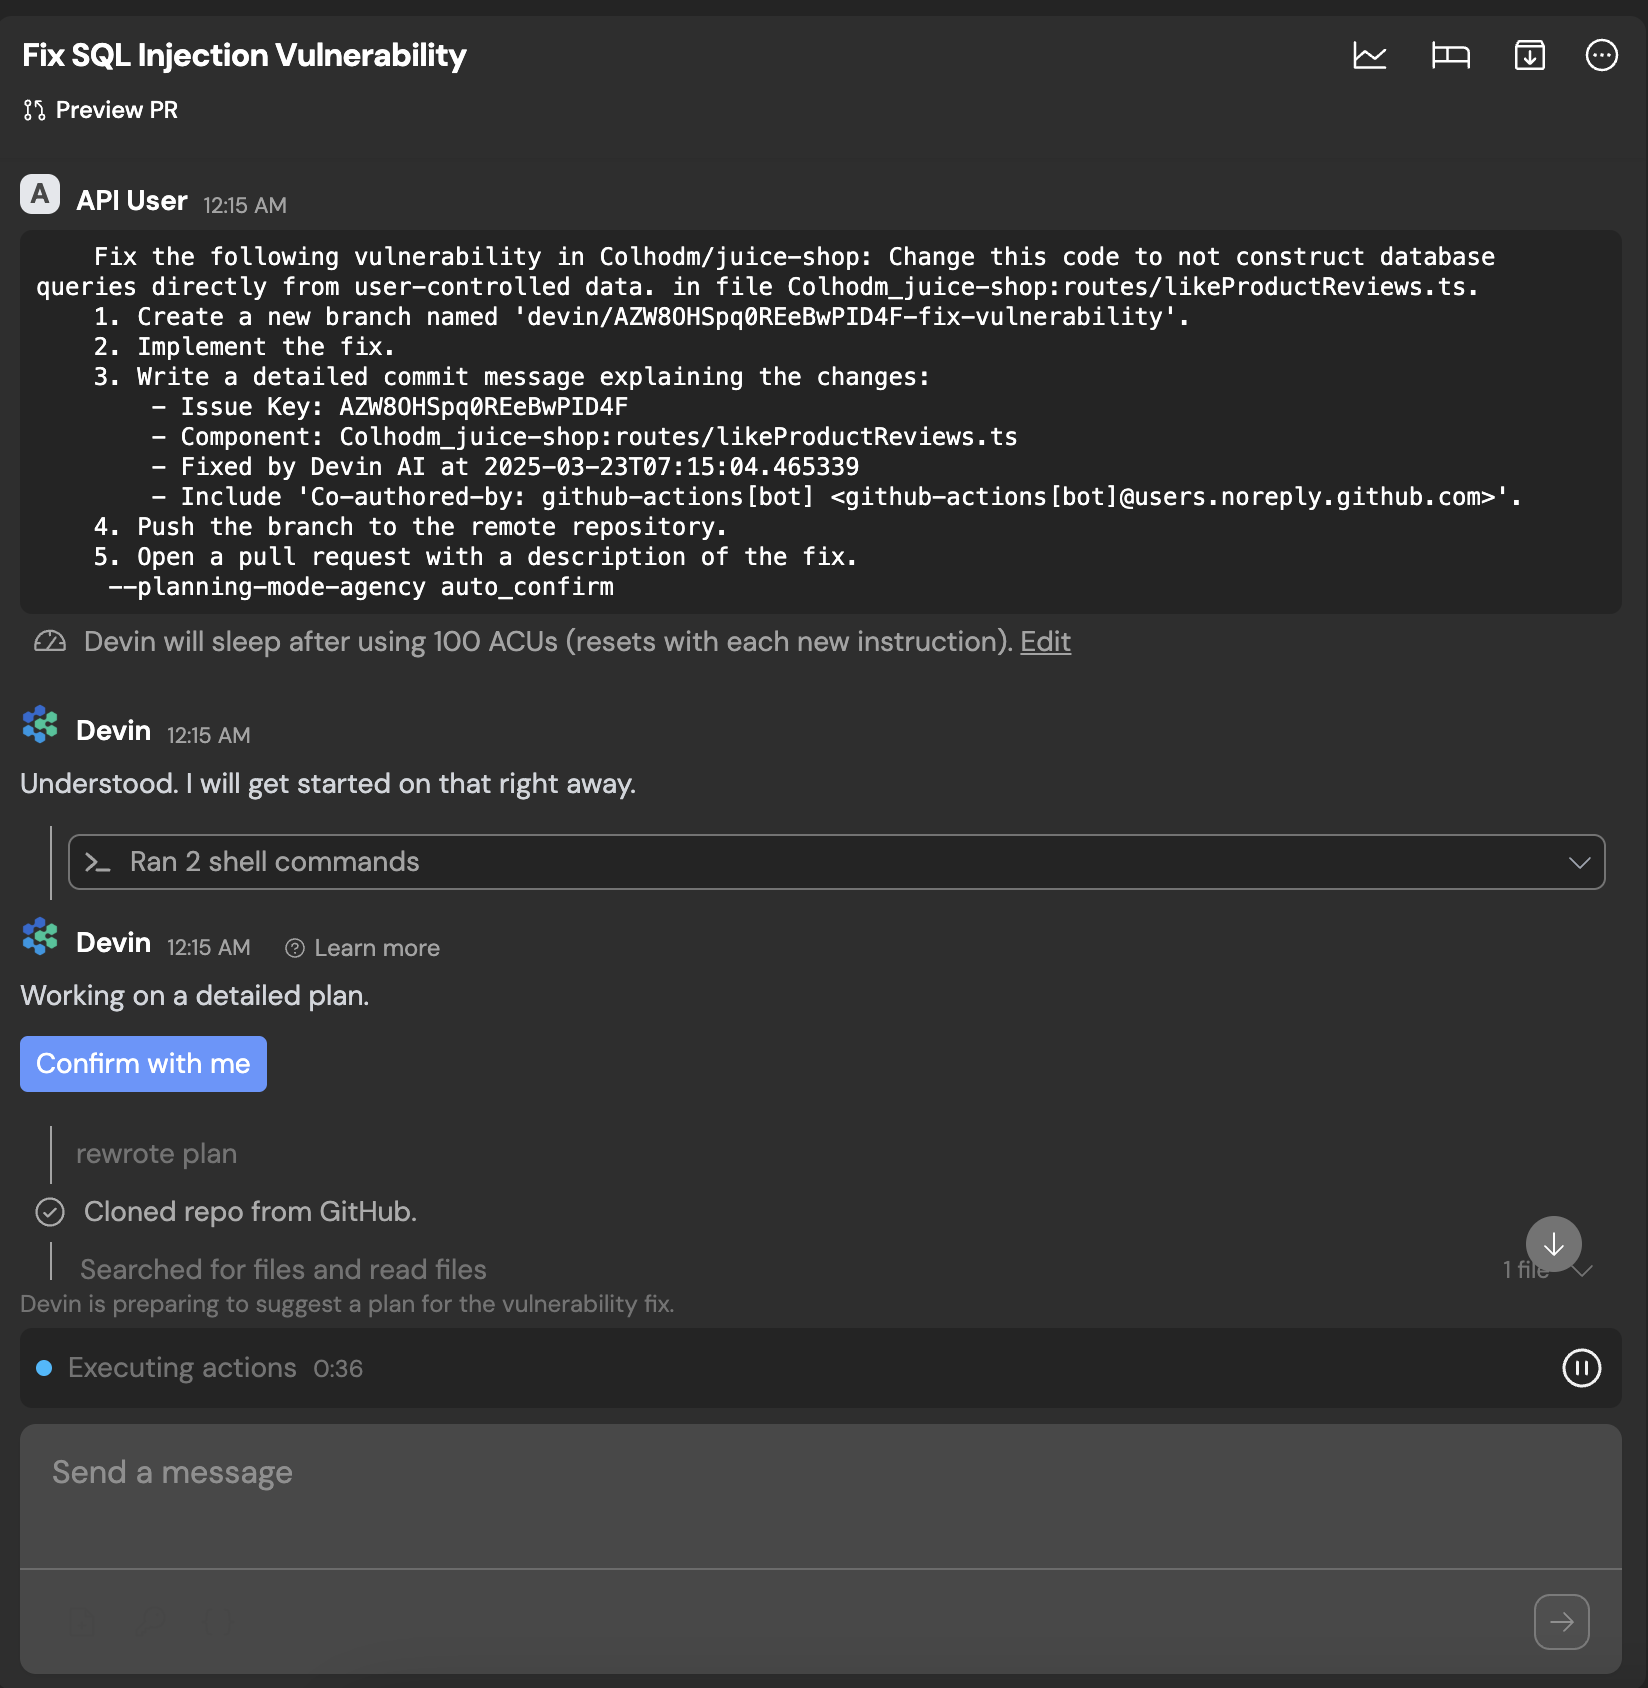
- La sessione Devin viene inizializzata: Una sessione Devin viene avviata, riceve il contesto del problema e tenta di risolverlo sulla base dei dati forniti.
- Devin propone una PR per la revisione umana: Una volta risolto il problema, Devin genera una PR con le modifiche proposte e la invia per la revisione da parte di un revisore umano.
- Passaggi per completare la procedura
- Configurare l’ambiente GitLab per contenere i segreti richiesti:
- Configura l’ambiente GitLab per archiviare in modo sicuro i segreti necessari, come token di autenticazione e chiavi di configurazione, per interagire con l’API di Devin e altri strumenti integrati.
- Testare l’integrazione
- Visualizzare la pagina delle sessioni Devin
Questo presuppone che tu disponga di un file locale di proprietà di SonarCloud
sonar-project.properties che specifichi:Lo script utilizza l’API v3.
DEVIN_API_KEY è una chiave API di un utente di servizio e DEVIN_ORG_ID è l’ID dell’organizzazione in cui vengono eseguite le sessioni. Una sessione che completa la propria attività riporta status: "running" con status_detail: "finished"; waiting_for_user, waiting_for_approval, suspended ed error richiedono l’intervento umano. Consulta Get session per l’elenco completo dei valori.