

- Eseguire sessioni all’interno della tua rete, accanto a servizi interni, registries e secrets
- Profili hardware personalizzati (ad es. GPU, macchine con molta memoria, immagini del sistema operativo specifiche)
- Un’infrastruttura esistente di dev box, VM o Kubernetes per ospitare i carichi di lavoro di Devin
- Controlli Enterprise sull’accesso alla rete, sugli output di build e sul monitoraggio
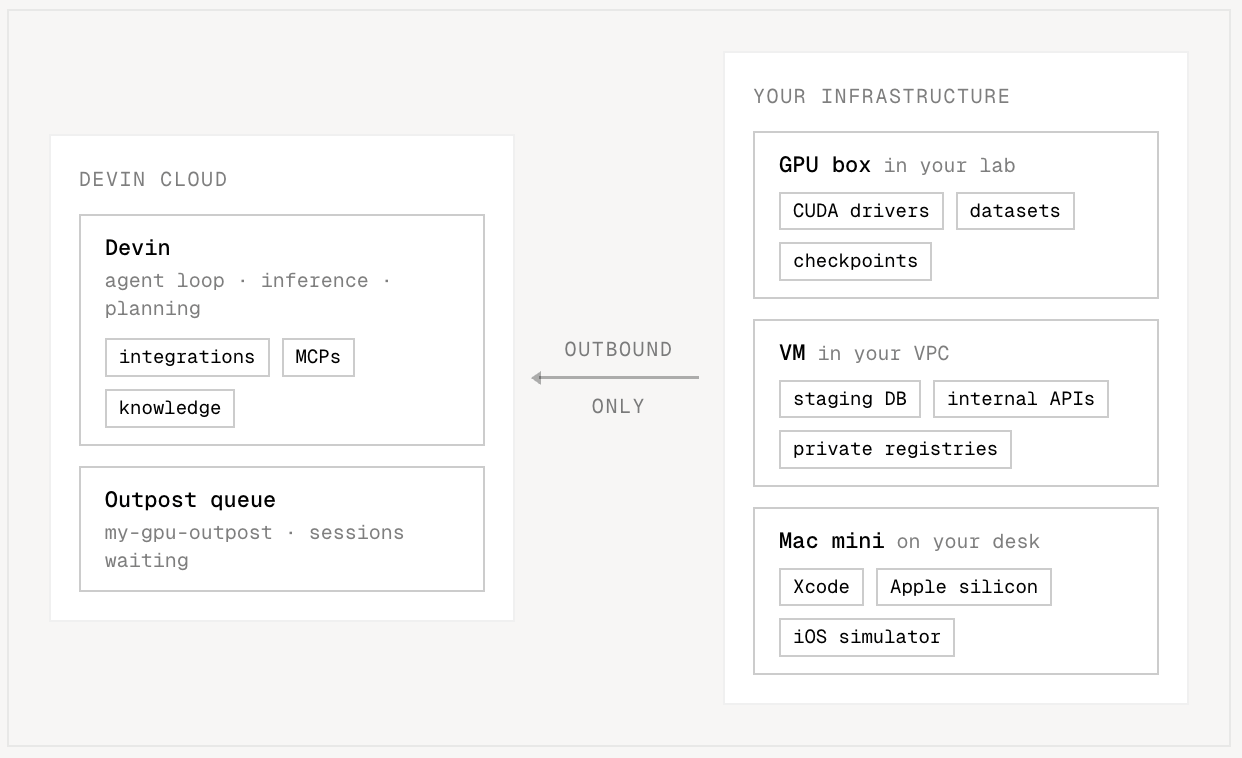
Come funziona
Un outpost è una coda nominativa di sessioni Devin da eseguire sulle tue macchine. Una volta registrato un outpost (ad es.gpu-h200 o dev-boxes), compare come opzione della macchina in Devin Cloud insieme a Ubuntu, Windows, ecc. — le sessioni cloud avviate su un outpost restano in coda finché una delle tue macchine non le prende in carico.
Ogni macchina che gestisce sessioni da un outpost è un worker. Per trasformare una macchina in un worker, installa Devin CLI ed esegui:
Avviare sessioni su un outpost
Quando avvii una sessione in Devin Cloud, seleziona l’outpost in Configurazione → Ambiente virtuale (consulta la guida rapida); in alternativa, usa il comando bang!outpost da Slack:
!outpost <name> accetta il nome esatto dell’outpost, un suo prefisso univoco (!outpost gpu se gpu-h200 è l’unica corrispondenza) oppure il suo ID. Invia !outpost senza argomenti per ottenere l’elenco degli outpost che puoi utilizzare.
Per eseguire le nuove sessioni su un outpost condiviso per impostazione predefinita, un amministratore può impostarlo come piattaforma predefinita dell’organizzazione in Settings → Devin → Default platform oppure tramite l’API Set Organization Default Platform. L’API Get Organization Default Platform restituisce l’impostazione predefinita attuale.
Outpost personali e condivisi
Chi può avviare sessioni su un outpost dipende da come è stato creato:- Un outpost condiviso viene creato da un amministratore dell’account, o da chiunque disponga dell’autorizzazione di scrittura su Outposts, in Settings → ambiente → Outposts (oppure con
devin worker outpost create). Possono avviare sessioni su di esso i membri delle organizzazioni con cui è condiviso, così come le sessioni che non vengono eseguite per conto di una persona, ad esempio le automazioni e le sessioni avviate con la chiave API di un utente di servizio. - Un outpost personale viene creato quando esegui
devin worker startdopo aver effettuato l’accesso condevin auth logine senza un token di outpost (vedi Avvio senza token); per farlo serve l’autorizzazione Personal outposts. In Settings è contrassegnato come Personal e solo tu puoi avviare sessioni su di esso: non possono farlo né gli altri membri, né le automazioni, né gli utenti di servizio. Gli amministratori dell’account possono comunque visualizzarlo ed eliminarlo in Settings.
Orchestrazione
Le macchine worker persistenti sono la configurazione più semplice, ma con l’API di Outposts puoi anche scrivere un orchestratore: un software che monitora la coda dell’outpost e, per ogni sessione in attesa, avvia una nuova VM o un nuovo container, avvia al suo interno il worker e smantella la macchina al termine della sessione. Consulta Orchestrazione per scoprire come fare, distribuisci devin-outpost-k8s — il nostro operatore open source che esegue questo ciclo su qualsiasi cluster Kubernetes — oppure eseguilo su una piattaforma partner che lo implementa già per te (vedi Integrazioni).Dipendenze della macchina
Le sessioni vengono eseguite direttamente sulle tue macchine, quindi il worker dipende dagli strumenti che vi installi.Per iniziare
Avvio rapido
Crea un outpost e gestisci le sessioni da una singola macchina con
devin worker start — nessun orchestratore necessario.Orchestrazione
Passa a una flotta: effettua il polling della coda, rivendica le sessioni, esegui il provisioning delle macchine e avvia automaticamente i worker.
Riferimento
La panoramica completa: comandi e flag della CLI, endpoint dell’API della flotta, distribuzione del file binario e contratto di spawn.
Integrazioni
Le piattaforme partner implementano per te il ciclo di orchestrazione: le sessioni vengono eseguite sulla loro infrastruttura, senza dover eseguire alcun worker né creare alcun orchestratore. Ogni partner documenta la propria configurazione:| Piattaforma | Cosa ottieni | Documentazione |
|---|---|---|
 Namespace | Ambienti macOS nativi su Apple silicon — con Computer Use, Devin esegue build, run e test completi delle app iOS | Devin Outposts on Namespace |
 Modal | La stessa infrastruttura su cui addestri e servi i modelli — riproduci errori e analizzi le prestazioni delle soluzioni su hardware di produzione, con scalabilità fino a zero. Consulta Post-training di modelli personalizzati con Devin e Modal | Devin Outposts on Modal |
 OpenShell | Un sandbox per ogni sessione tramite il runtime OpenShell — da una singola VM a un cluster GPU, progettato per ambienti sicuri e governativi | Devin Outposts on NVIDIA OpenShell |
| Brev | Istanze GPU su NVIDIA Brev, distribuite come Launchable con un clic | Devin Outposts on NVIDIA Brev |
 Daytona | Sandbox Linux e Windows che si avviano in meno di 90 ms dagli snapshot — repo, dipendenze e toolchain già pronti | Devin Outposts on Daytona |
 E2B | Macchine Agent con qualsiasi configurazione CPU/RAM e avvio in meno di un secondo — incluso l’accesso al tuo cloud privato | Devin Outposts on E2B |
 Cloudflare | Un sandbox isolato per ogni sessione, con traffico instradato attraverso proxy personalizzabili e connettività privata ai servizi interni — senza VPN né esposizione pubblica | Devin Outposts on Cloudflare |
Limitazioni
- Devin Outposts è disponibile su tutti gli account Pro, Max e Teams.
- La scheda Outposts in Settings → ambiente viene mostrata solo ai membri il cui ruolo dispone di un’autorizzazione Outposts (Outposts read, Outposts write o Personal outposts); gli amministratori dell’account le hanno tutte e tre. Se la scheda non è presente su un account Pro, Max o Teams, rivolgiti a un amministratore dell’account: senza l’autorizzazione Personal outposts, anche
devin worker startsenza token viene rifiutato. Non è necessario alcun intervento da parte di Cognition. - Devin Outposts è disponibile nelle distribuzioni Dedicated Tenant, ma è disattivato per impostazione predefinita, poiché alcune funzionalità di Devin si comportano diversamente quando gli agenti vengono eseguiti su infrastruttura gestita dal cliente. Il team che segue il tuo account può illustrarti i dettagli e abilitarlo.
- Outposts sposta sul cliente una parte significativa delle responsabilità infrastrutturali e operative. I team devono proteggere e gestire su larga scala le proprie VM di sviluppo remoto, inclusi provisioning, isolamento, controlli di accesso, gestione della capacità, monitoraggio e ripristino. Per i clienti attenti alla sicurezza, consigliamo Dedicated Tenant (Dedicated SaaS), che fornisce un ambiente isolato dedicato al cliente, con sicurezza e orchestrazione gestite da Cognition.