

- Que las sesiones se ejecuten dentro de tu red, junto a servicios internos, registries y secretos
- Perfiles de hardware personalizados (p. ej., GPU, máquinas con mucha memoria o imágenes de SO específicas)
- Infraestructura existente de máquinas de desarrollo, VM o Kubernetes para alojar las cargas de trabajo de Devin
- Controles empresariales sobre el acceso a la red, los resultados de compilación y la supervisión
Cómo funciona
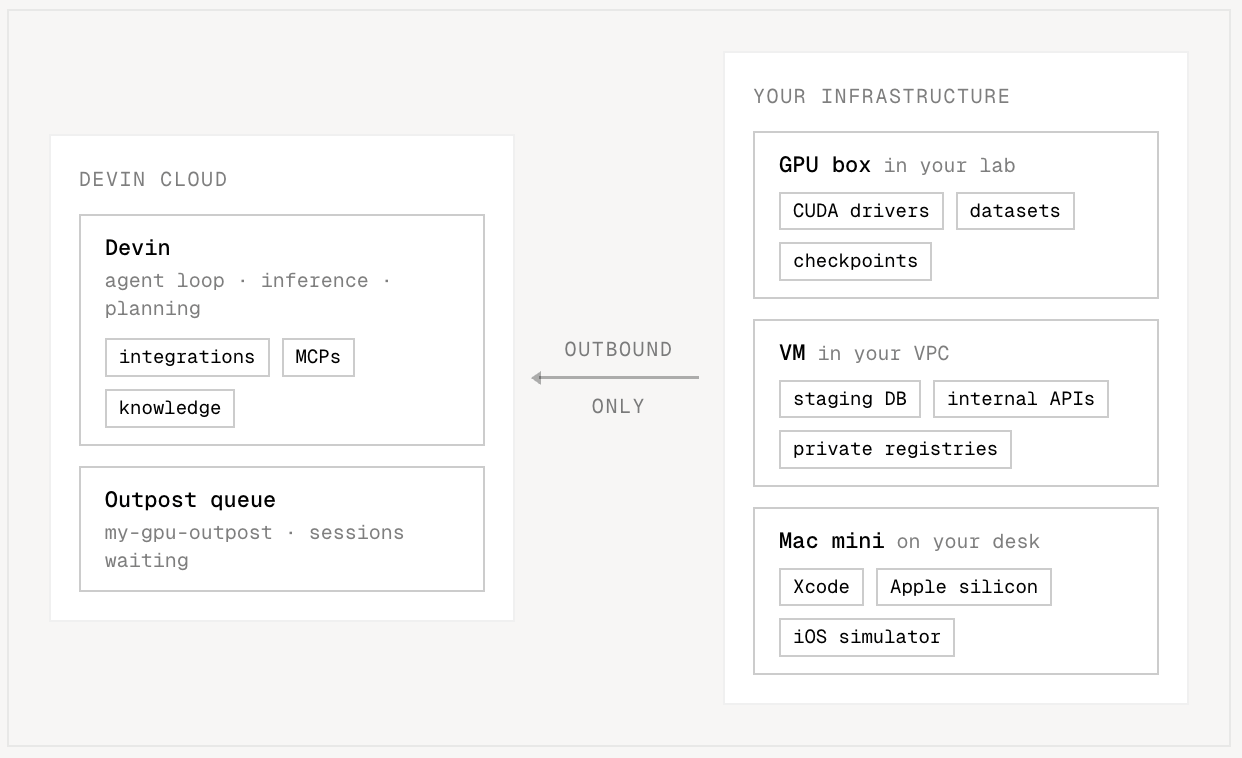
Un outpost es una cola con nombre de sesiones de Devin que se atienden en tus propias máquinas. Una vez que registras un outpost (p. ej.,gpu-h200 o dev-boxes), aparece como una opción de máquina en Devin Cloud junto con Ubuntu, Windows, etc. — las sesiones en la nube iniciadas en un outpost esperan en su cola hasta que una de tus máquinas las recoja.
Cada máquina que atiende sesiones de un outpost es un worker. Para convertir una máquina en un worker, instala Devin CLI y ejecuta:
Iniciar sesiones en un outpost
Al iniciar una sesión en Devin Cloud, selecciona el outpost en Configuración → Entorno virtual (consulta la Inicio rápido), o hazlo desde Slack con el comando bang!outpost:
!outpost <name> acepta el nombre exacto del outpost, un prefijo único (!outpost gpu cuando gpu-h200 es la única coincidencia) o su ID. Envía !outpost sin argumentos para ver la lista de outposts que puedes usar.
Para que las nuevas sesiones se ejecuten de forma predeterminada en un outpost compartido, un admin puede configurarlo como valor predeterminado de la organización en Settings → Devin → Default platform, o mediante la API Set Organization Default Platform. Get Organization Default Platform devuelve el valor predeterminado actual.
Puestos avanzados personales y compartidos
Quién puede iniciar sesiones en un puesto avanzado depende de cómo se haya creado:- Un puesto avanzado compartido lo crea un administrador de la cuenta, o cualquier persona con el permiso de escritura de Outposts, en Settings → Environment → Outposts (o con
devin worker outpost create). Pueden iniciar sesiones en él los miembros de las organizaciones con las que se comparte, así como las sesiones que no se ejecutan en nombre de una persona, como las automatizaciones y las sesiones iniciadas con la clave de API de un usuario de servicio. - Un puesto avanzado personal se crea al ejecutar
devin worker startcon la sesión iniciada mediantedevin auth loginy sin un token de puesto avanzado (consulta Inicio sin un token), para lo cual se necesita el permiso de puestos avanzados personales. Aparece marcado como Personal en Settings y solo tú puedes iniciar sesiones en él; ni otros miembros, ni automatizaciones, ni usuarios de servicio pueden hacerlo. Los administradores de la cuenta pueden igualmente verlo y eliminarlo en Settings.
Orquestación
Las máquinas worker de larga duración son la configuración más sencilla, pero con la API de Outposts también puedes escribir un orquestador: software que vigila la cola del outpost y, para cada sesión en espera, pone en marcha una VM o un contenedor nuevos, inicia el worker dentro de ellos y desmantela la máquina cuando termina la sesión. Consulta Orquestación para ver cómo hacerlo, despliega devin-outpost-k8s —nuestro operador de código abierto que ejecuta este ciclo en cualquier clúster de Kubernetes— o ejecútalo en una plataforma asociada que ya lo implemente por ti (consulta Integraciones).Dependencias de la máquina
Las sesiones se ejecutan directamente en tus máquinas, por lo que el worker depende de las herramientas que instales allí.Primeros pasos
Inicio rápido
Crea un outpost y atiende sesiones desde una sola máquina con
devin worker start; no requiere orquestador.Orquestación
Escala a una flota: sondea la cola, reclama sesiones, aprovisiona máquinas y ejecuta workers automáticamente.
Referencia
Todo lo que abarca: comandos y flags de la CLI, endpoints de fleet API, distribución del binario y el spawn contract.
Integraciones
Las plataformas asociadas implementan por ti el bucle de orquestación: las sesiones se ejecutan en su infraestructura, sin ningún worker que ejecutar ni ningún orquestador que crear. Cada partner documenta su propia configuración:| Plataforma | Lo que obtienes | Documentación |
|---|---|---|
 Namespace | Entornos macOS nativos en Apple silicon: con Computer Use, Devin compila, ejecuta y prueba apps de iOS de extremo a extremo | Devin Outposts en Namespace |
 Modal | La misma infraestructura en la que entrenas y sirves modelos: reproduce fallos y analiza el rendimiento de las correcciones en hardware de producción, con escalado hasta cero. Consulta Post-entrenamiento de modelos personalizados con Devin y Modal | Devin Outposts en Modal |
 OpenShell | Un sandbox para cada sesión mediante el runtime de OpenShell: desde una única VM hasta un clúster de GPU, diseñado para entornos seguros y gubernamentales | Devin Outposts en NVIDIA OpenShell |
| Brev | Instancias de GPU en NVIDIA Brev, desplegadas como un Launchable con un solo clic | Devin Outposts en NVIDIA Brev |
 Daytona | Sandboxes de Linux y Windows que arrancan en menos de 90 ms a partir de instantáneas: repos, dependencias y toolchains ya listos | Devin Outposts en Daytona |
 E2B | Máquinas para agentes con cualquier configuración de CPU/RAM y arranques en menos de un segundo, incluido el acceso a tu nube privada | Devin Outposts en E2B |
 Cloudflare | Un sandbox aislado por sesión, con tráfico que pasa por proxies personalizables y conectividad privada a servicios internos, sin VPN ni exposición pública | Devin Outposts en Cloudflare |
Limitaciones
- Devin Outposts está disponible en todas las cuentas Pro, Max y Teams.
-
La pestaña Outposts en Settings → Entorno solo se muestra a los miembros cuyo rol tiene un permiso de Outposts (Outposts read, escritura de Outposts o puestos avanzados personales); los administradores de la cuenta tienen los tres. Si no aparece en una cuenta Pro, Max o Teams, consulta a un administrador de la cuenta: sin el permiso puestos avanzados personales, también se rechaza
devin worker startsin un token. Cognition no necesita habilitar nada. - Devin Outposts está disponible en los despliegues de Dedicated Tenant, pero está desactivado de forma predeterminada, ya que algunas funciones de Devin se comportan de manera diferente cuando los agentes se ejecutan en infraestructura gestionada por el cliente. Tu equipo de cuenta puede explicarte los detalles y habilitarlo.
- Outposts transfiere al cliente una parte importante de la responsabilidad de infraestructura y operaciones. Los equipos deben proteger y operar sus VM de desarrollo remoto a escala, incluido el aprovisionamiento, el aislamiento, los controles de acceso, la gestión de capacidad, la supervisión y la recuperación. Para los clientes con altos requisitos de seguridad, recomendamos Dedicated Tenant (Dedicated SaaS), que proporciona un entorno aislado por cliente con la seguridad y la orquestación gestionadas por Cognition.