Otorgar credenciales a Devin
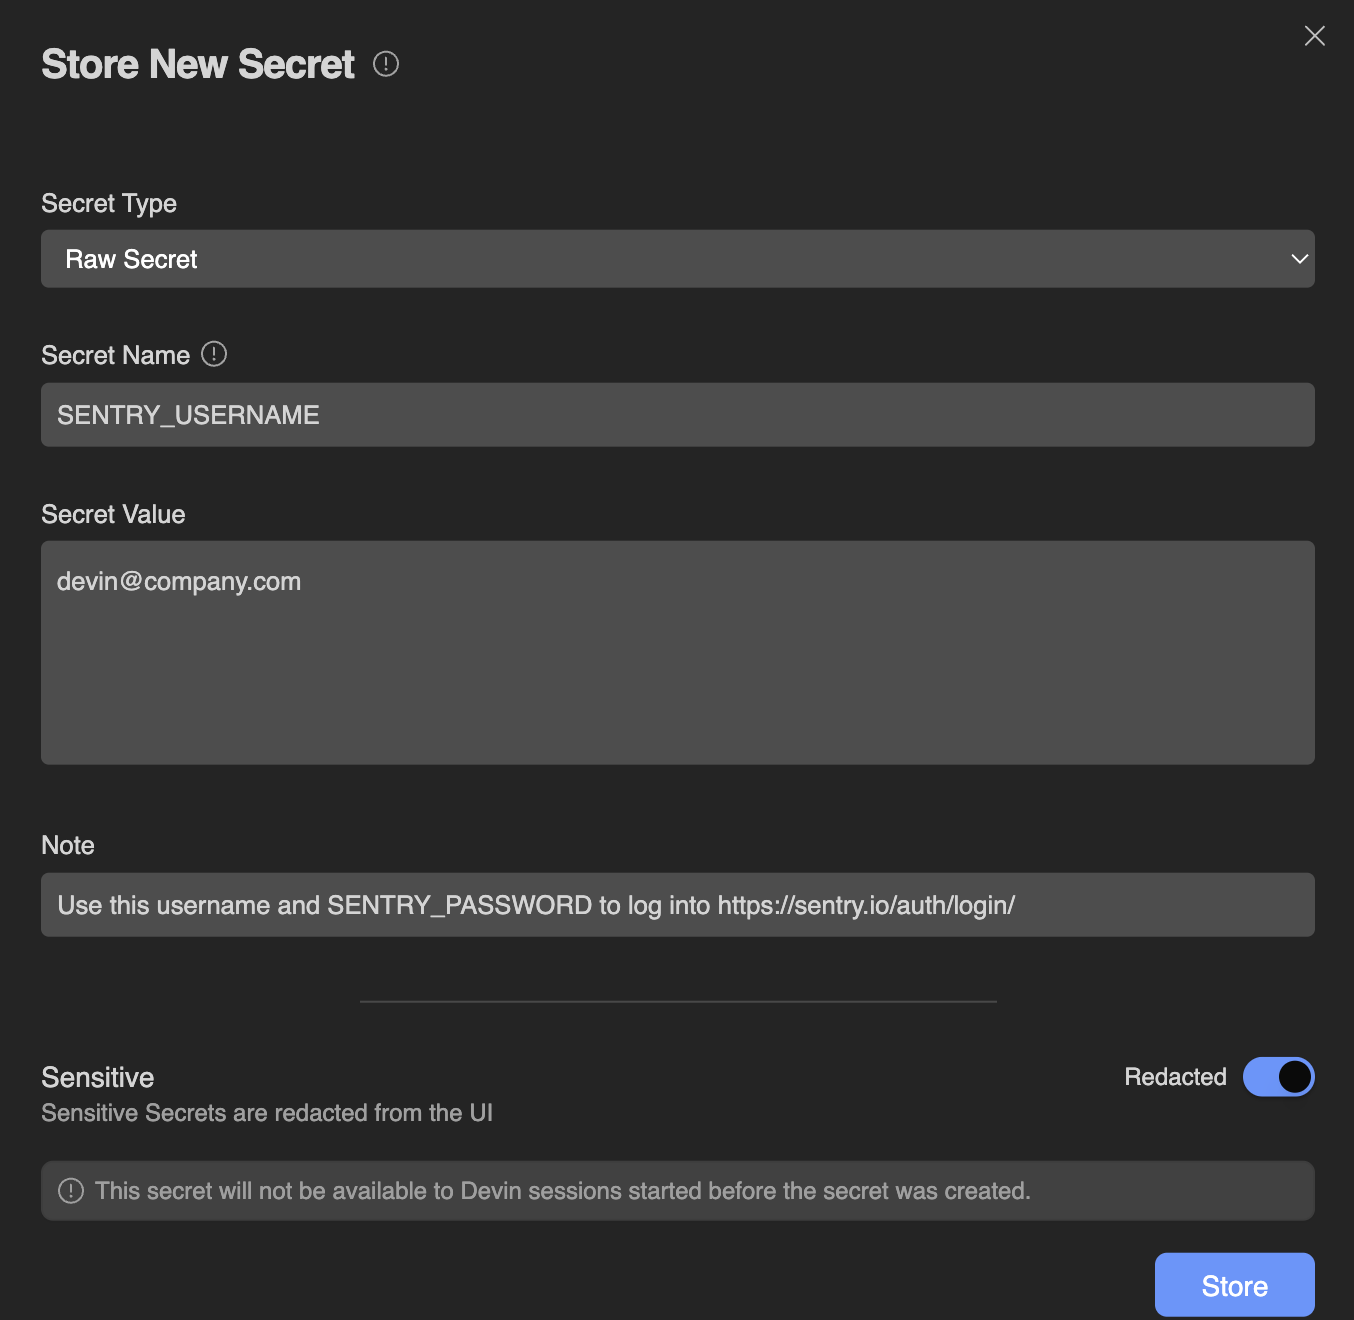
Devin puede usar sus propias credenciales de inicio de sesión para acceder a plataformas que requieren autenticación, ya sea en su Browser o a través de la línea de comandos. Recomendamos configurar una cuenta dedicada para que la use Devin (p. ej., devin@company.com) en cada servicio al que necesite acceder. Luego puedes guardar el nombre de usuario y la contraseña de Devin como Secrets en tu cuenta, de modo que pueda iniciar sesión como parte de tus sesiones futuras. La gestión de Secrets se realiza principalmente a través de la página de Secrets. Esta página es especialmente relevante para los Secrets a nivel de Organization. Para Secrets específicos de un repositorio o de una sesión, consulta las secciones siguientes.
Devin
Al agregar un Secret, puedes añadir una Note que explique contexto adicional o instrucciones para usar ese Secret. Usa este campo para transmitir información útil tanto a Devin como a los demás miembros de tu organización. Algunos ejemplos de notas podrían incluir:
  • Esta API key solo debe usarse en nuestro entorno de producción y nunca en staging o dev.
  • Se usa para nuestra base de datos AWS RDS en us-west-2
  • Estas credenciales están programadas para deshabilitarse después de Q3 2025
  • Expira automáticamente cada 30 días: contacta al equipo de SecOps para la rotación si esto comienza a fallar
  • Esta API key está asociada a la cuenta de usuario devin@company.com

Secretos globales persistentes

Los secretos agregados en Settings → Resources → Secrets se conservan para sesiones futuras y se aplican a toda la organización. Ten en cuenta que cualquier secreto que compartas aquí podrá ser utilizado por Devin en todas las futuras sesiones de Devin dentro de tu organización. Todos los secretos están cifrados en reposo. Ten en cuenta que todos los miembros de tu organización podrán usar los secretos globales, pero solo los administradores podrán ver o editar los secretos existentes. Asegúrate de agregar únicamente secretos cuyo alcance esté específicamente limitado a tu organización y que puedan ser utilizados por todos sus miembros.

Secretos personales

Además de los secretos de toda la organización, puedes crear secretos personales cuyo ámbito se limita únicamente a tus propias sesiones. Los secretos personales no se comparten con otros miembros de tu organización. Esto resulta útil para credenciales vinculadas a tus cuentas personales o para probar secretos que no deberían exponerse al resto del equipo. Para crear un secreto personal, selecciona el ámbito Personal al agregar un nuevo secreto en la página Secrets. Los secretos personales solo son accesibles en las sesiones que creas y no son visibles para otros miembros de la organización ni para los administradores. Hay varios tipos de secretos disponibles:
Este tipo es el más adecuado para la mayoría de los secretos genéricos con un solo valor. Cada Secret Name (también conocido como Secret Key) está asociado con un único Secret Value. Algunos ejemplos de secretos almacenados aquí podrían ser:
  • claves de API
  • SSH Keys
  • Nombres de usuario o contraseñas
  • Tokens
Si un solo secreto requiere múltiples valores, crea un secreto separado para cada valor. Por ejemplo, podrías almacenar GITHUB_USERNAME y GITHUB_PASSWORD como dos secretos sin procesar (Raw Secrets). Para ver un ejemplo que almacena una clave de API como varios secretos sin procesar, consulta Upload iOS builds to TestFlight.
Las cookies “mantienen” tu estado autenticado; si has iniciado sesión en algún sitio, darle a Devin tus cookies para ese sitio hará que Devin inicie sesión automáticamente en ese mismo sitio.Ten en cuenta que, a veces, las cookies pueden ser insuficientes por sí solas y pueden requerir secretos adicionales de nombre de usuario o contraseña. Por ejemplo, en Amazon, Devin puede haber iniciado sesión en el sitio mientras realiza compras o agrega artículos al carrito, pero Amazon podría requerir una capa adicional de confirmación de contraseña en el momento de realizar el pago.Las cookies se almacenan como una cadena codificada en base64 de un array JSON delimitado por ; en el formato estándar de cookies de Chromium. Es importante saber esto si necesitas codificar manualmente las cookies en lugar de exportarlas directamente desde Chrome. Para obtener más detalles sobre cómo agregar un secreto de tipo cookie de sitio, consulta Adding a New Site Cookie.
Las contraseñas de un solo uso basadas en tiempo se utilizan para la autenticación de dos factores (2FA). Devin puede almacenar secretos TOTP que funcionan de forma similar a los de Google Authenticator o Authy. Para obtener más detalles sobre cómo agregar un secreto TOTP, consulta Adding a New TOTP.
Devin solía admitir la creación de secretos clave-valor que gestionaban múltiples claves por secreto. Sin embargo, esta funcionalidad ya no está disponible.En lugar de crear secretos clave-valor, recomendamos simplemente crear múltiples secretos sin procesar para cada campo distinto. Por ejemplo, en lugar de crear un secreto clave-valor para JIRA_LOGIN, podrías crear dos secretos sin procesar: JIRA_USERNAME y JIRA_PASSWORD.

Secretos específicos de un repositorio

Para limitar el ámbito de los secretos a un repositorio concreto, agrégalos en el editor de blueprint de ese repositorio:
  1. Ve a Settings > Environment > Blueprints y selecciona el repositorio. El repositorio ya debe formar parte de tu environment.
  2. Abre la pestaña Secrets.
  3. Haz clic en Create secret para agregar un solo secreto, o en Import secrets para agregar varios a la vez.
Desde esa misma pestaña puedes buscar, mostrar, editar y eliminar los secretos del repositorio. Gestionar los secretos de un repositorio requiere el permiso ManageOrgSecrets; el resto de los miembros ve la lista en modo de solo lectura. Los secretos de un repositorio solo están disponibles para ese repositorio: para los pasos de su blueprint durante las compilaciones de instantánea y para Devin cuando trabaja en ese repositorio durante las sesiones. Se almacenan cifrados y nunca se escriben en tu blueprint ni en la instantánea. Consulta Secretos en la referencia de blueprint para saber cómo se inyectan.
No incluyas valores de secretos en el YAML del blueprint, en los comandos de configuración ni en archivos .env confirmados en el repositorio. En su lugar, guárdalos en la pestaña Secrets del repositorio y haz referencia a ellos por nombre (por ejemplo, $MY_SECRET).

Secretos específicos de la sesión

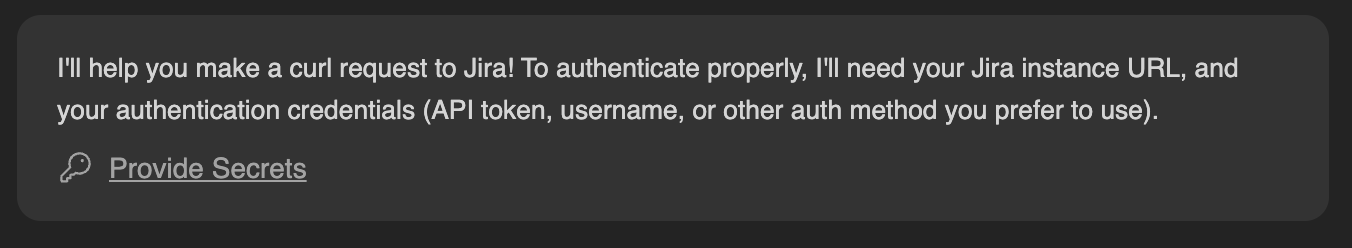
Mientras Devin trabaja, puede pedirte que proporciones credenciales (claves de API, inicios de sesión, etc.) en la conversación actual, de la siguiente manera:
Devin
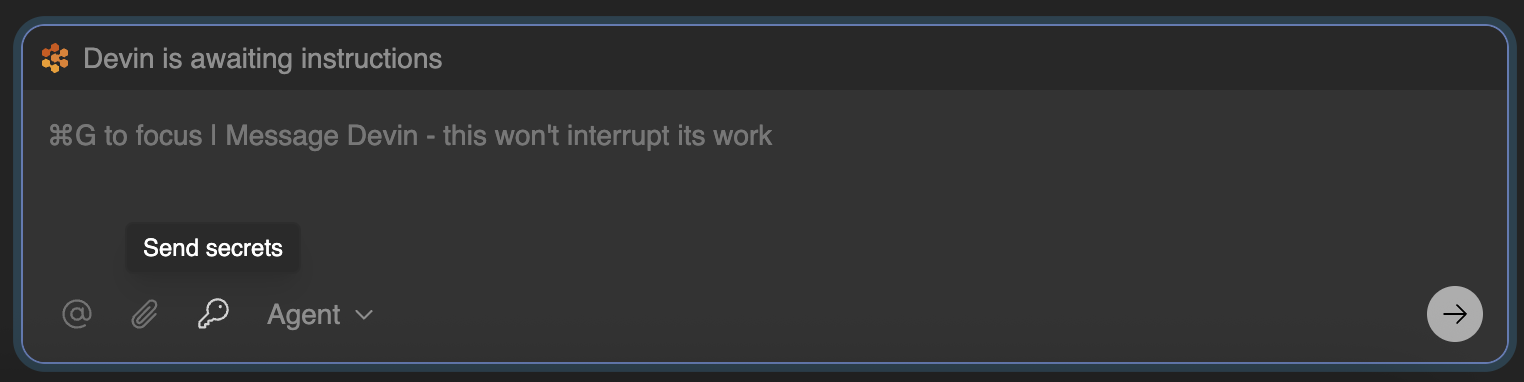
Cuando Devin solicita secretos de esta manera, esos secretos se limitan exclusivamente a la sesión actual y no se guardan para sesiones futuras. Como alternativa, puedes configurar tú mismo secretos específicos de la sesión:
Devin

Trabajar con secretos

Devin proporciona cada secreto únicamente a los comandos y herramientas específicos que lo necesitan. En el Browser, Devin escribe el valor directamente. Para los comandos de shell, vincula los secretos como variables de entorno cuando resulta necesario. Esto aplica a los secretos de toda la organización, a los específicos de un repo y a los específicos de una sesión. Los secretos no se exportan a todos los shells, por lo que los scripts no deben dar por supuesto que una variable como $API_KEY ya está definida. Si un script depende de un secreto, indícale a Devin qué variable de entorno lee y Devin la vinculará a los comandos correspondientes. Devin realiza algunas conversiones de texto para garantizar que tus secretos sean variables de entorno (ENV variables) válidas:
  • Elimina caracteres no válidos reemplazando cualquier cosa que no sea una letra, dígito o guion bajo por otro guion bajo. Por ejemplo, el secreto llamado Abc%123 se convertiría en la variable de entorno Abc_123.
    • Si el nombre de tu secreto comienza con un dígito, Devin agrega un guion bajo al principio del nombre. Por ejemplo, el secreto 123MYVAR se convertiría en la variable de entorno _123MYVAR (los nombres que ya comienzan con una letra o un guion bajo no se modifican).
    • Si tienes dos secretos con el mismo nombre, Devin agregará un contador al final. Por ejemplo, si tienes dos secretos llamados MY_SECRET terminarías con dos variables de entorno llamadas MY_SECRET y MY_SECRET_2, y así sucesivamente.
Para agregar una cookie de sitio, sigue los pasos a continuación:
  1. Inicia sesión como lo harías normalmente en la cuenta que quieres compartir con Devin. Esto generará una o más cookies.
  2. Para obtener las cookies desde el almacén del navegador, descarga la extensión Share your cookies y sigue los pasos indicados en esa extensión para extraer tus cookies. Es posible que quieras comprobar que, al importar la cookie en otro perfil de Chrome, se te autentica correctamente en el sitio.
  3. Agrega la cookie exportada a Devin mediante la página Secrets.
  4. Cuando uses la cookie para un sitio, Devin debería detectar que ya has iniciado sesión cuando navegue a ese sitio. Pídele a Devin que lo pruebe.
Si no estás usando Chrome o necesitas codificar cookies manualmente, ten en cuenta que Devin espera las cookies en una cadena codificada en base64 de objetos JSON delimitados por ; en el formato estándar de cookies de Chromium.

Agregar un nuevo TOTP

Devin ahora puede manejar la autenticación de dos factores (2FA) usando una contraseña de un solo uso basada en el tiempo (TOTP). Para hacerlo, tendrás que darle a Devin la información proporcionada cuando se configuró la autenticación 2FA en la cuenta de Devin para la aplicación específica:
  1. Accede a la cuenta de Devin en el servicio que requiere 2FA.
  2. Ve a la configuración de seguridad de la cuenta y busca una opción para regenerar o ver el código QR. Es posible que se llame Set up o Replace Authenticator.
  3. Si la aplicación lo permite, selecciona la opción para ver el código QR.
  4. Una vez que el código QR aparezca en tu pantalla, haz una captura de pantalla.
  5. Ve a Devin’s Secrets, haz clic en el botón “Add Secret” y cambia el tipo de Secret a “One-time Password”. Pon un nombre descriptivo. Haz clic en el pequeño ícono de código QR en la parte superior derecha del cuadro de entrada Value y carga la captura de pantalla de tu código QR.
Solo proporciones códigos 2FA asociados con cuentas que se hayan configurado específicamente para el uso exclusivo de Devin. No recomendamos darle a Devin ningún código 2FA de tus cuentas personales.

Consejos sobre los TOTP

  • Es posible que algunas aplicaciones no le permitan ver el código QR existente una vez habilitada la autenticación de dos factores. En esos casos, regenerar el código QR es la única opción.
  • Guarde siempre los nuevos códigos de respaldo que se proporcionen durante el proceso en un lugar seguro.