

- Sitzungen, die innerhalb Ihres Netzwerks in der Nähe interner Services, Registries und Secrets laufen
- Benutzerdefinierte Hardwareprofile (z. B. GPUs, Maschinen mit großem Arbeitsspeicher, spezifische OS-Images)
- Bestehende Dev-Box-, VM- oder Kubernetes-Infrastruktur zum Hosten von Devin-Workloads
- Enterprise-Steuerung für Netzwerkzugriff, Build-Ergebnisse und Monitoring
Wie es funktioniert
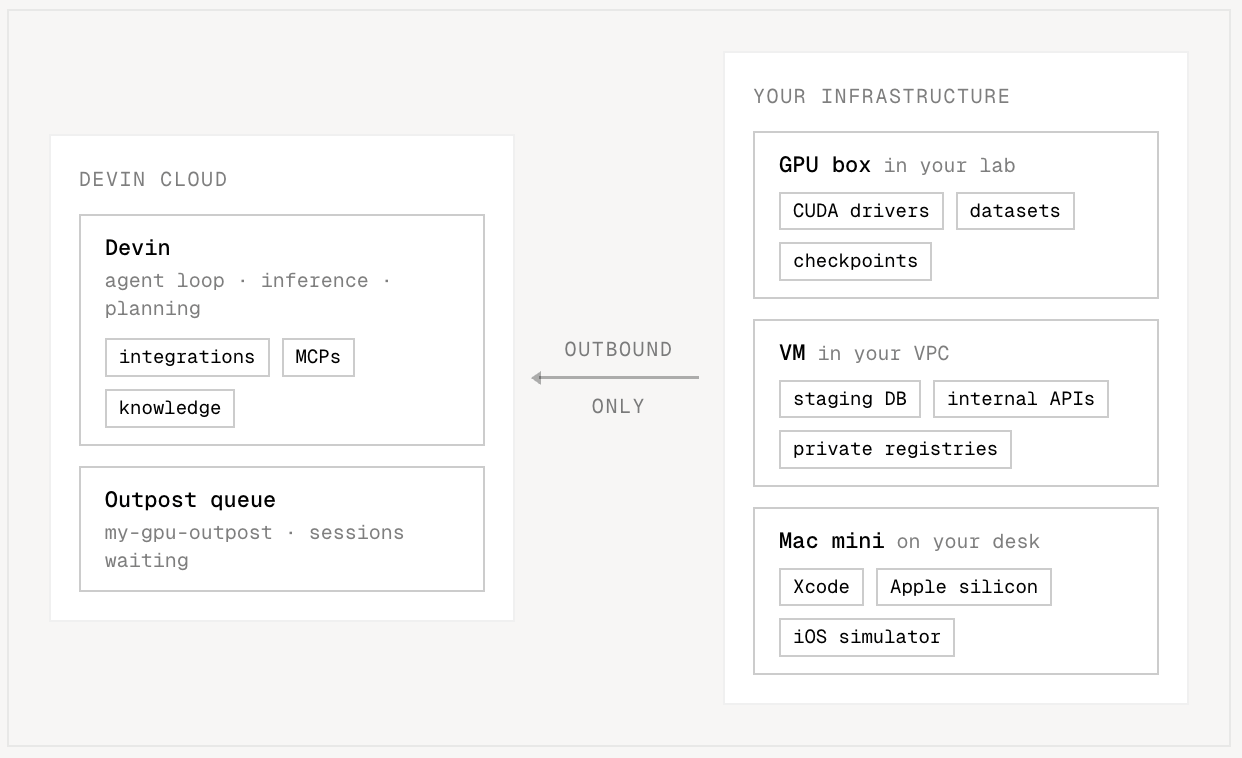
Ein outpost ist eine benannte Warteschlange für Devin-Sitzungen, die auf Ihren eigenen Maschinen ausgeführt werden. Sobald Sie einen outpost registrieren (z. B.gpu-h200 oder dev-boxes), erscheint er in Devin Cloud neben Ubuntu, Windows usw. als Maschinenoption — Cloud-Sitzungen, die auf einem outpost gestartet werden, warten in dessen Warteschlange, bis eine Ihrer Maschinen sie übernimmt.
Jede Maschine, die Sitzungen aus einem outpost bearbeitet, ist ein worker. Um eine Maschine in einen worker zu verwandeln, installieren Sie die Devin CLI und führen Sie Folgendes aus:
Sitzungen auf einem Outpost starten
Wählen Sie beim Starten einer Sitzung in Devin Cloud den Outpost unter Konfiguration → Virtuelle Umgebung aus (siehe Schnellstart) oder verwenden Sie in Slack den Bang-Befehl!outpost:
!outpost <name> akzeptiert den exakten Namen des Outposts, ein eindeutiges Präfix davon (!outpost gpu, wenn gpu-h200 der einzige Treffer ist) oder seine ID. Senden Sie !outpost ohne weitere Angaben, um eine Liste der Outposts abzurufen, die Sie verwenden können.
Damit neue Sitzungen standardmäßig auf einem gemeinsam genutzten Outpost laufen, kann ein Admin ihn unter Settings → Devin → Default platform oder über die API Set Organization Default Platform als Standard für die Organisation festlegen. Get Organization Default Platform gibt den aktuellen Standard zurück.
Persönliche und geteilte Outposts
Wer Sitzungen auf einem outpost starten kann, hängt davon ab, wie er erstellt wurde:- Ein geteilter outpost wird von einem Konto-Administrator oder einer Person mit Schreibberechtigung für Outposts unter Settings → Umgebung → Outposts (oder mit
devin worker outpost create) erstellt. Mitglieder der Organisationen, für die er freigegeben ist, können darauf Sitzungen starten – ebenso Sitzungen, die nicht im Namen einer Person ausgeführt werden, etwa Automatisierungen und Sitzungen, die mit dem API-Schlüssel eines Dienstbenutzers gestartet wurden. - Ein persönlicher outpost wird erstellt, wenn Sie
devin worker startohne outpost-Token ausführen und dabei mitdevin auth loginangemeldet sind (siehe Starten ohne Token). Dafür ist die Berechtigung für persönliche Outposts erforderlich. Er ist in Settings als Persönlich gekennzeichnet, und nur Sie können darauf Sitzungen starten – andere Mitglieder, Automatisierungen und Dienstbenutzer nicht. Konto-Administratoren können ihn in Settings weiterhin sehen und löschen.
Orchestrierung
Langlebige Worker-Maschinen sind das einfachste Setup, aber mit der Outposts API können Sie auch einen Orchestrator schreiben: eine Software, die die Warteschlange des Outposts überwacht, für jede wartende Sitzung eine neue VM oder einen neuen Container hochfährt, darin den Worker startet und die Maschine wieder herunterfährt, wenn die Sitzung endet. Unter Orchestrierung erfahren Sie, wie das funktioniert. Sie können devin-outpost-k8s bereitstellen — unseren Open-Source-Operator, der diesen Ablauf auf jedem Kubernetes-Cluster ausführt — oder eine Partnerplattform nutzen, die dies bereits für Sie implementiert (siehe Integrationen).Abhängigkeiten der Maschine
Sitzungen werden direkt auf Ihren Maschinen ausgeführt, daher ist der Worker auf Tools angewiesen, die Sie dort installieren.Erste Schritte
Schnellstart
Erstellen Sie einen Outpost und bedienen Sie Sitzungen von einer einzelnen Maschine mit
devin worker start — kein Orchestrator erforderlich.Orchestrierung
Skalieren Sie auf eine Flotte: pollen Sie die Warteschlange, beanspruchen Sie Sitzungen, stellen Sie Maschinen bereit und starten Sie workers automatisch.
Referenz
Der vollständige Umfang: CLI-Befehle und Flags, Endpunkte der fleet API, Binärdistribution und die Spawn-Spezifikation.
Integrationen
Partnerplattformen übernehmen die Orchestrierungsschleife für Sie — Sitzungen laufen auf ihrer Infrastruktur, ohne dass Sie einen worker ausführen oder einen orchestrator bauen müssen. Jeder Partner dokumentiert sein eigenes Setup:| Plattform | Das erhalten Sie | Dokumentation |
|---|---|---|
 Namespace | Erstklassige macOS-Umgebungen auf Apple Silicon — mit Computer Use erstellt, führt Devin iOS-Apps End-to-End aus und testet sie | Devin Outposts on Namespace |
 Modal | Dieselbe Infrastruktur, auf der Sie Modelle trainieren und bereitstellen — reproduzieren Sie failures und analysieren Sie Korrekturen auf Produktionshardware, mit Skalierung zurück auf null. Siehe Benutzerdefinierte Modelle mit Devin und Modal nachtrainieren | Devin Outposts on Modal |
 OpenShell | Eine sandbox für jede Sitzung über die OpenShell-Laufzeitumgebung — von einer einzelnen VM bis hin zu einem GPU-Cluster, entwickelt für sichere und behördliche Umgebungen | Devin Outposts on NVIDIA OpenShell |
| Brev | GPU-Instanzen auf NVIDIA Brev, bereitgestellt als Launchable mit nur einem Klick | Devin Outposts on NVIDIA Brev |
 Daytona | Linux- und Windows-Sandboxes, die in unter 90 ms aus snapshots starten — Repo, Abhängigkeiten und Toolchains sind bereits vorhanden | Devin Outposts on Daytona |
 E2B | Agent-Maschinen mit beliebiger CPU-/RAM-Konfiguration und Starts in unter einer Sekunde — einschließlich Zugriff auf Ihre private Cloud | Devin Outposts on E2B |
 Cloudflare | Eine isolierte sandbox pro Sitzung, bei der der Datenverkehr über anpassbare Proxys geleitet wird und private Konnektivität zu internen Diensten besteht — kein VPN und keine öffentliche Erreichbarkeit | Devin Outposts on Cloudflare |
Einschränkungen
- Devin Outposts ist für alle Pro-, Max- und Teams-Konten verfügbar.
- Die Registerkarte Outposts unter Settings → Umgebung wird nur Mitgliedern angezeigt, deren Rolle über eine Outposts-Berechtigung verfügt (Outposts read, Outposts write oder persönliche Outposts); Kontoadministratoren haben alle drei. Fehlt die Registerkarte in einem Pro-, Max- oder Teams-Konto, wenden Sie sich an einen Kontoadministrator: Ohne die Berechtigung persönliche Outposts wird auch
devin worker startohne Token abgelehnt. Seitens Cognition muss nichts aktiviert werden. - Devin Outposts ist für Dedicated-Tenant-Deployments verfügbar, ist jedoch standardmäßig deaktiviert, da sich einige Devin-Funktionen anders verhalten, wenn Agenten auf vom Kunden verwalteter Infrastruktur ausgeführt werden. Ihr Account-Team kann die Details mit Ihnen besprechen und die Funktion aktivieren.
- Outposts verlagert erhebliche Infrastruktur- und Betriebsverantwortung auf den Kunden. Teams müssen ihre Remote-Development-VMs in großem Maßstab absichern und betreiben, einschließlich Provisionierung, Isolierung, Zugriffskontrollen, Kapazitätsmanagement, Monitoring und Wiederherstellung. Sicherheitsbewussten Kunden empfehlen wir Dedicated Tenant (Dedicated SaaS), das eine isolierte Kundenumgebung bereitstellt, bei der Cognition Sicherheit und Orchestrierung übernimmt.