

- セッションを自社ネットワーク内で実行し、社内サービス、レジストリ、シークレットの近くで動かしたい
- カスタムのハードウェアプロファイル (例: GPU、大容量メモリマシン、特定のOSイメージ) が必要
- 既存の開発環境、VM、またはKubernetesインフラストラクチャでDevinのワークロードをホストしたい
- ネットワークアクセス、ビルド出力、監視に対するEnterprise向けの制御機能が必要
仕組み
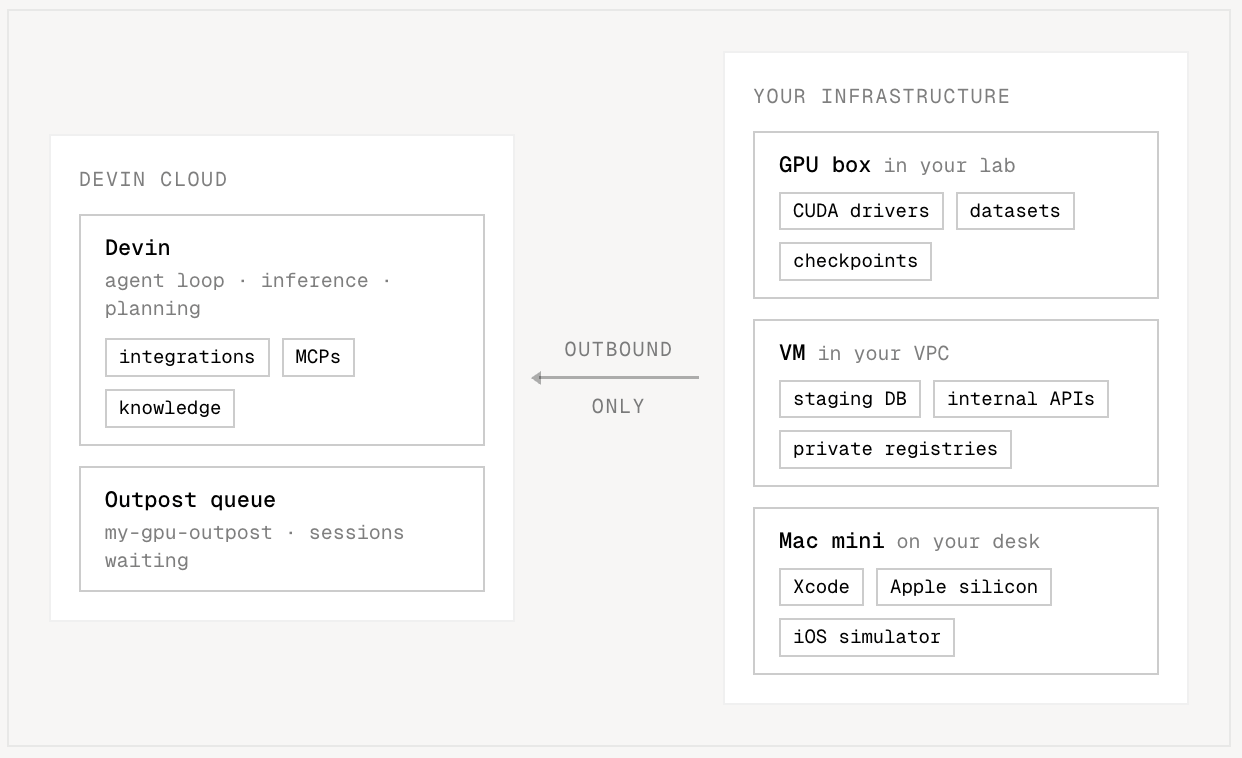
アウトポストは、お客様自身のマシンで Devin セッションを処理するための名前付きキューです。アウトポスト (例:gpu-h200 や dev-boxes) を登録すると、Ubuntu や Windows などと並んで、Devin Cloud のマシンオプションとして表示されます。アウトポストで開始されたクラウドセッションは、お客様のいずれかのマシンに取得されるまで、そのキューで待機します。
アウトポストからセッションを処理する各マシンは ワーカー です。マシンをワーカーにするには、Devin CLI をインストールし、次を実行します。
アウトポストでセッションを開始する
Devin Cloud でセッションを開始する際は、Configuration → Virtual environment でアウトポストを選択します (クイックスタート を参照) 。または、Slack で!outpost バングコマンドを使用します。
!outpost <name> には、アウトポストの完全な名前、一意のプレフィックス (gpu-h200 のみが一致する場合は !outpost gpu) 、または ID を指定できます。利用できるアウトポストの一覧を取得するには、!outpost のみを送信します。
新しいセッションをデフォルトで共有アウトポスト上で実行するには、管理者が Settings → Devin → Default platform、または Set Organization Default Platform API で、そのアウトポストを組織のデフォルトに設定します。現在のデフォルトは Get Organization Default Platform で取得できます。
オーケストレーション
長時間稼働するワーカーマシンが最もシンプルな構成ですが、Outposts API を使えば、オーケストレーターを作成することもできます。これはアウトポストのキューを監視し、待機中の各セッションごとに新しい VM またはコンテナを立ち上げ、その中でワーカーを起動し、セッションの終了時にマシンを破棄するソフトウェアです。実装方法については Orchestration を参照してください。また、任意の Kubernetes クラスターでこのループを実行する当社のオープンソースオペレーター devin-outpost-k8s をデプロイすることも、すでにこれを実装しているパートナープラットフォーム上で実行することもできます (統合 を参照) 。マシンの依存関係
セッションは使用中のマシン上で直接実行されるため、ワーカーはそれらのマシンにインストールされたツールを利用します。はじめに
クイックスタート
アウトポストを作成し、
devin worker start を使って単一のマシンでセッションを処理します。オーケストレーターは不要です。オーケストレーション
フリート規模に拡張できます。キューをポーリングし、セッションを引き取り、マシンをプロビジョニングして、ワーカーを自動で実行します。
リファレンス
CLI コマンドとフラグ、fleet API のエンドポイント、バイナリ配布、spawn 仕様まで、全体を網羅しています。
統合
パートナープラットフォーム側でオーケストレーションループを実装しているため、ワーカーを実行したりオーケストレーターを構築したりする必要はありません。セッションは各パートナーのインフラストラクチャ上で実行されます。セットアップ手順は各パートナーのドキュメントを参照してください。| Platform | What you get | Docs |
|---|---|---|
 Namespace | Appleシリコン上でネイティブに動作する macOS 環境 — Computer Use、Devin によるビルド、実行、テストで、iOS アプリをエンドツーエンドで扱えます | Namespace 上の Devin Outposts |
 Modal | モデルの学習や提供に使っているのと同じインフラストラクチャ — 本番ハードウェア上で障害を再現し、修正をプロファイリングしながら、ゼロまでスケールダウンできます | Modal 上の Devin Outposts |
 OpenShell | OpenShell ランタイムを通じて、各セッションにサンドボックスを提供 — 単一の VM から GPU クラスターまで対応し、高セキュリティ環境や政府機関向け環境向けに構築されています | NVIDIA OpenShell 上の Devin Outposts |
| Brev | NVIDIA Brev 上の GPU インスタンスを、ワンクリックで Launchable としてデプロイできます | NVIDIA Brev 上の Devin Outposts |
 Daytona | スナップショットから 90 ms 未満で起動する Linux / Windows のサンドボックス — リポジトリ、依存関係、ツールチェーンをあらかじめ用意できます | Daytona 上の Devin Outposts |
 E2B | 1 秒未満で起動する、任意の CPU / RAM 構成の Agent 用マシン — 非公開クラウドへのアクセスも含まれます | E2B 上の Devin Outposts |
 Cloudflare | セッションごとに分離されたサンドボックス。トラフィックはカスタマイズ可能なプロキシを経由し、内部サービスには非公開接続でアクセスできます — VPN や公開は不要です | Cloudflare 上の Devin Outposts |
制限事項
- Devin Outposts は、すべての Pro、Max、Teams アカウントで利用可能です。
- Devin Outposts は Dedicated Tenant デプロイメント でも利用可能ですが、エージェントがお客様管理のインフラストラクチャ上で実行される場合、一部の Devin 機能の動作が異なるため、デフォルトでは無効になっています。詳細については担当のアカウントチームがご案内し、有効化も可能です。
- Outposts では、インフラストラクチャと運用に関する大きな責任がお客様側に移ります。チームは、プロビジョニング、分離、アクセス制御、容量管理、監視、復旧を含め、リモート開発 VM を大規模に保護・運用する必要があります。セキュリティを重視するお客様には、セキュリティとオーケストレーションを Cognition が管理する、顧客ごとに分離された環境を提供する Dedicated Tenant (Dedicated SaaS) を推奨します。