

このガイドは Devin のデプロイ については扱いません。デプロイの詳細については、デプロイメントガイド を参照してください。
組織について詳しく学ぶ
組織構造、計画パターン、チームを Devin の組織にマッピングするためのベストプラクティスについて、さらに詳しく学びましょう。
- Enterprise Settings > Organizations に移動します。
- Create organization をクリックします。
- Organization name を入力し、必要に応じて月間の ACU上限 を設定して初期メンバーを選択したうえで、Create をクリックします。
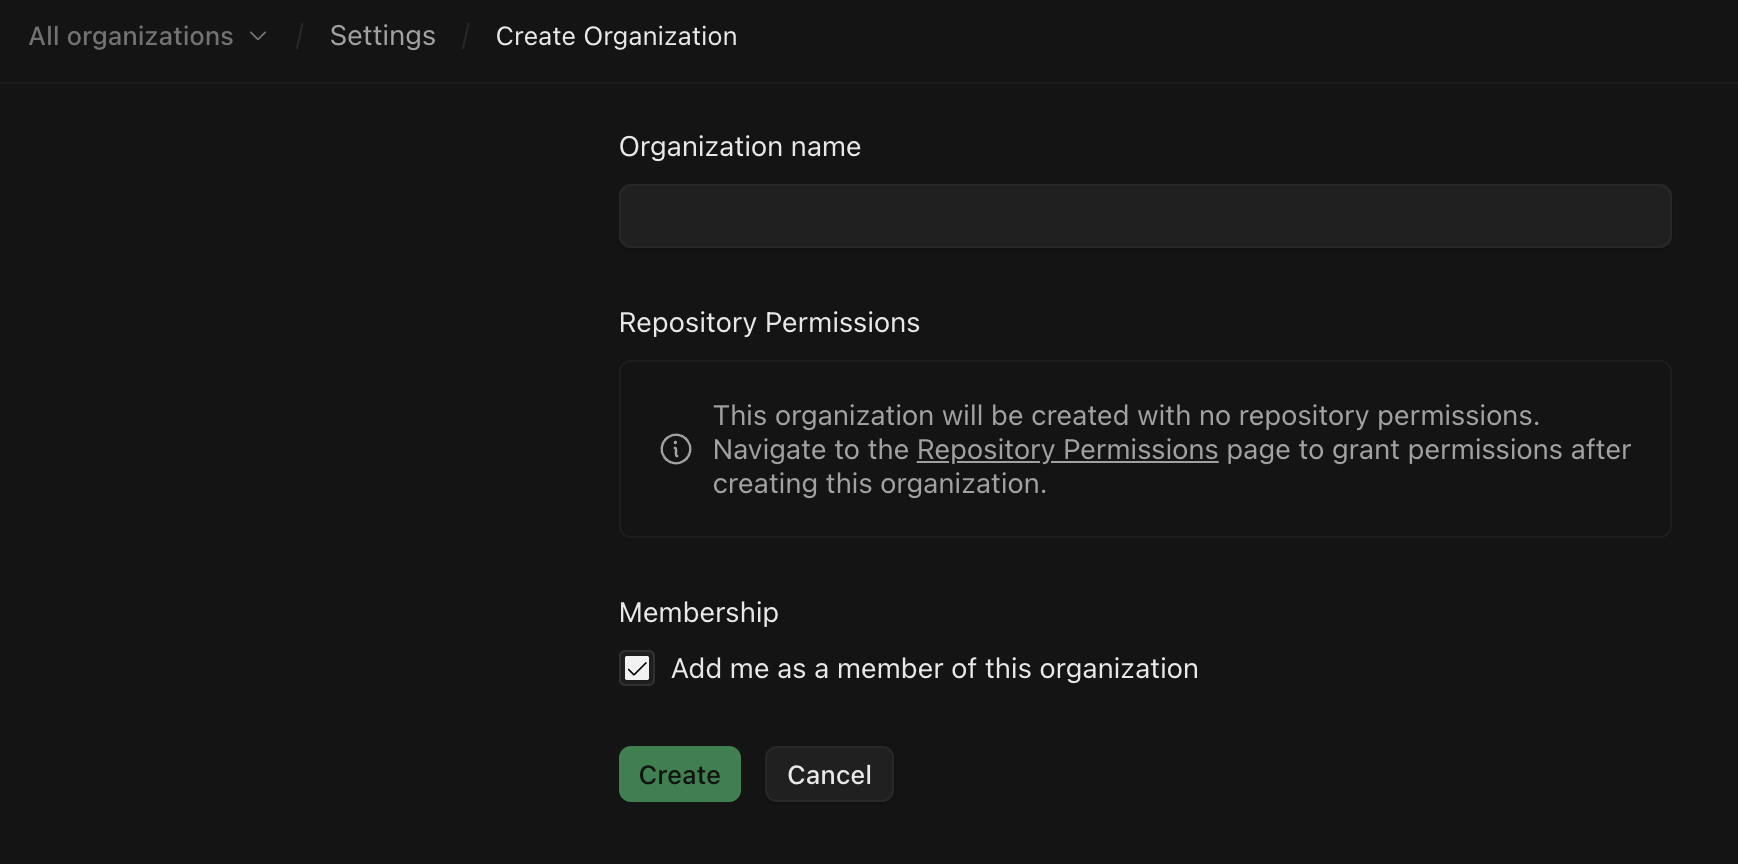
Create organization
よりきめ細かなアクセス制御を行うために、Devin Enterprise では カスタムロールと RBAC をサポートしています。特定の権限を持つカスタムロールを、組織レベル (特定の組織内でのアクセスを制御) とアカウントレベル (Enterprise アカウント全体に適用) の両方で作成できます。
カスタムロールは、SSO (シングルサインオン) の IdP グループへの所属に基づいて自動的に割り当てられます。詳細な設定手順については、IdP グループ連携 を参照してください。
組織を作成後に、メンバーを追加して特定の組織に割り当てることができます。
- Enterprise Settings > Membership に移動し、Members タブを選択します。
- Invite members をクリックします。
- 招待したい各ユーザーのメールアドレスを入力します。
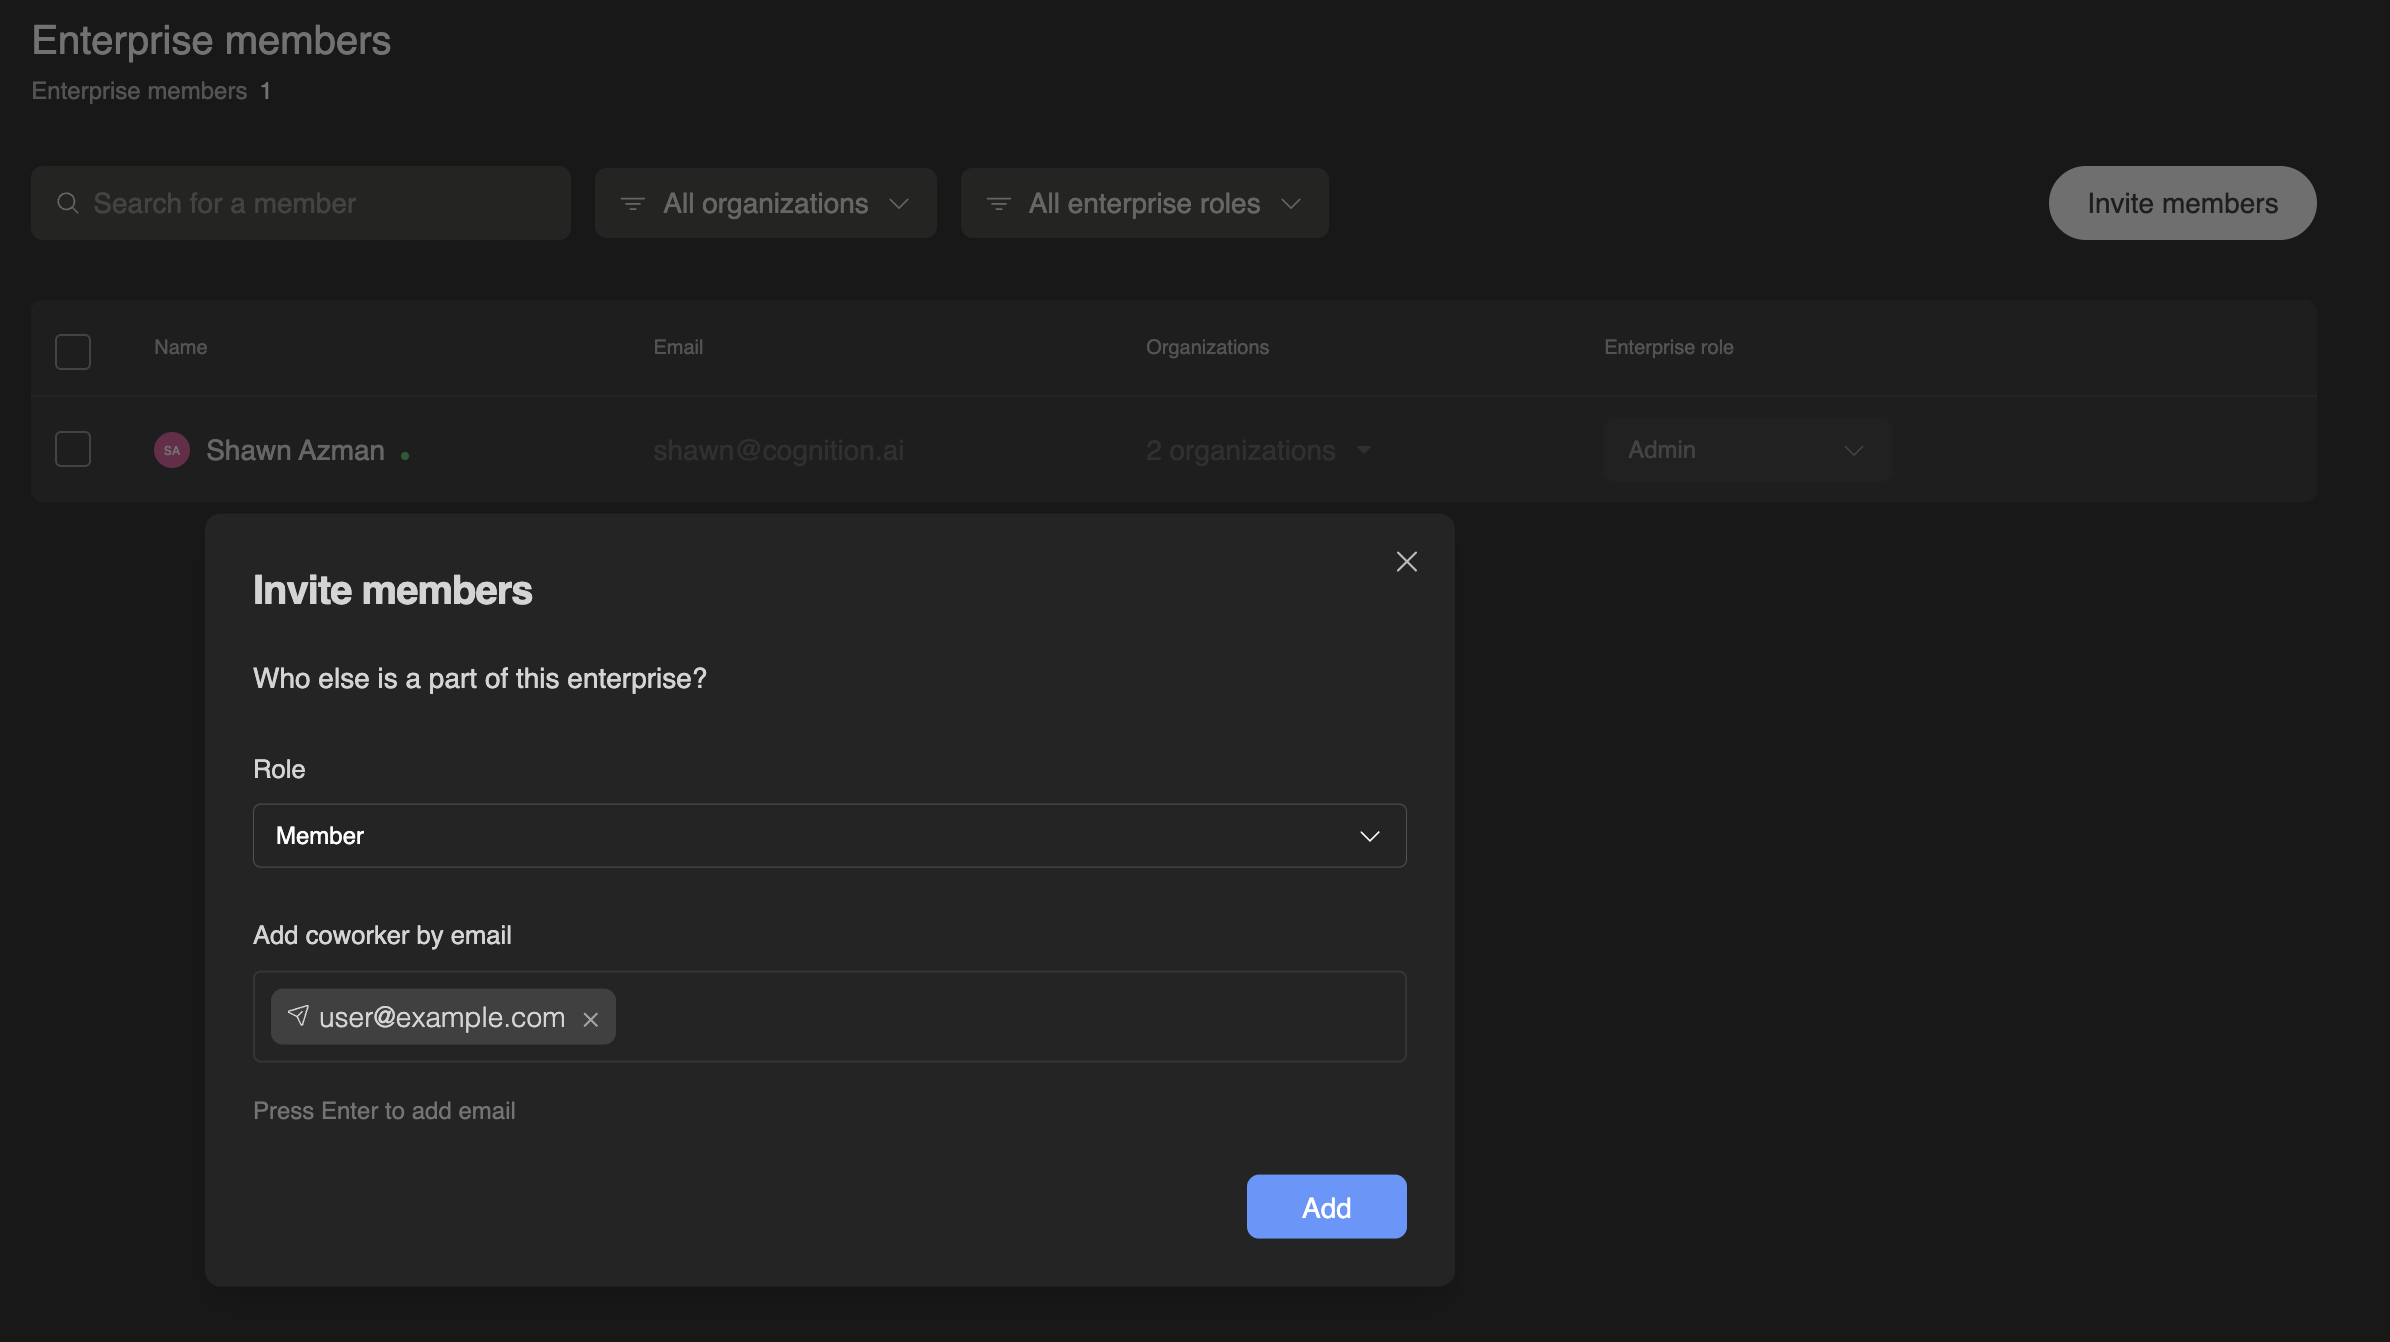
メンバーの追加
- Enterprise Settings > Membership に移動し、Members タブを選択します
- ユーザー名の横にあるチェックボックスを使用して、1人以上のユーザーを選択します
- ページ下部のアクションボタン (Change role、Add organizations、Remove organizations、Remove) を使用して、選択したユーザーを操作します
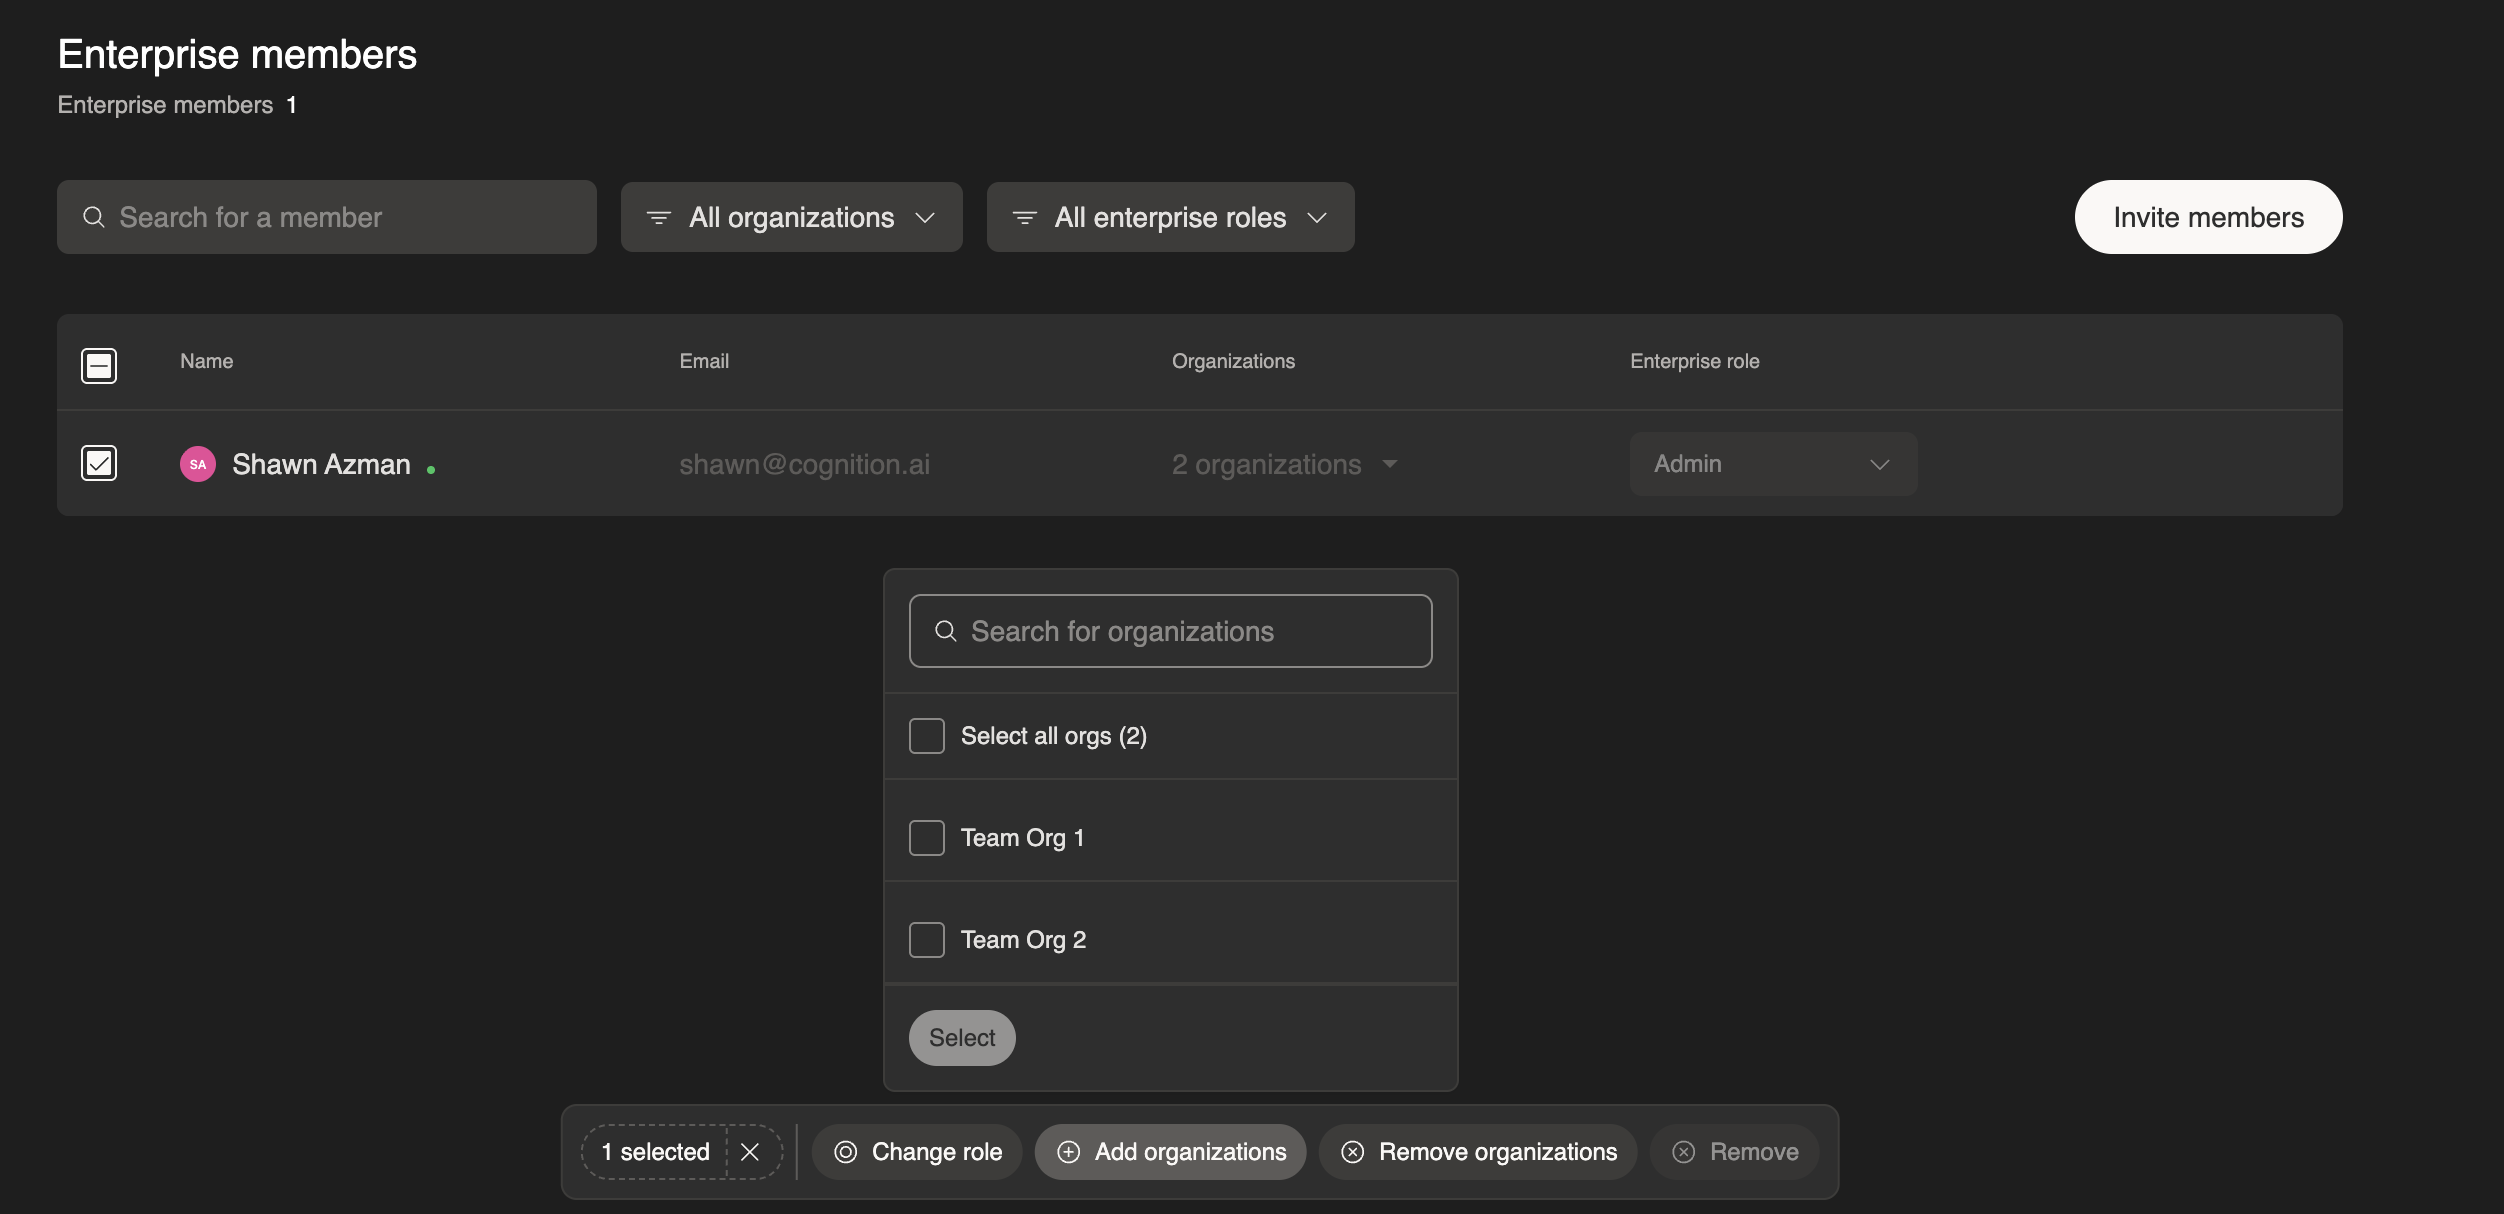
メンバーの管理
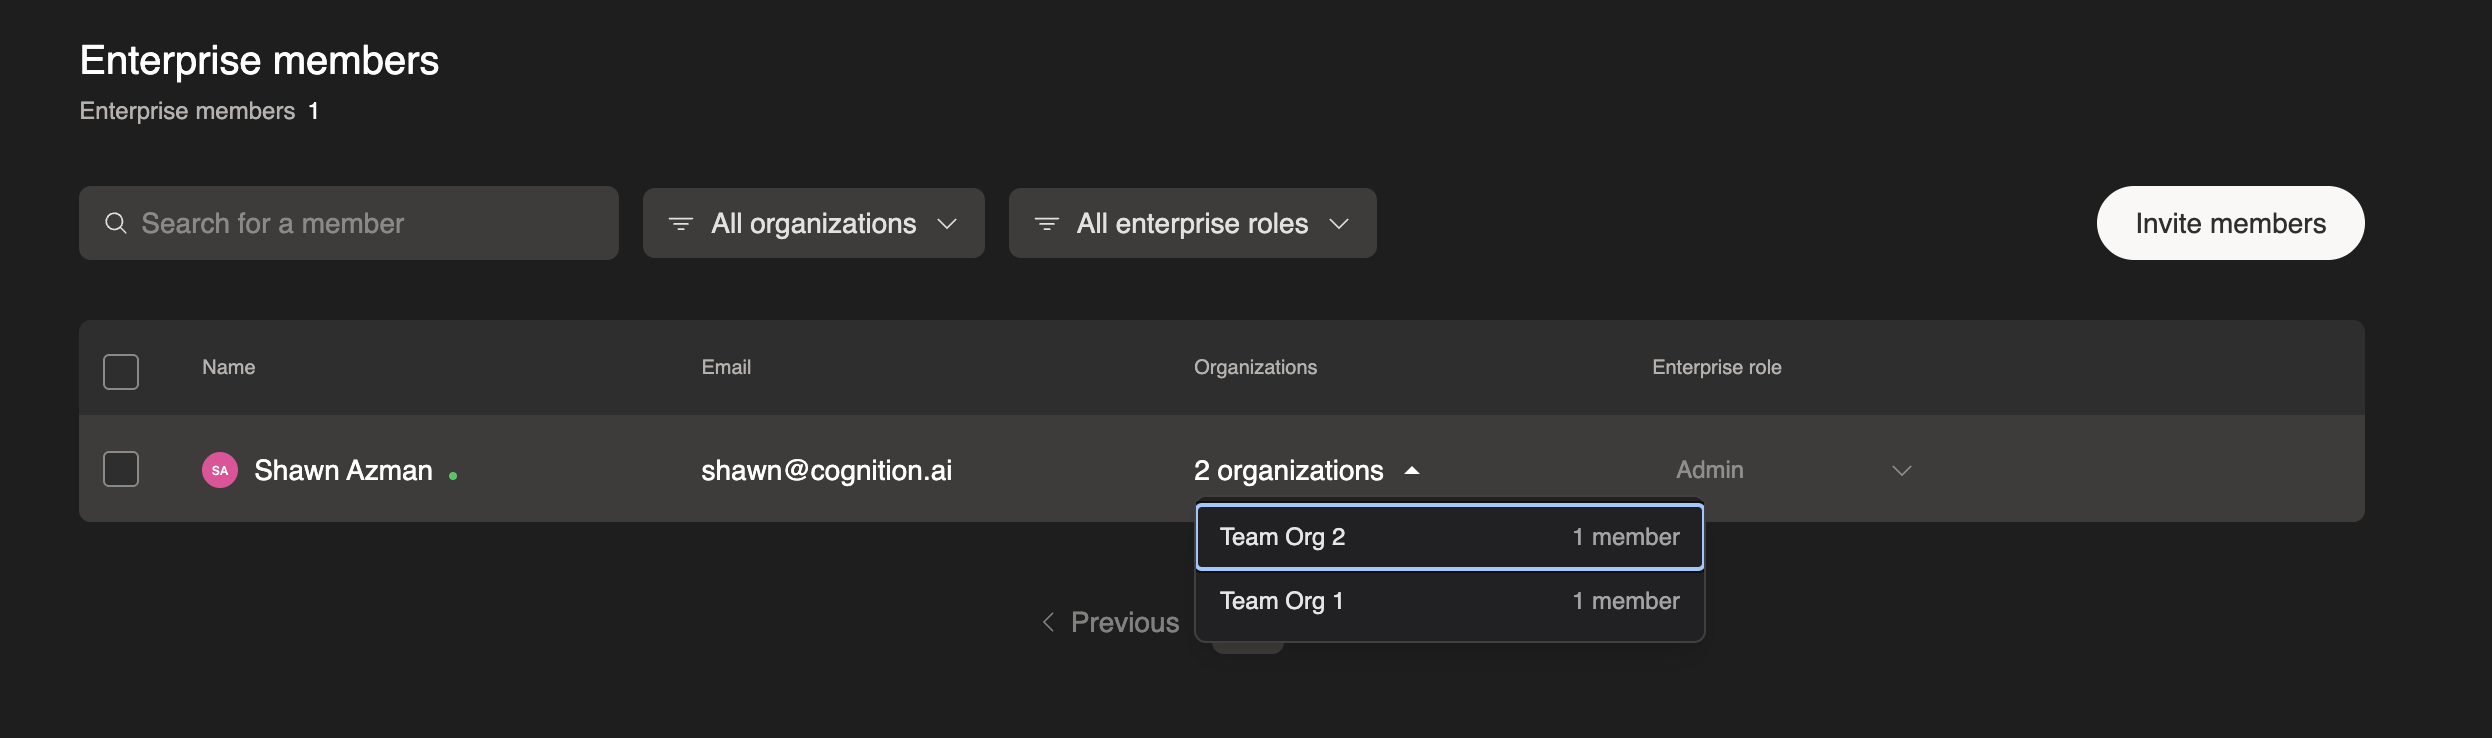
メンバーの所属組織
SSO (シングルサインオン)
Enterprise の管理者は、SSO (シングルサインオン) を利用して Devin への認証を設定できます。サポートしているプロバイダーは次のとおりです:ソースコードへのアクセス
Enterprise 管理者は、サポートされているいずれかの統合を使用してソースコードリポジトリを接続する必要があります。これは Settings > Connections から実行できます。リポジトリ権限の管理
Settings > Repositories で、組織に特定のリポジトリまたは GitHub グループ全体へのアクセス権を付与する方法を説明します。
!ask、mute、sleep のようなインラインキーワードで操作できます。セットアップ手順については、Slack 連携ガイド または Microsoft Teams 連携ガイド を参照してください。
GitHub PR コメントと GitLab MR コメント
統合済みの GitHub リポジトリでオープン状態のプルリクエスト、または統合済みの GitLab リポジトリでオープン状態のマージリクエストに/devin <prompt> とコメントすると、そこで Devin セッションを開始できます。また、/devin review とコメントすると Devin Review をトリガーできます。詳しくは PR コメントから Devin を開始する (GitHub) または MR コメントから Devin を開始する (GitLab) を参照してください。
次のステップ
デプロイ方法
Enterprise Cloud や Customer Dedicated Deployment などのデプロイモデルをご確認ください。
セキュリティとコンプライアンス
Devin のセキュリティ対策、データプライバシー、コンプライアンス認証について学びます。
ユースケース
エンジニアリングワークフローの実践的な例を探索できます。
エンタープライズレベルのセットアップやサポートについては、Enterprise Sales Team までお問い合わせください。