

概要
Devin は、データレジデンシーに対応した GitHub Enterprise Server (GHES) および GitHub Enterprise Cloud (GHEC) に接続するための 2 つの方法をサポートしています。- GitHub App (推奨) — 専用の GitHub App を GHES または GHEC インスタンスに登録してインストールします。この方法では、セットアップをスムーズに進められ、パーソナルアクセストークンを管理する必要もありません。
- パーソナルアクセストークン (PAT) — サービスアカウントを作成し、きめ細かい権限設定が可能なパーソナルアクセストークンを生成します。この方法は、すべての GHES バージョンで利用できます。
GitHub App 統合は現在、限定提供されています。利用を開始するには、Cognition の担当者にお問い合わせください。
GitHub App のセットアップ
GitHub App のセットアップは、次の 3 つの手順で行います。- App Registration — GHES または GHEC インスタンスで GitHub App を登録します。各インスタンスにつき必要な App 登録は 1 つだけです。
- App Configuration — GHES または GHEC インスタンスで、登録した App を設定します (公開に設定します) 。
- App Installation — Devin がアクセスする必要がある各 GitHub 組織に、登録した App をインストールします。組織ごとに 1 つのインストールが必要です。
前提条件
- Manage Git Integrations の Enterprise 権限を持つ Devin ユーザー (カスタムロールと RBAC を参照)
- App を登録する GitHub 組織でのオーナーまたは管理者アクセス権
Step 1: GitHub App を登録する
- Devin アカウントで、Enterprise Settings → Connections → GitHub に移動します。
- Advanced タブを開いて、GitHub Enterprise オプションを表示します。
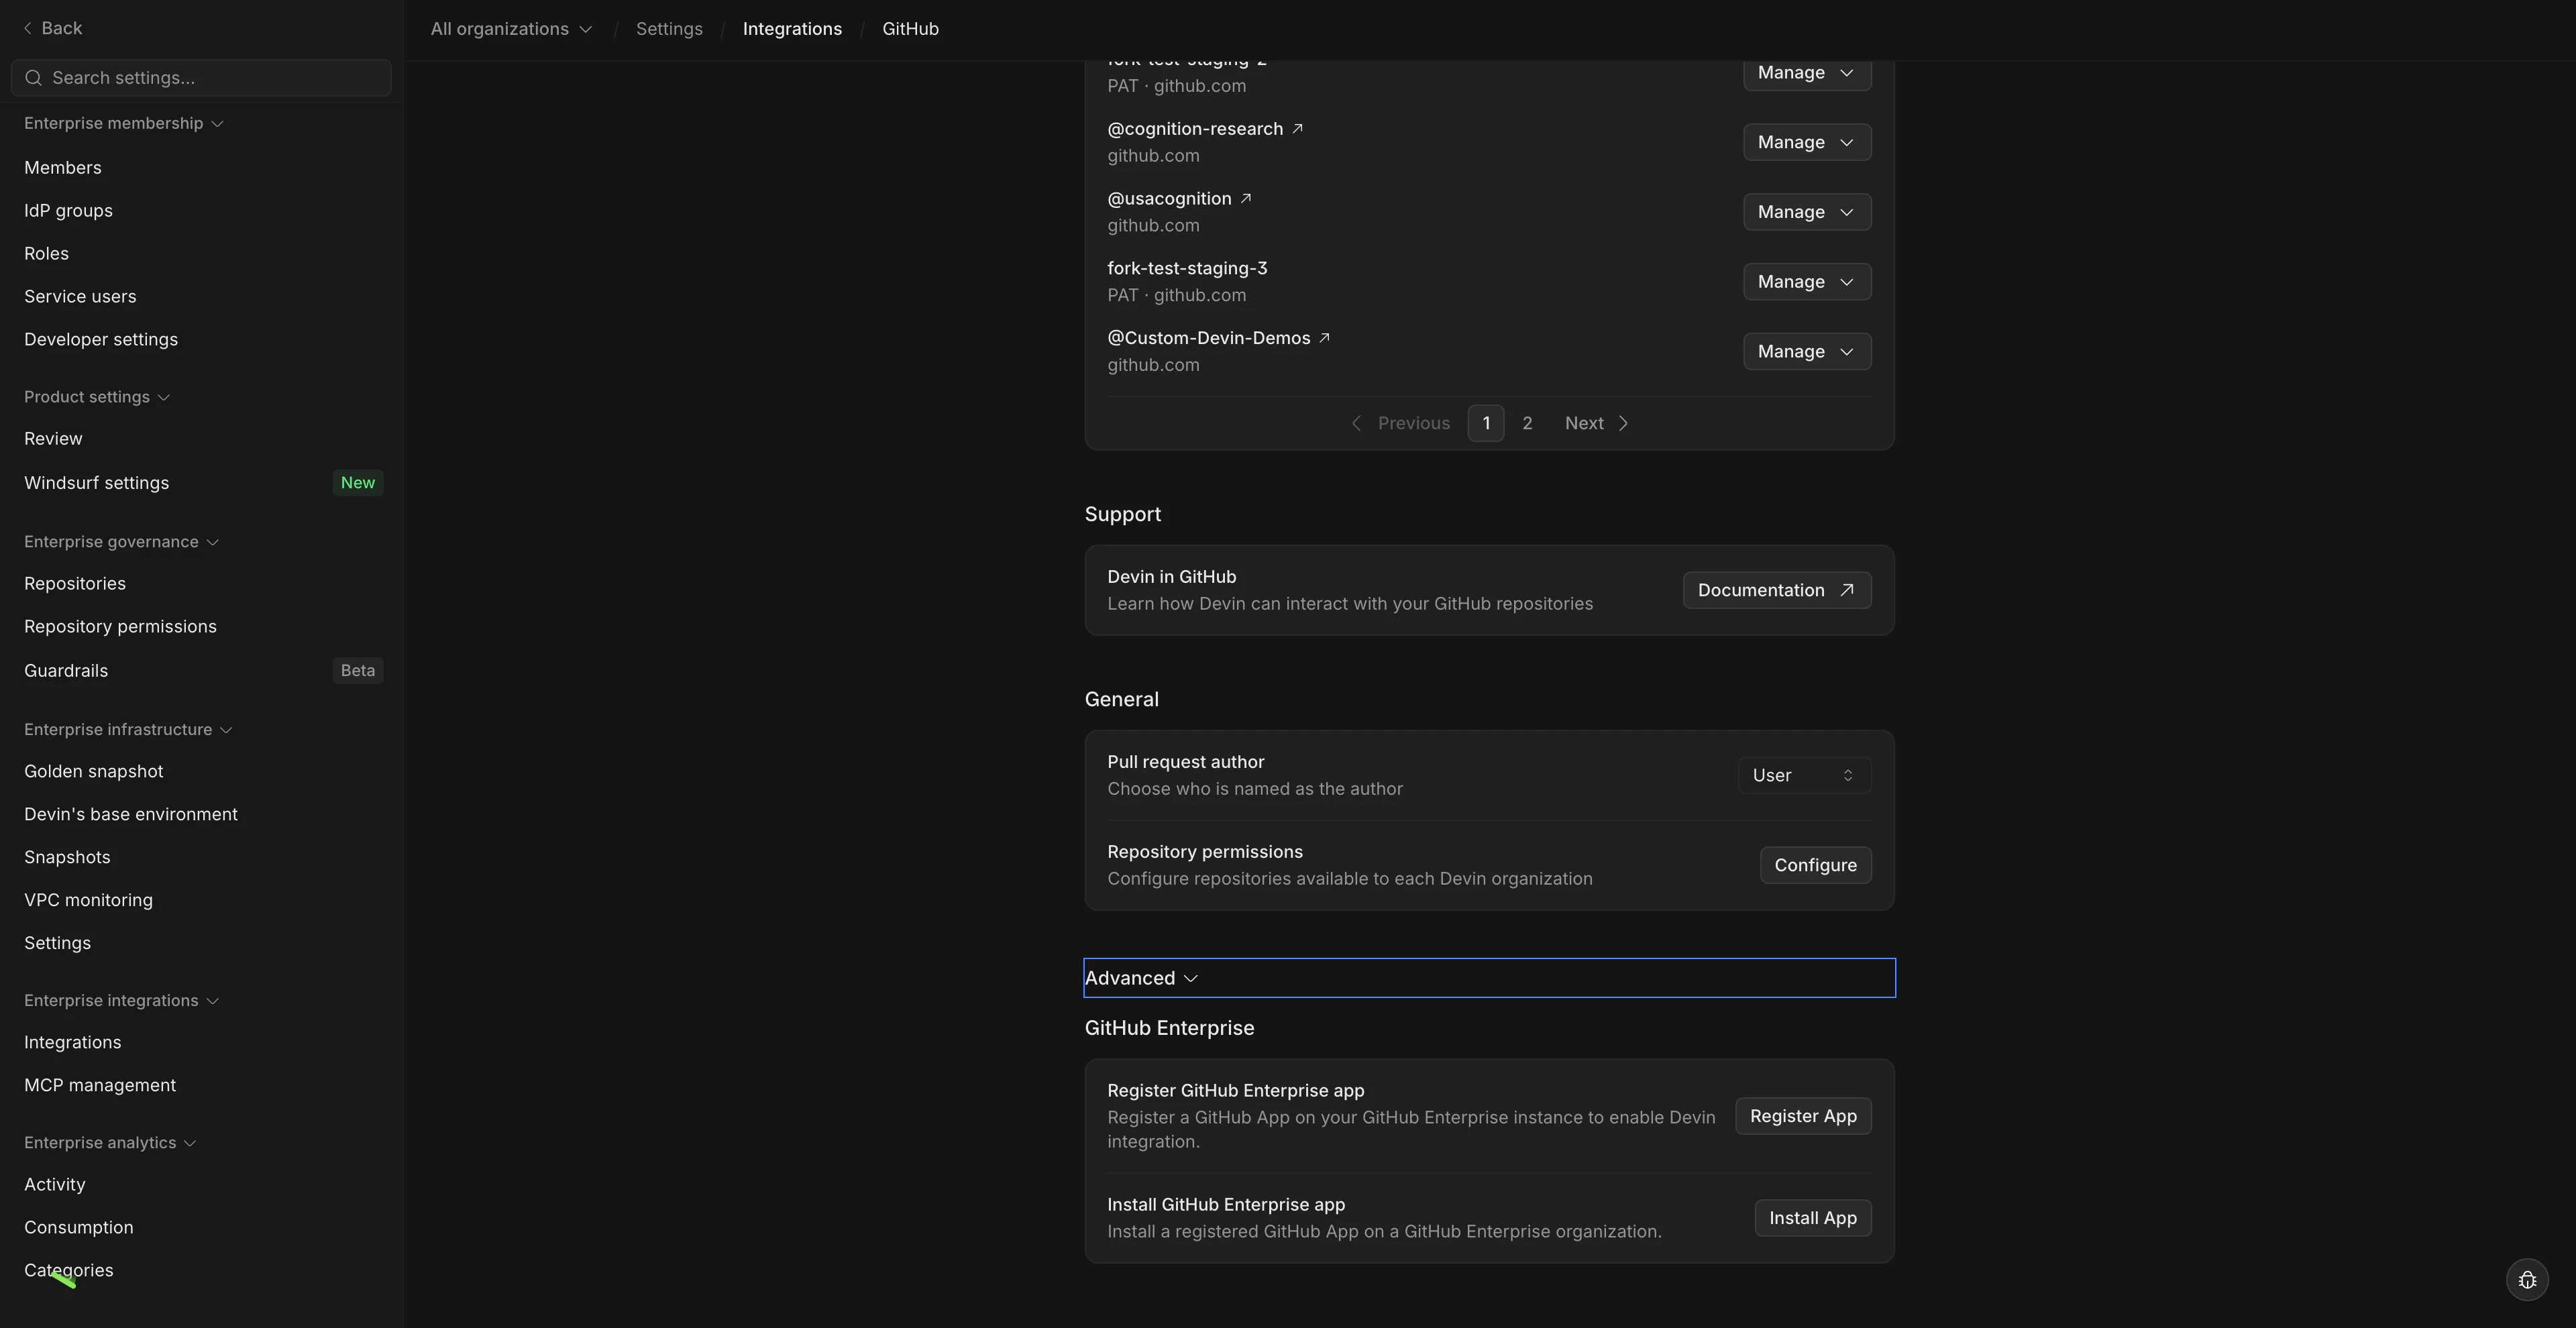
- Register App をクリックします。
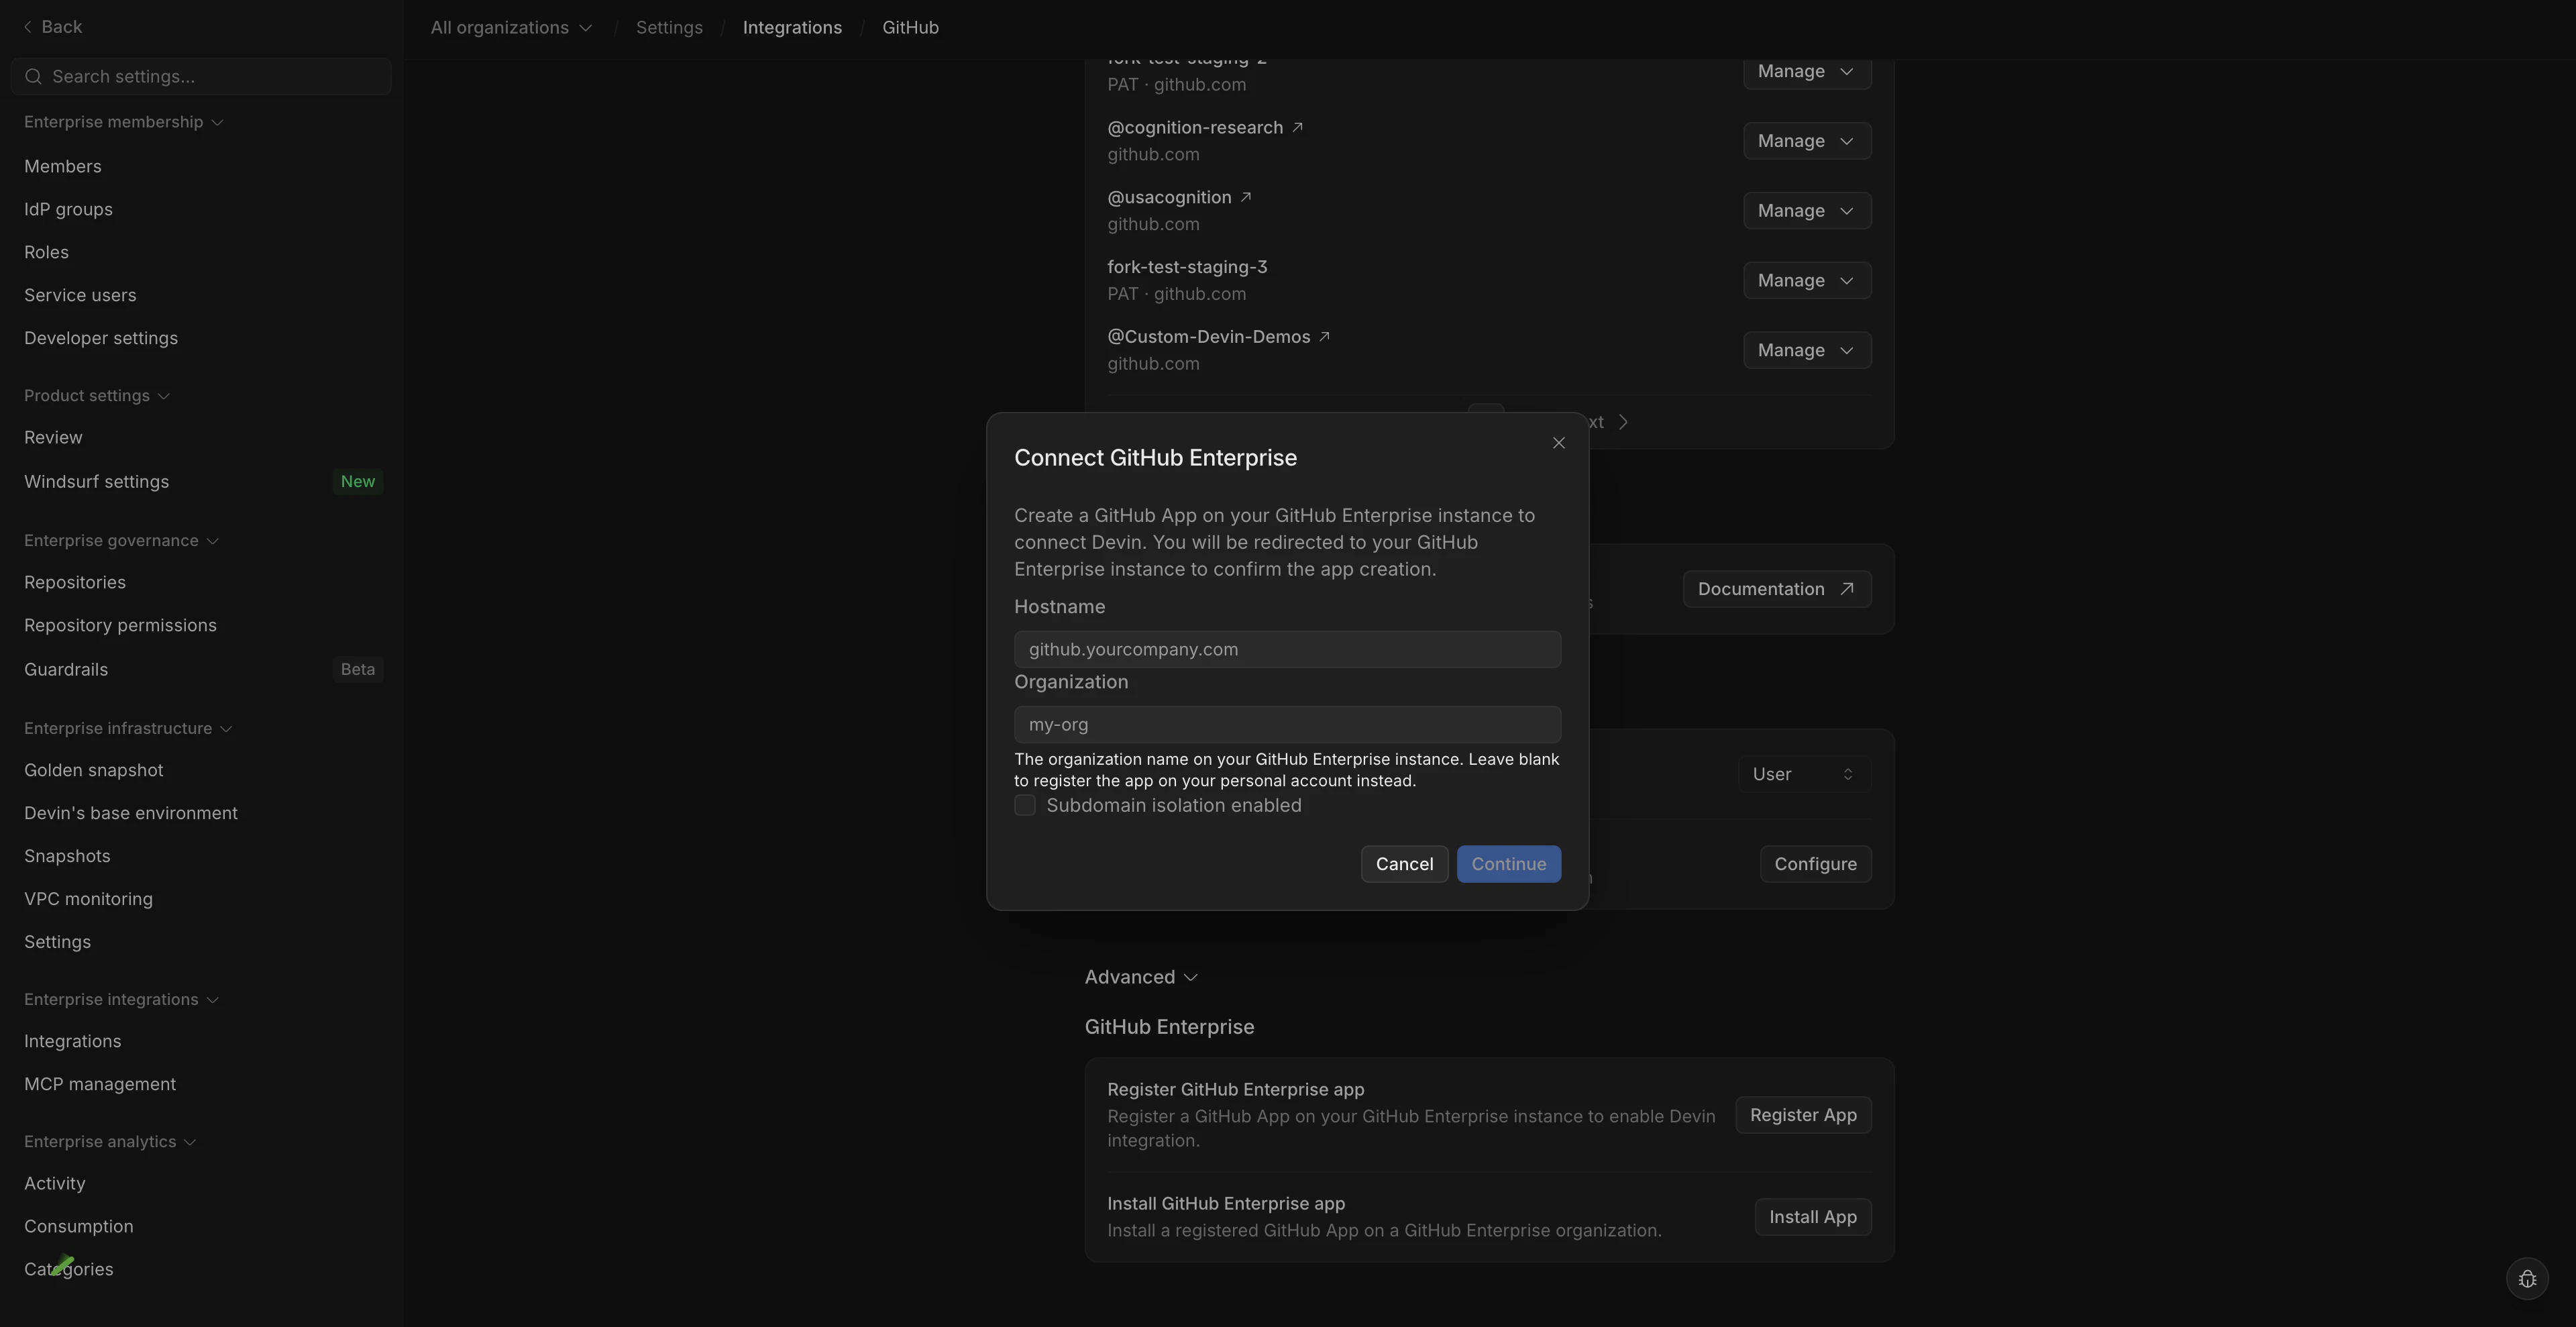
- 表示されるモーダルで、GHES または GHEC インスタンスの hostname と、App を登録する 組織 を入力します。
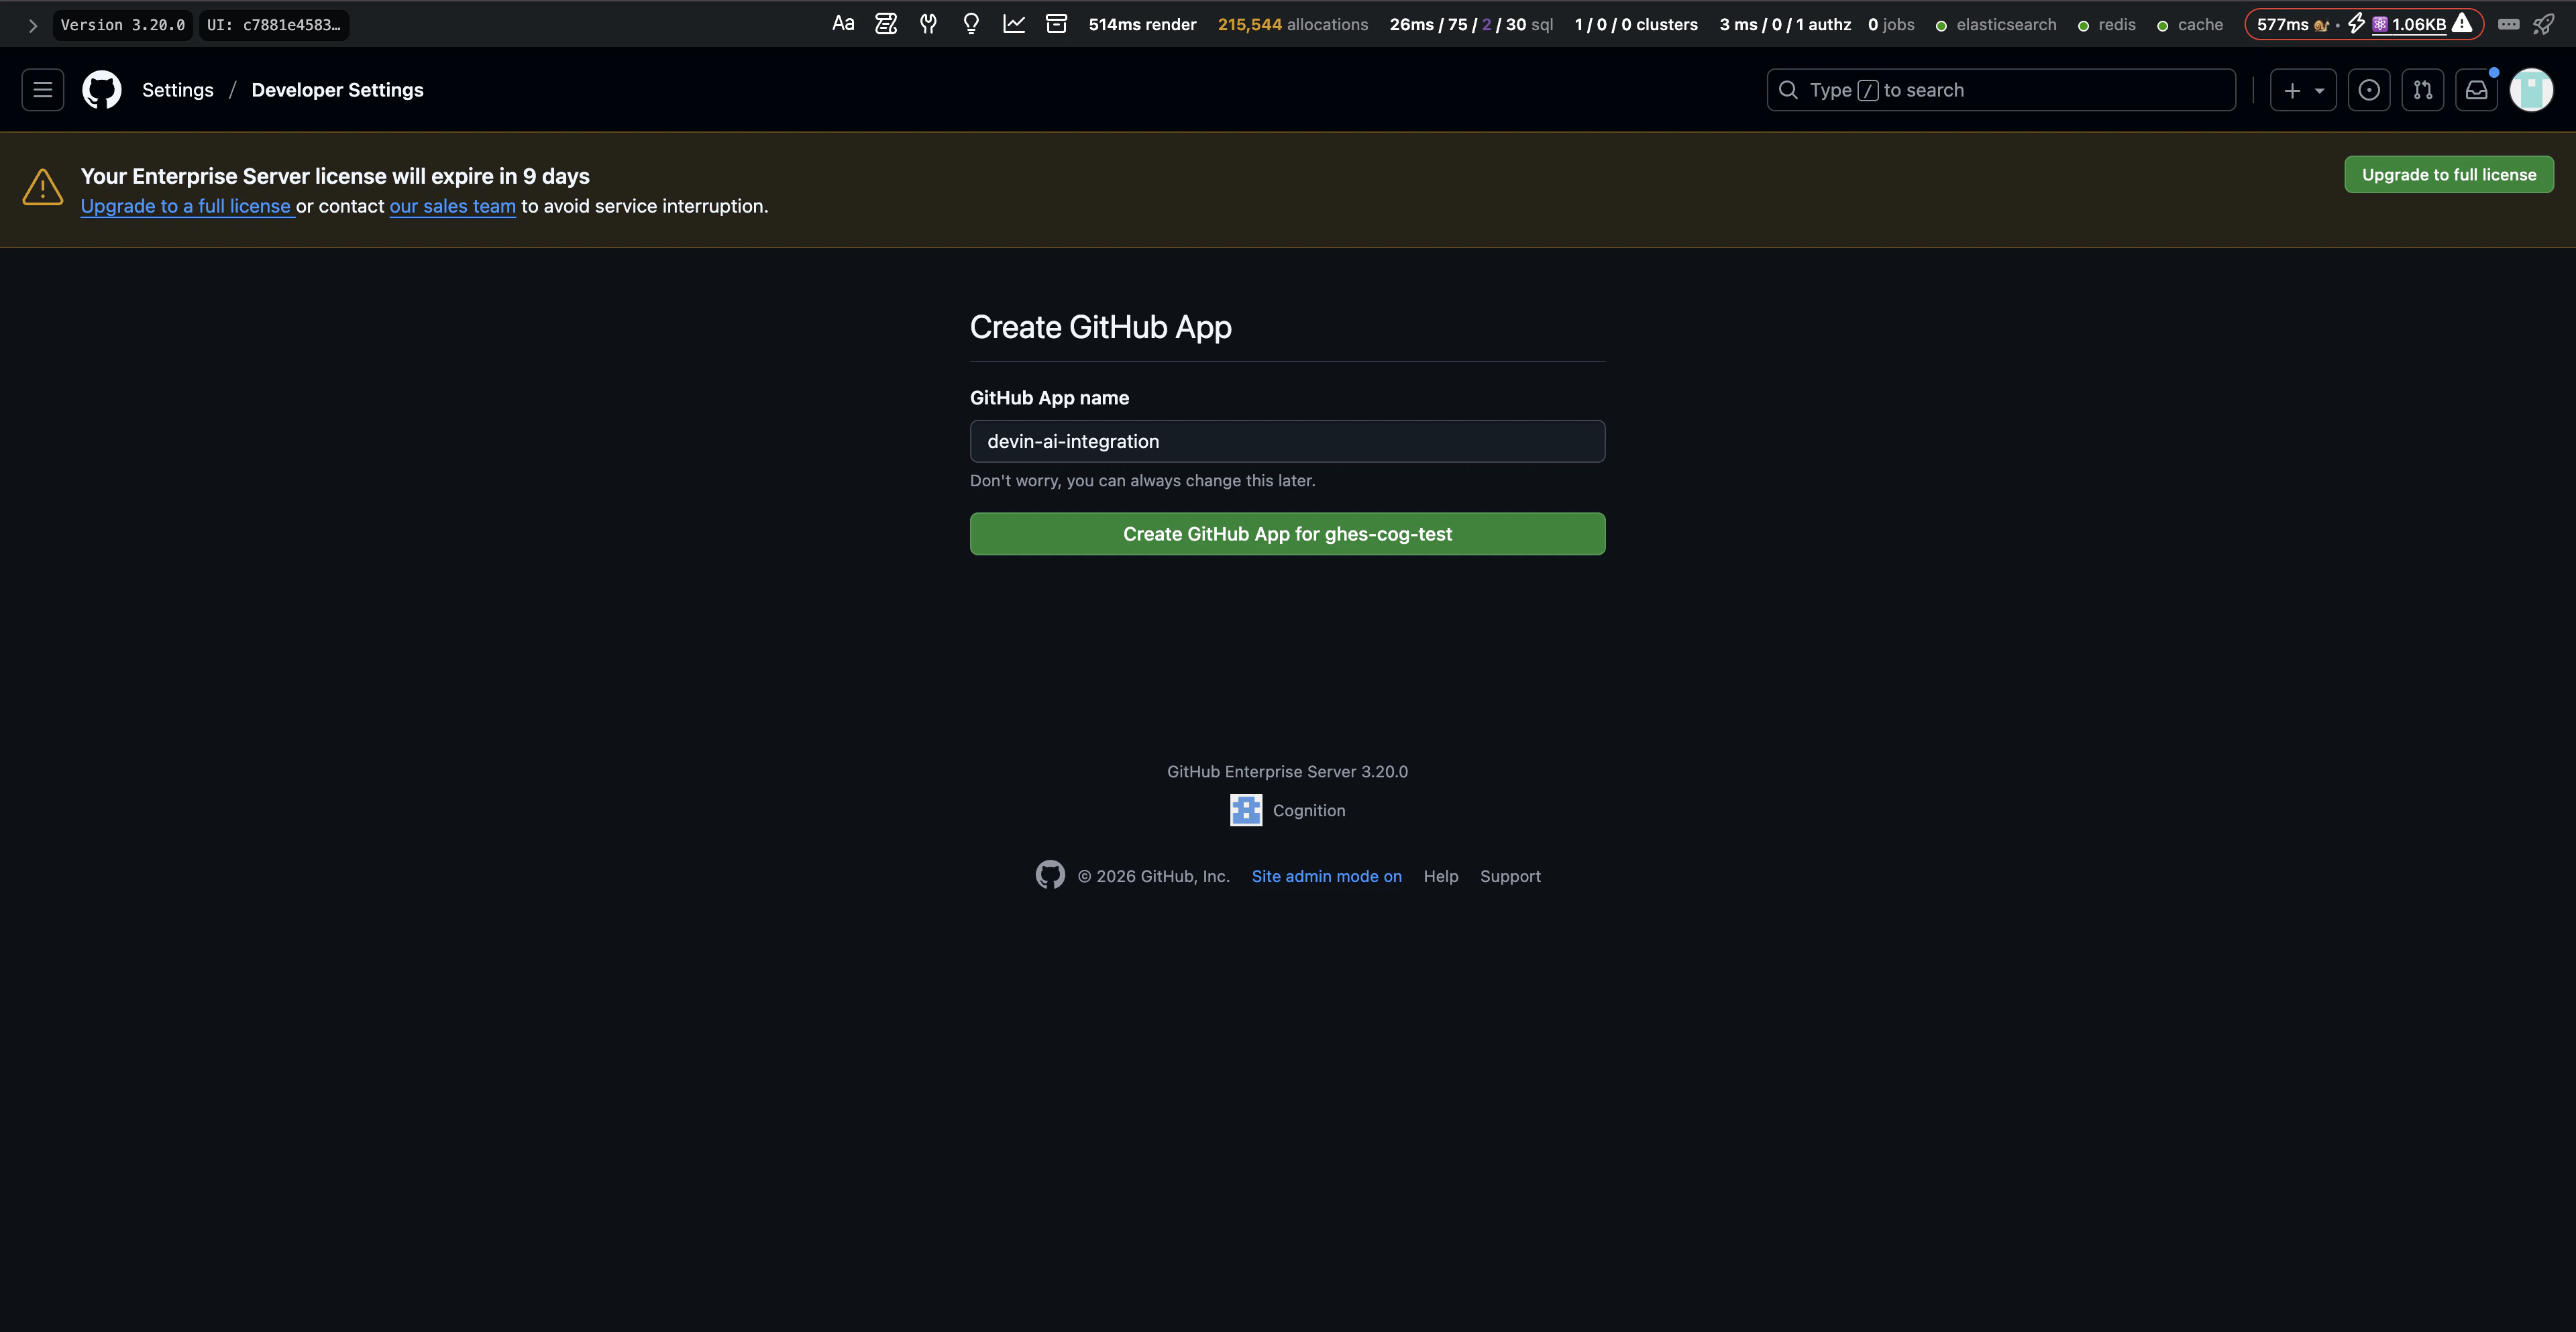
- GitHub にリダイレクトされます。Register App をクリックして登録を完了します。
- Devin にリダイレクトされた後、GitHub App は GitHub 組織に登録済みになります。
Step 2: GitHub App を設定する
登録後、GHES または GHEC インスタンス上で App を設定します。- GHES または GHEC インスタンスで、登録時に指定した GitHub 組織に移動します。
- Settings → 開発者設定 → GitHub Apps に移動し、Devin App を選択します。
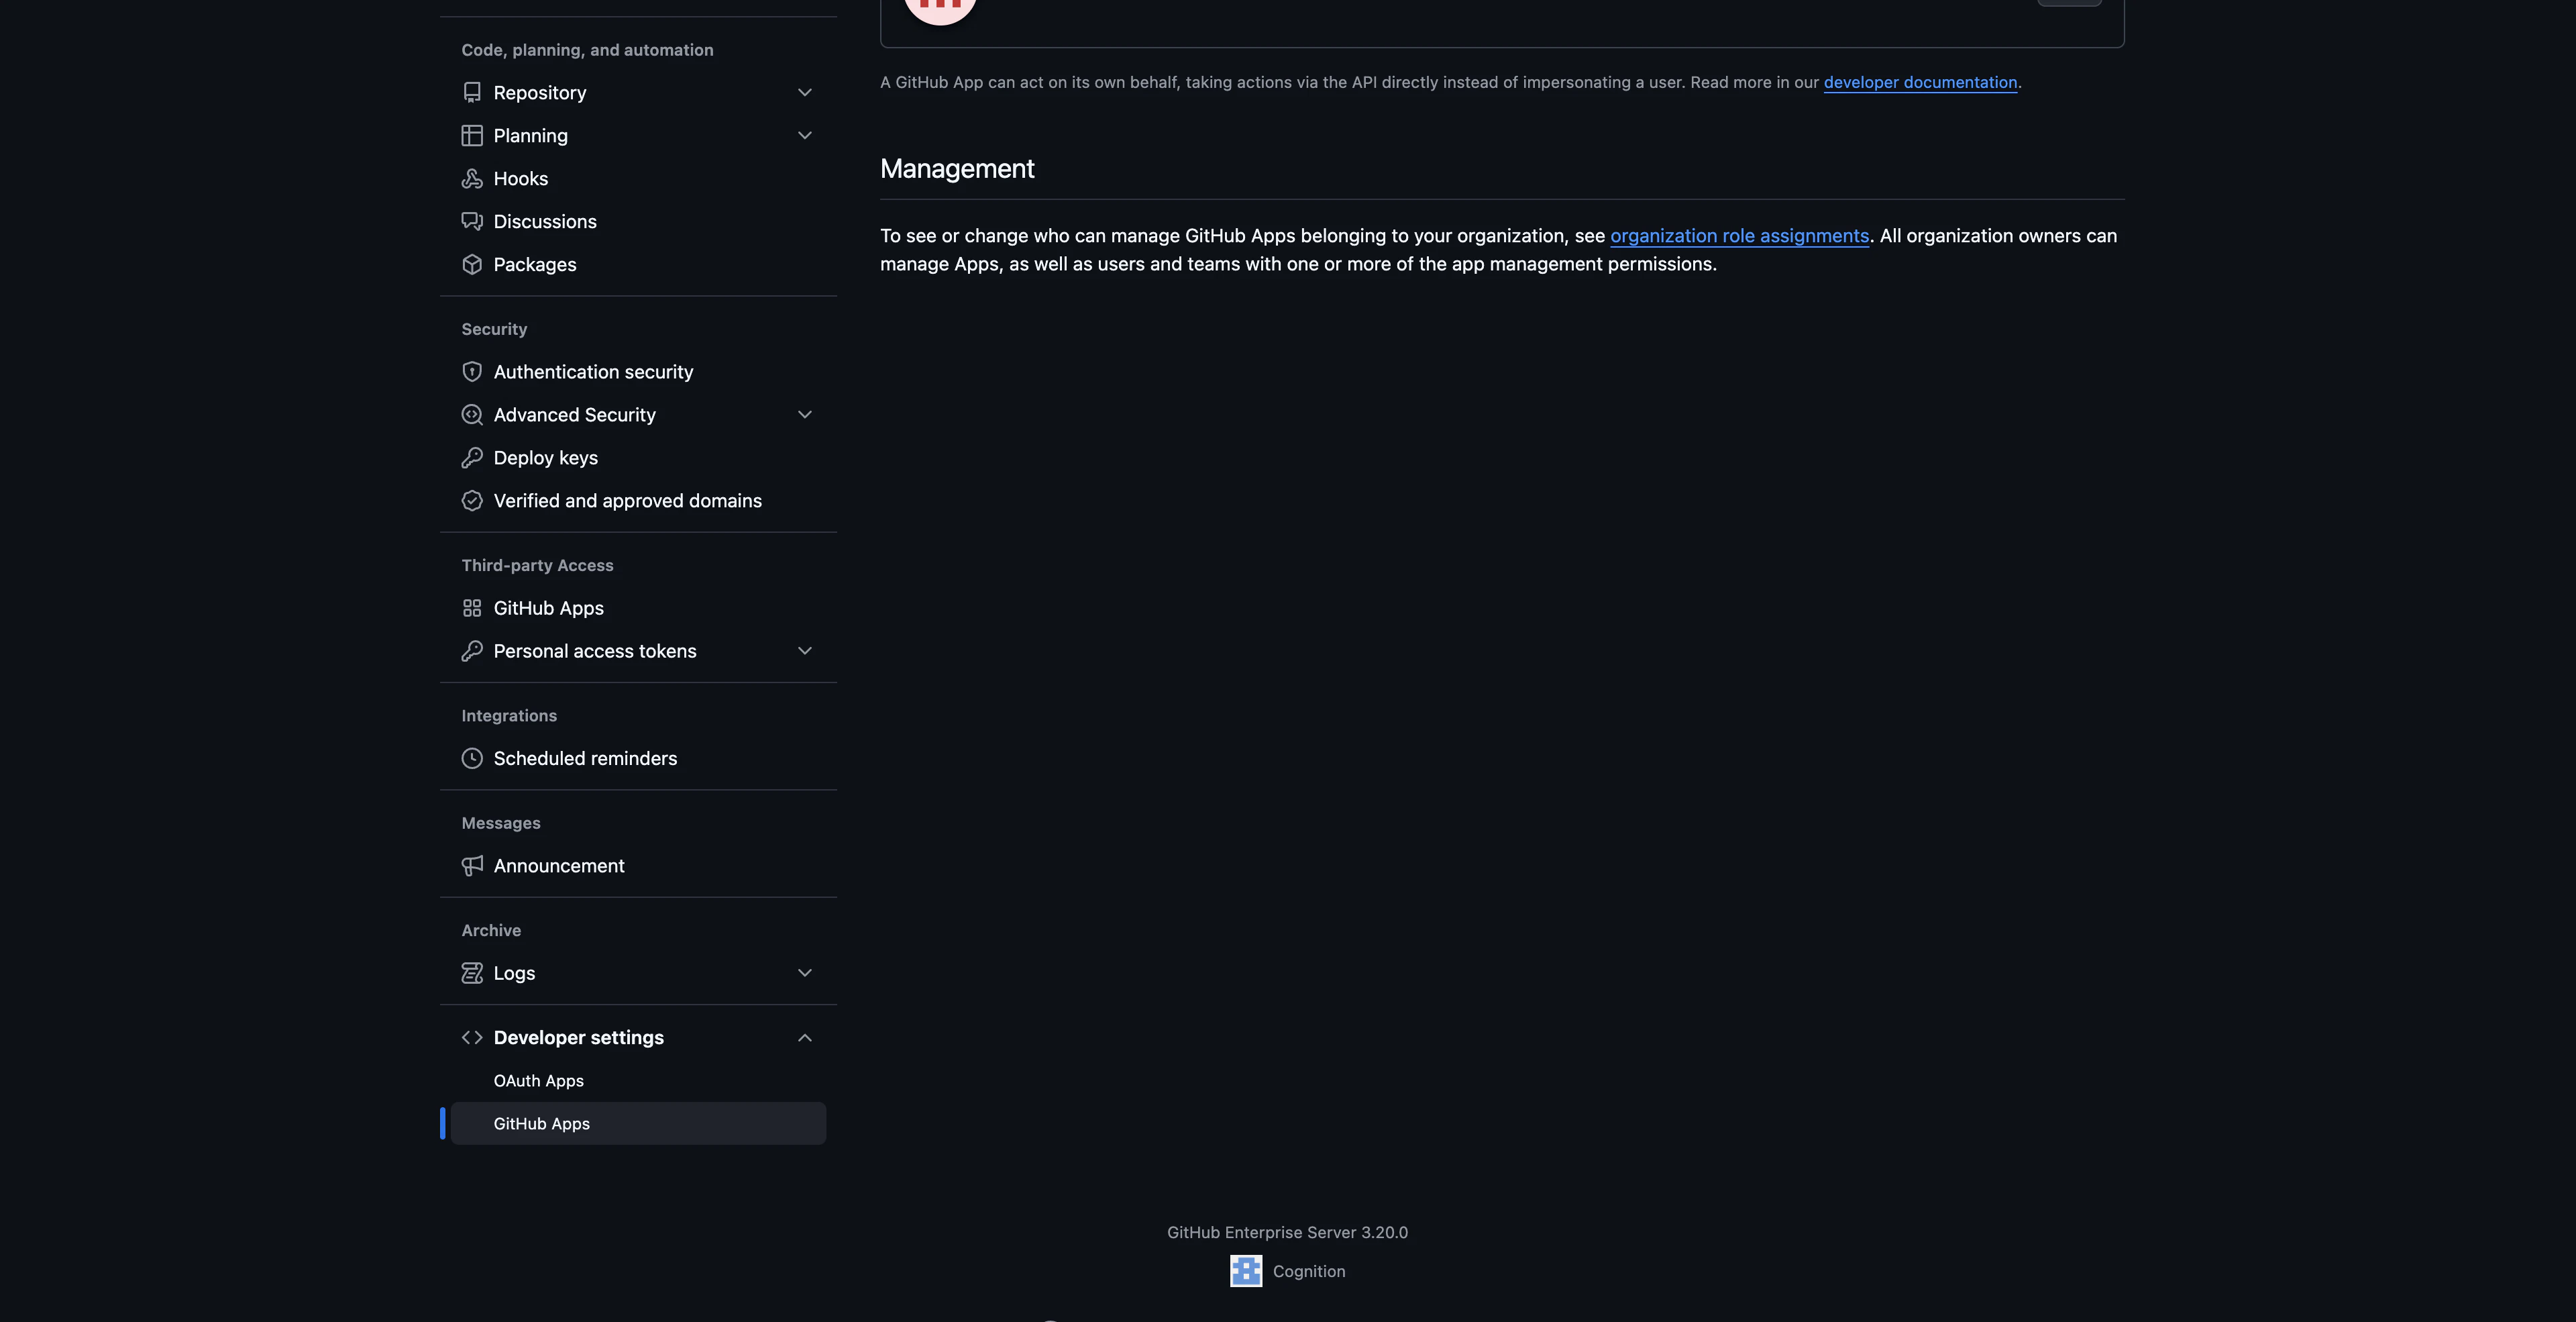
- Advanced セクションの Danger zone で、Make public をクリックします。これにより、同じインスタンス上の他の組織でも App をインストールできるようになります。
Optional features の User-to-server token expiration は変更する必要はありません。Devin はこの設定のオン・オフどちらにも対応しています。オンの場合は Devin が各ユーザーのトークンを更新・ローテーションするため、ユーザーが定期的に App を再認可する必要はありません。
ステップ 3: GitHub App をインストールする
- Devin アカウントで、Enterprise Settings → Connections → GitHub に移動します。
- Advanced タブを開き、Manage apps をクリックします。
- GitHub Enterprise apps モーダルで、GHES または GHEC インスタンスに登録されている GitHub App の横にある Install をクリックします。
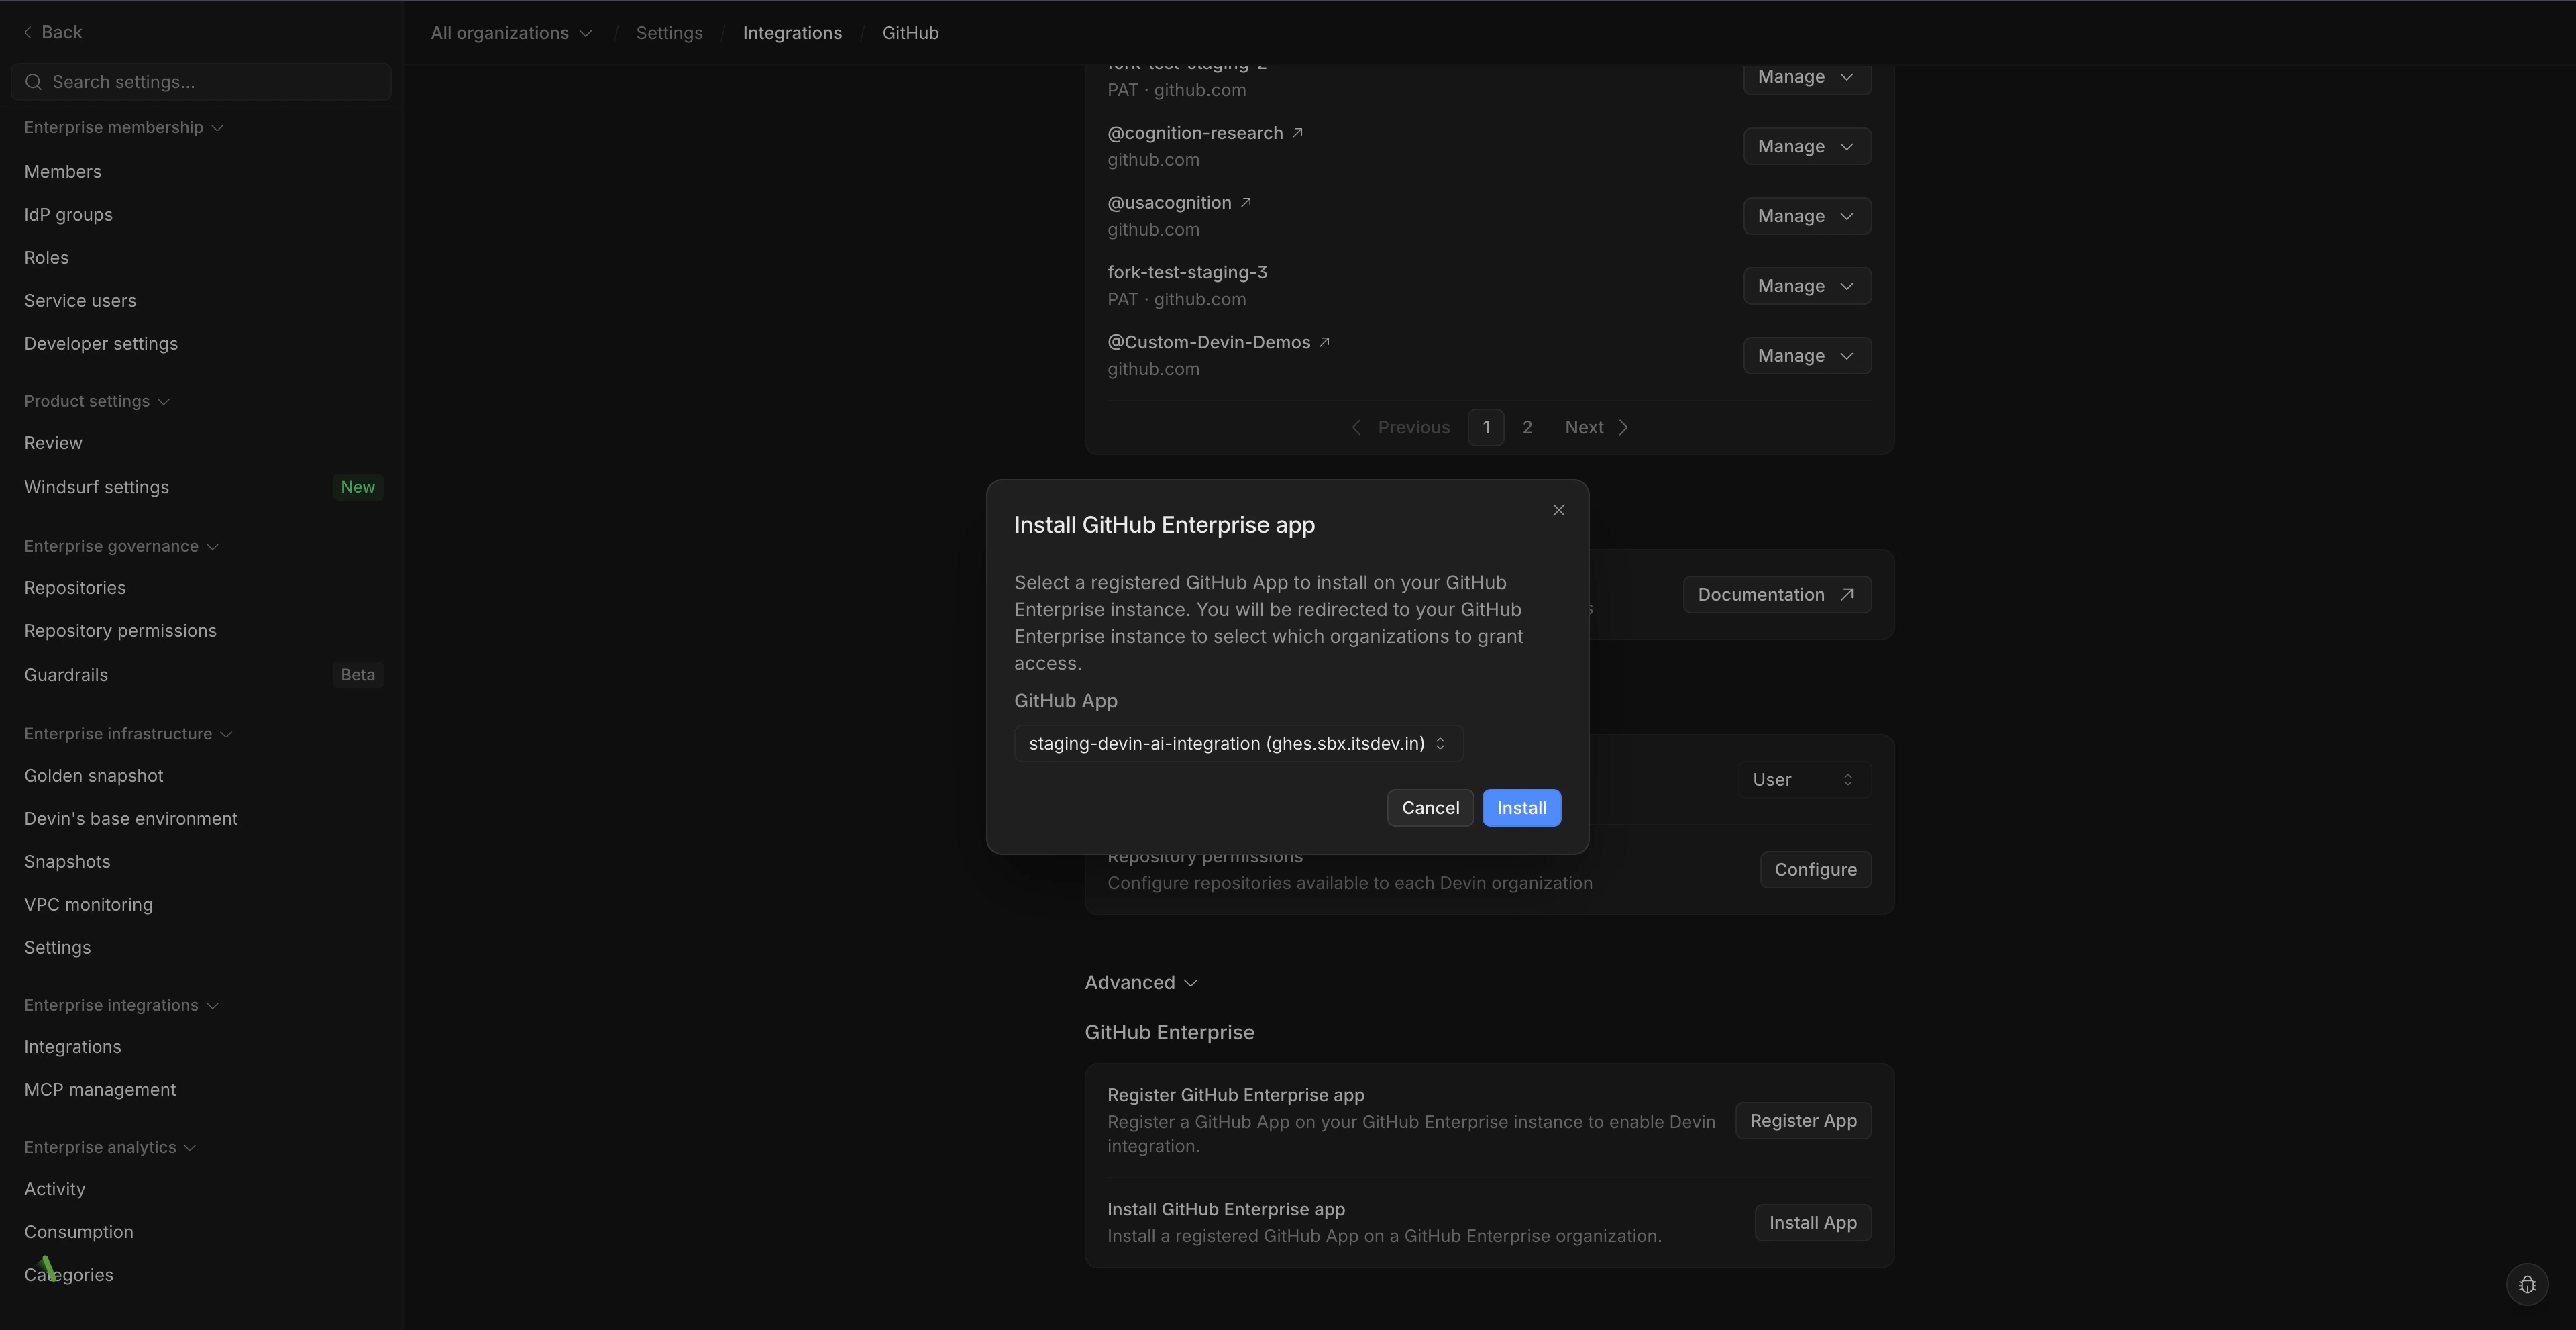
- GitHub にリダイレクトされ、そこで GitHub 組織を選択し、Devin へのアクセスを許可するリポジトリを選択できます。すべてのリポジトリへのアクセスを許可することを推奨します。
- インストールが完了すると、Devin にリダイレクトされます。新しい Git 接続が Settings → Connections → GitHub に表示されます。
トラブルシューティング
Devin がリンク済みユーザーとして動作しなくなる。 User-to-server token expiration が有効な場合、Devin が有効期限付きトークンに対応する前に GitHub アカウントをリンクしたユーザーにはリフレッシュトークンが保存されていないため、トークンの有効期限が切れるとリンクが機能しなくなります。たとえば、本来そのユーザーの名前で作成されるはずのプルリクエストが、Devin の名前で作成されてしまいます。影響を受ける各ユーザーは、GitHub を一度だけ再接続する必要があります。個人の接続設定で GitHub Enterprise の行にある Unlink user をクリックし、続けて Link をクリックしてください。有効期限を無効にしているアプリや、これからリンクするユーザーは、対応不要です。 GitHub App の登録またはインストールの過程でその他の問題が発生した場合は、Cognition の担当者にご連絡いただくか、enterprise@cognition.ai までお問い合わせください。パーソナルアクセストークンの設定
Devin を GitHub と連携すると、Devin がリポジトリにアクセスしてプルリクエストを作成できるようになります。これにより、Devin はエンジニアリングチームの真の共同作業者として機能します。Devin 用のサービスアカウントを作成する
- GitHub Enterprise 上で、Devin が利用する新しい GitHub アカウントを作成します。これは、Devin のすべてのアクセス権および利用状況を適切に追跡・管理するために重要です。
- 作成したサービスアカウントを、関連するすべての GitHub Organization に Member として追加します。Devin がアクセスすることを想定しているすべてのリポジトリに、そのアカウントでアクセスできることを確認してください。
Devin 用の 個人用アクセストークン を生成する
- サービスアカウントにログインした状態で、右上のプロフィール画像をクリックし、 Settings をクリックします。
- 左サイドバーで 開発者設定 をクリックします。
- 左サイドバーの 個人用アクセストークン の下で Fine-grained tokens をクリックします。
- Generate new token をクリックします。
- Token name と Expiration を入力します。 Note: トークンが有効期限切れになると、Devin は直ちに GitHub へのすべてのアクセスを失い、新しいトークンを作成する必要があります。
- Resource owner で、正しい 組織 を選択します。
よくある問題: 組織が表示されない
よくある問題: 組織が表示されない
“Resource owner” の下に正しい 組織 が表示されない場合は、Enterprise と 組織 の両方で、きめ細かな個人アクセストークン の使用が有効になっていることを確認してください。
エンタープライズ設定で有効化する
これらの設定を更新できるのは Enterprise Admin のみです。組織 固有の設定でも 個人用アクセストークン が有効になっていることを確認してください。- GitHub Enterprise Server 右上のプロフィール画像をクリックし、エンタープライズ設定 をクリックします。
- ページ上部で Policies をクリックします。
- Policies の下で、 個人用アクセストークン をクリックします。
- Fine-grained tokens タブを選択します。
- きめ細かな個人アクセストークン の項目でアクセスを有効化します。
- Save をクリックします。
組織 設定で有効化する
これらの設定を更新できるのは 組織 Admin のみです。エンタープライズ設定でも 個人用アクセストークン が有効になっていることを確認してください。- GitHub 右上のプロフィール画像をクリックし、 組織 をクリックします。
- 対象の 組織 の横にある Settings をクリックします。
- 左サイドバーの 個人用アクセストークン の下で Settings をクリックします。
- Fine-grained tokens タブを選択します。
- きめ細かな個人アクセストークン の項目で、組織 向けのアクセスを有効化します。
- Save をクリックします。
- Repository access で、Devin に操作させたいリポジトリを選択します。トークンには常に、GitHub 上のすべてのパブリックリポジトリへの読み取り専用アクセスが含まれます。
- Devin が正しく動作するために必要な、次の権限がトークンに付与されていることを確認します:
追加の権限を付与することで、依頼する作業内容に応じて、Devin がチームとよりうまくコラボレーションできるようになります。
- Generate Token をクリックし、表示されたトークンを保存します。 Note: GitHub の設定によっては、Admin の承認が必要になる場合があります。
- トークンに必要なアクセス権と権限がすべて付与されていることを検証するため、ローカルマシン上で テスト用ブランチを作成して push し、組織 内のリポジトリに送信します。
- トークンを生成してテストが完了したら、セットアップ完了のために Cognition の担当窓口に連絡してください。現在チームと直接やり取りをしていない場合は、enterprise@cognition.ai までご連絡ください。
PAT の権限をローカル環境で検証する
トークンを Cognition と共有する前に、テストブランチをプッシュして、正しい権限が設定されていることを確認してください。GitHub 統合で Devin を利用する
GitHub の統合が完了したら、どの Devin のサブ組織が各リポジトリへアクセスできるかを設定できます (Repository Permissions を参照してください) 。 統合の設定が完了したら、Devin の Web アプリケーションにアクセスし、プロンプト内で任意のリポジトリを @メンションできるようになります。 リポジトリを初めて利用する場合は、Devin があなたのコードベースで作業するための最も正確で最新の情報を取得できるようにするために、オンボーディングフロー内の開発環境セットアッププロセス を実施することを推奨します。セキュリティに関する考慮事項
GitHub における Devin の権限に関する追加情報:- Devin が変更をマージする前にチェックが必ず実行されるようにするため、
masterブランチに対してブランチ保護ルールを有効にすることを推奨します。 - Devin が組織の GitHub アカウントに接続されている場合、GitHub 組織および Devin 組織へのアクセス権を持つ任意のユーザーと同等の権限を持ちます。
- Devin は、Devin とのセッションを実行しているユーザー個別の権限を引き継がず、組織レベルで付与された権限を保持します。
- Devin は、あなたの GitHub アカウント内に新しいリポジトリを作成することはできません。