

Cosa gestisce SCIM
I gruppi sottoposti a provisioning tramite SCIM vengono visualizzati come gruppi IdP in Devin, quindi puoi mapparli ai ruoli Enterprise e all’accesso alle org come i gruppi sincronizzati dagli accessi SSO. A differenza dei gruppi sincronizzati all’accesso, rinominare un gruppo SCIM nel tuo IdP conserva le relative mappature di ruoli e org in Devin.
Passaggio 1: Ottieni le credenziali SCIM
- In Devin, vai a Settings → Enterprise → Membership e seleziona la scheda Members
- Scorri fino alla sezione Provisioning di utenti e gruppi IdP in fondo alla scheda Members
- Copia l’URL di base SCIM
- In Token Bearer SCIM, fai clic su Genera token e copia il token Bearer
Quando generi o ruoti un token, Devin prova anche a disattivare il provisioning just-in-time (JIT), in modo che le appartenenze ai gruppi IdP vengano gestite esclusivamente tramite SCIM. Questo avviene solo se disponi dell’autorizzazione Manage Enterprise Settings; in caso contrario, JIT resta attivo. Anche se non è possibile caricare o aggiornare l’impostazione JIT, JIT resta attivo e Devin mostra un avviso. Se JIT è stato disattivato, la finestra di dialogo del token lo segnala. Dopo aver generato un token, verifica che l’interruttore Provisioning just-in-time (JIT) nella stessa sezione sia disattivato; se non disponi dell’autorizzazione, chiedi a un amministratore che ce l’ha di disattivare JIT.Se desideri comunque mantenere la sincronizzazione dei gruppi basata sull’accesso, puoi riattivare l’interruttore, ma questa opzione non è consigliata quando SCIM è in uso.
Passaggio 2: configura il tuo provider di identità
- Okta
- Entra ID
- Altri IdP
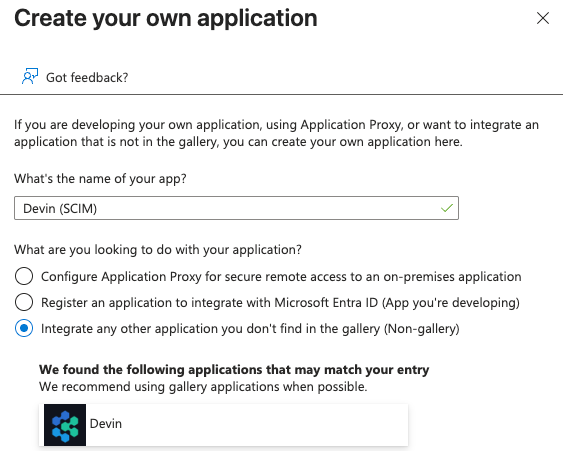
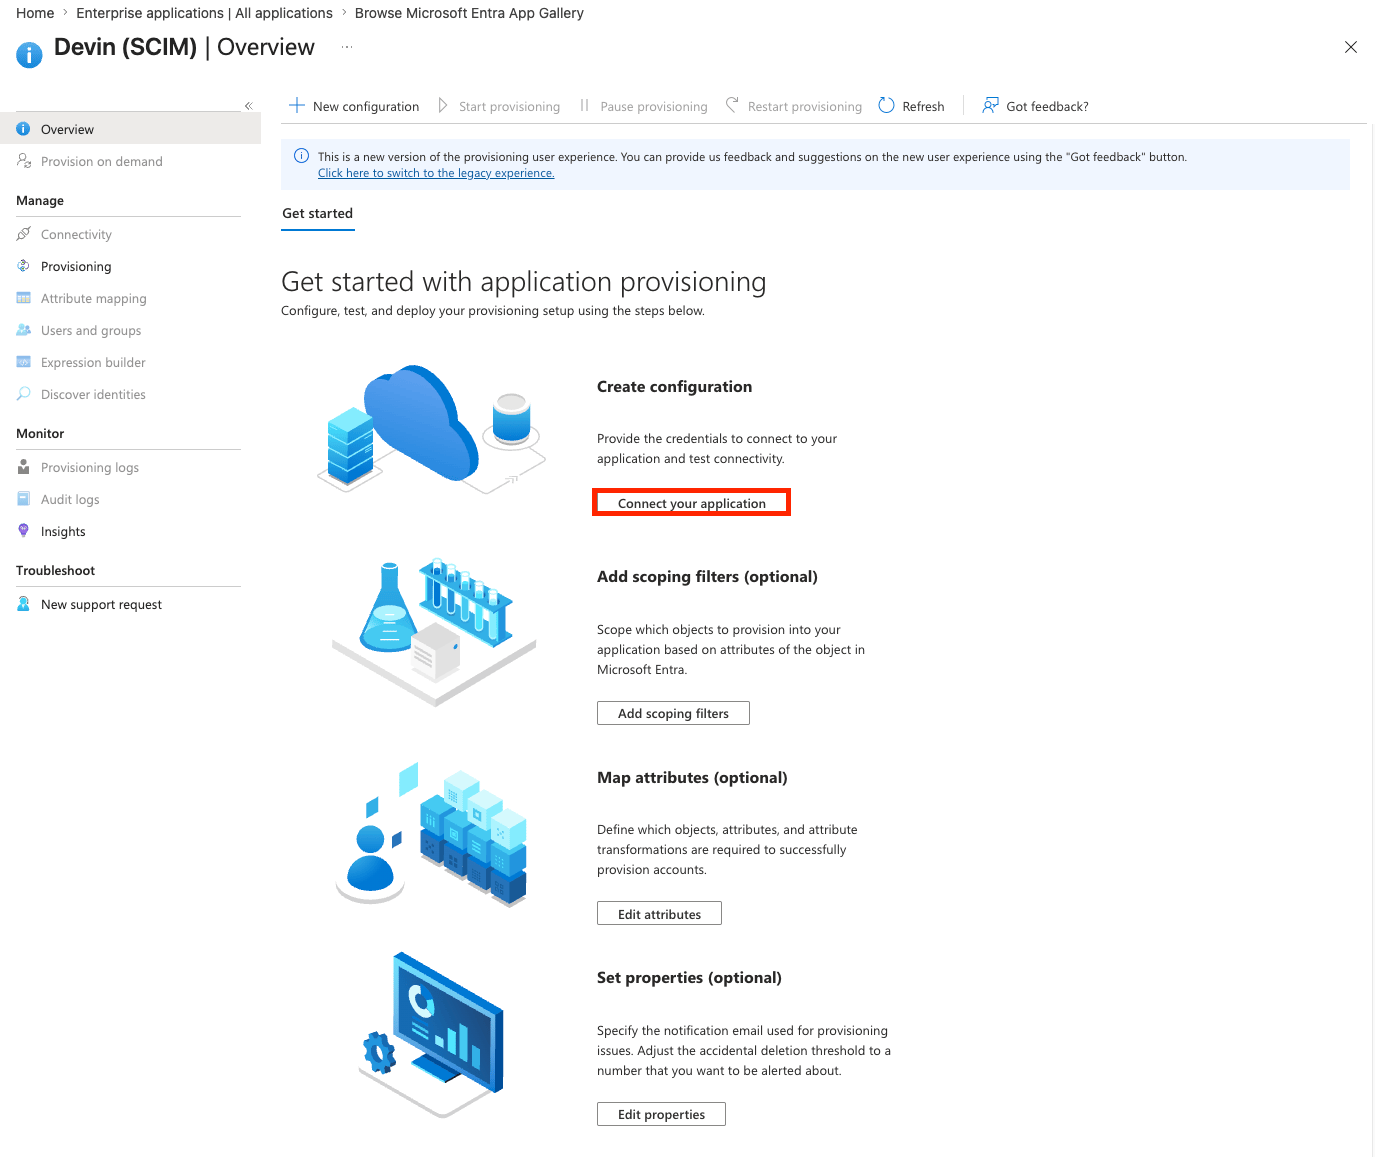
SCIM viene configurato come applicazione separata dall’app SSO Devin esistente.Crea l’applicazione
-
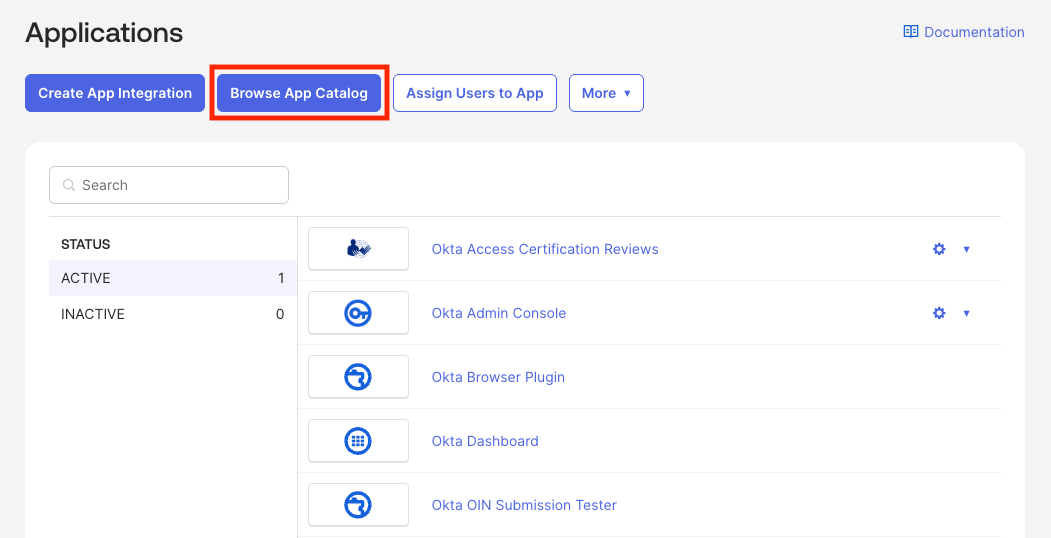
Nella Console di amministrazione di Okta, vai a Applications → Applications e fai clic su Browse App Catalog
-
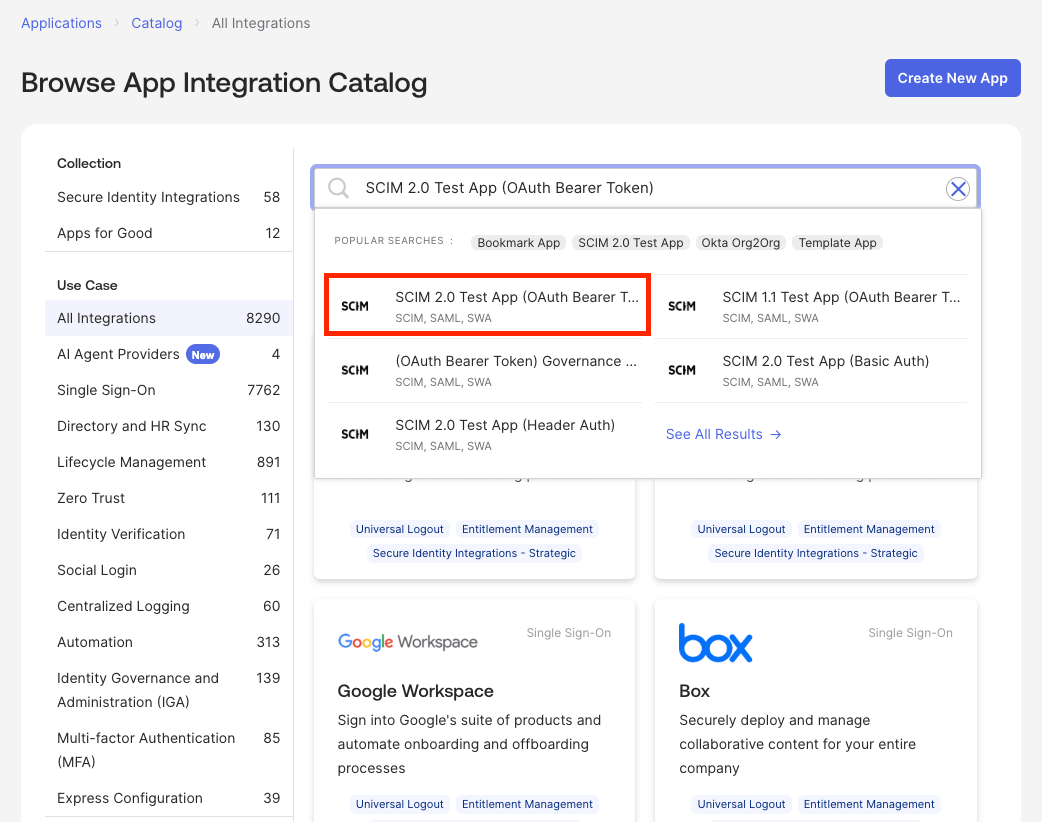
Cerca SCIM 2.0 Test App (OAuth Bearer Token)
-
Fai clic su Add Integration e assegnale un nome facilmente riconoscibile (ad es.
Devin (SCIM))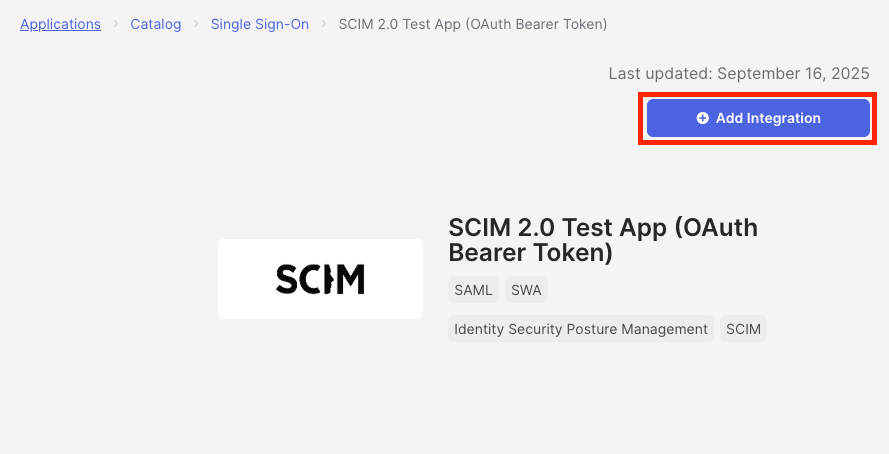
-
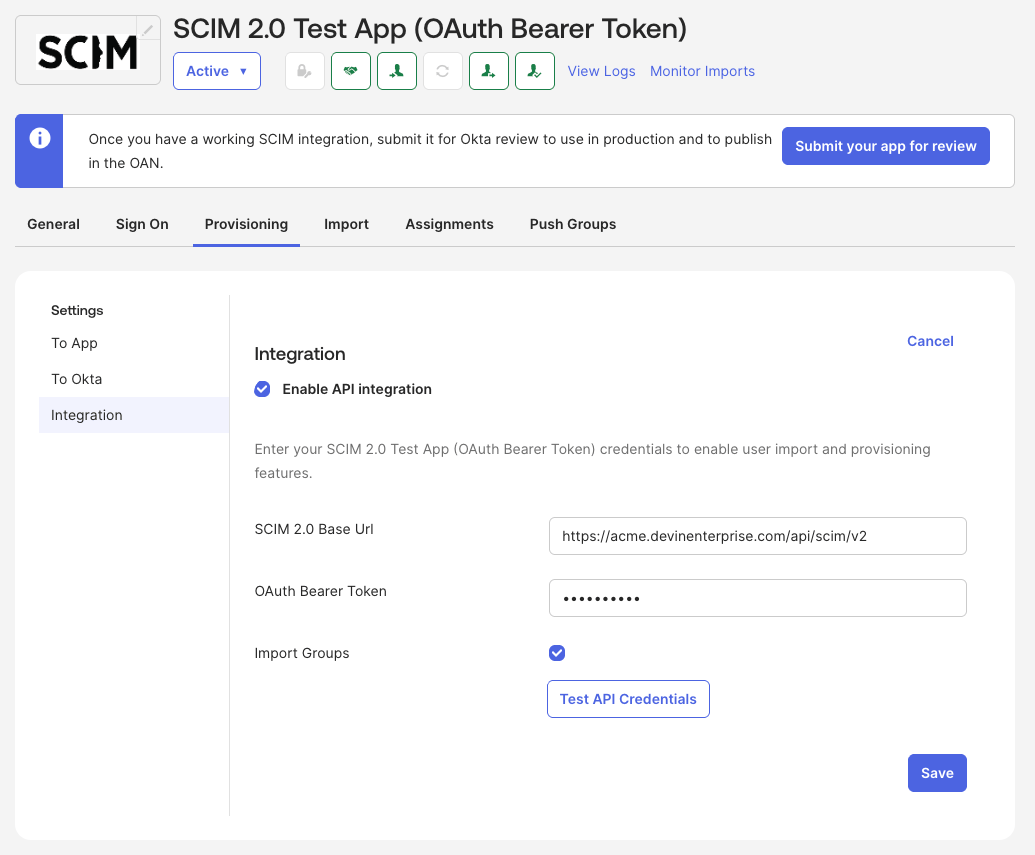
Apri l’app → Provisioning → Integration, fai clic su Configure API Integration e seleziona Enable API integration
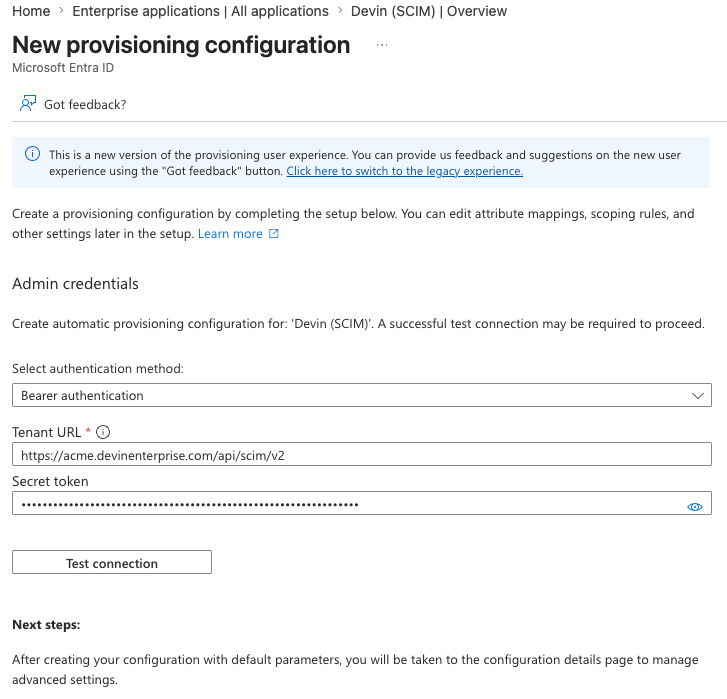
- SCIM 2.0 Base Url: l’URL di base SCIM fornito da Devin
- OAuth Bearer Token: il token Bearer fornito da Devin
- Fai clic su Test API Credentials: l’operazione dovrebbe riuscire. Quindi fai clic su Save
-
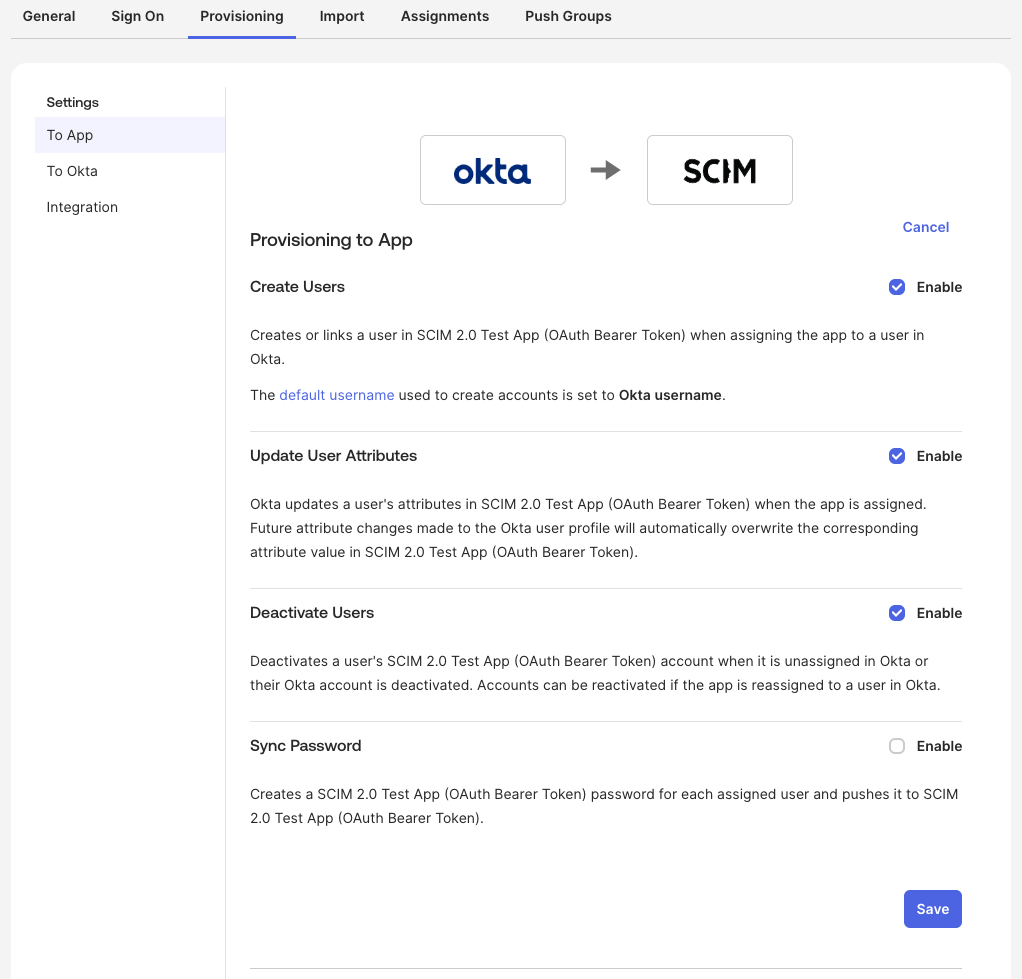
Apri l’app → Provisioning → To App, fai clic su Edit, abilita Create Users, Update User Attributes e Deactivate Users, quindi fai clic su Save
-
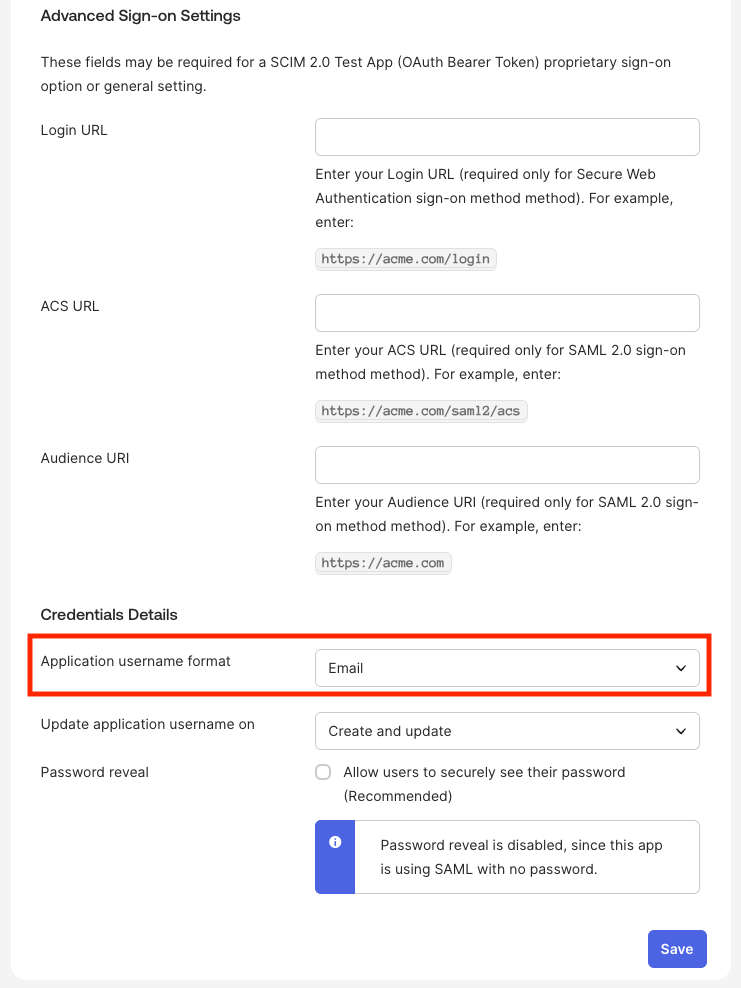
Apri l’app → Sign On, fai clic su Edit, imposta Application username format su Email e fai clic su Save
-
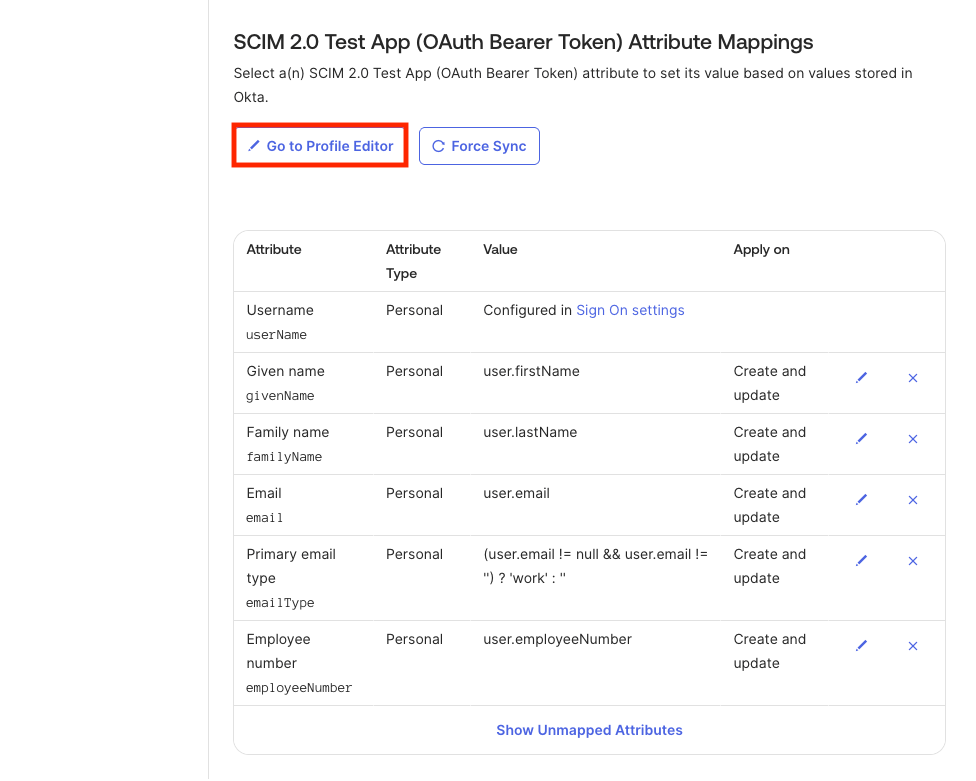
Apri l’app → Provisioning → To App, scorri fino alle mappature degli attributi e fai clic su Go to Profile Editor
-
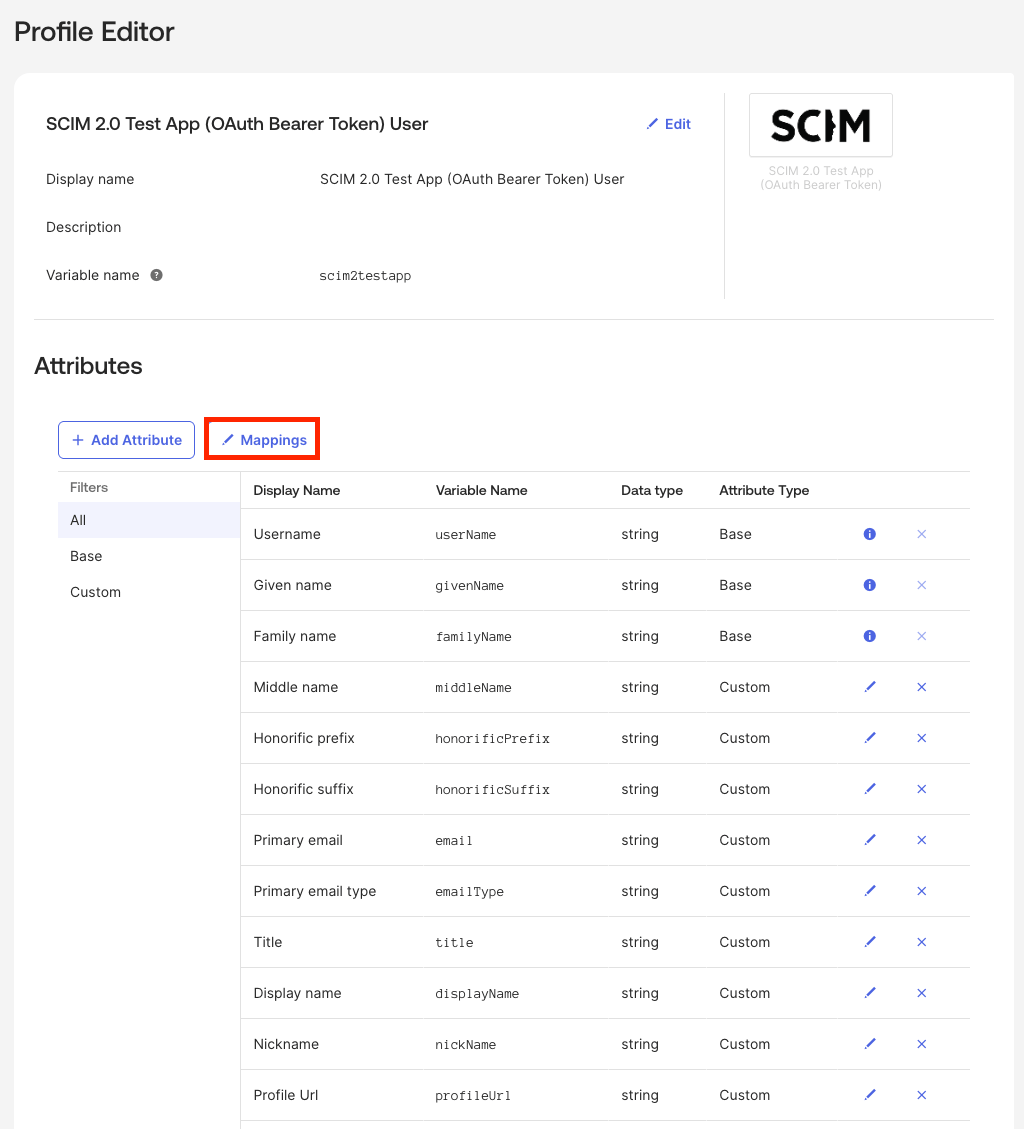
Nel Profile Editor, fai clic su Mappings
-
Nella prima scheda (utente Okta verso app), imposta tutte le mappature su Do not map, tranne
appuser.givenName → firstName,appuser.familyName → lastNameeappuser.email → email, quindi fai clic su Save Mappings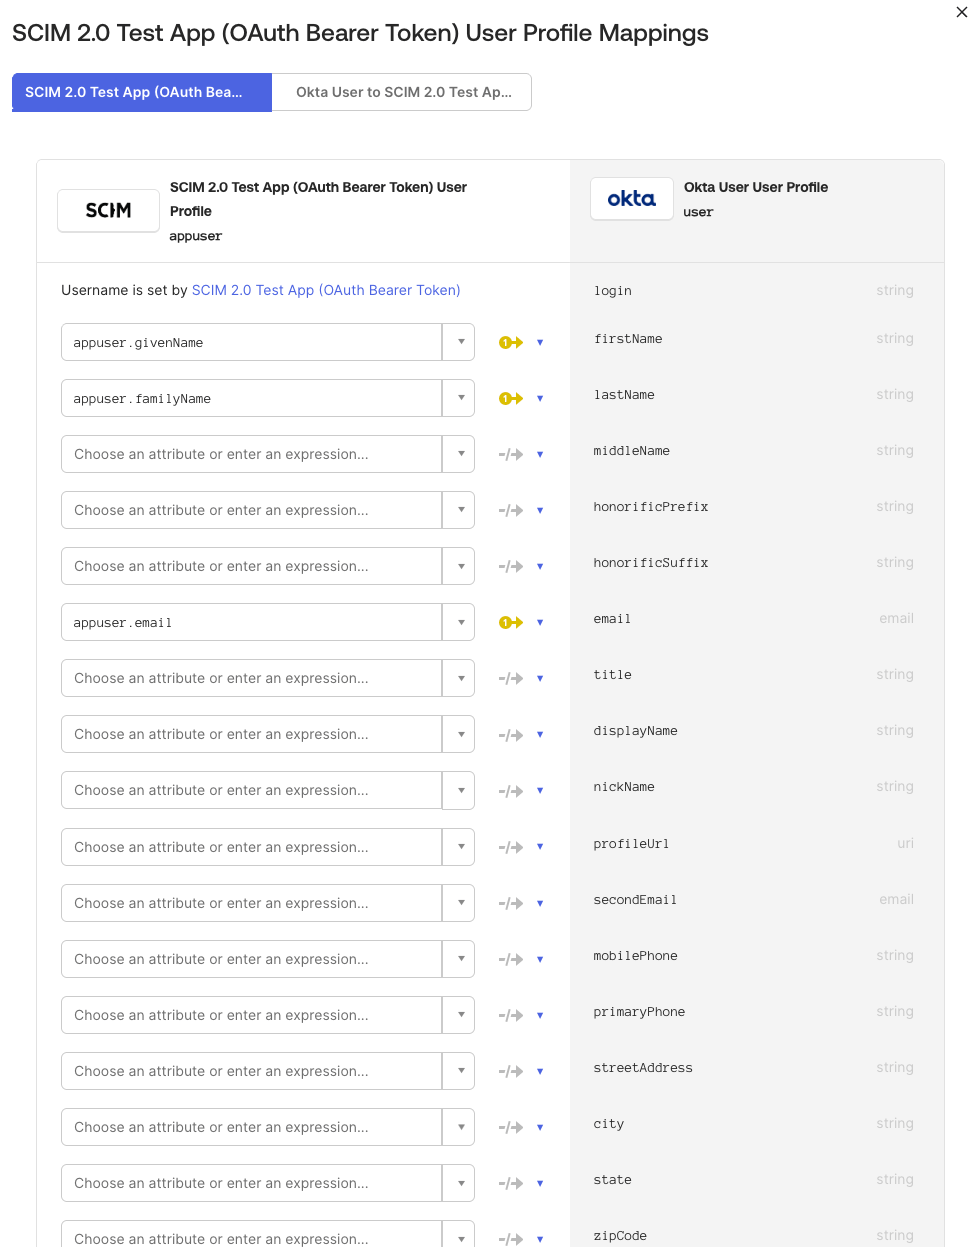
-
Nella seconda scheda (app verso utente Okta), imposta tutte le mappature su Do not map, tranne
user.firstName,user.lastNameeuser.email, quindi fai clic su Save Mappings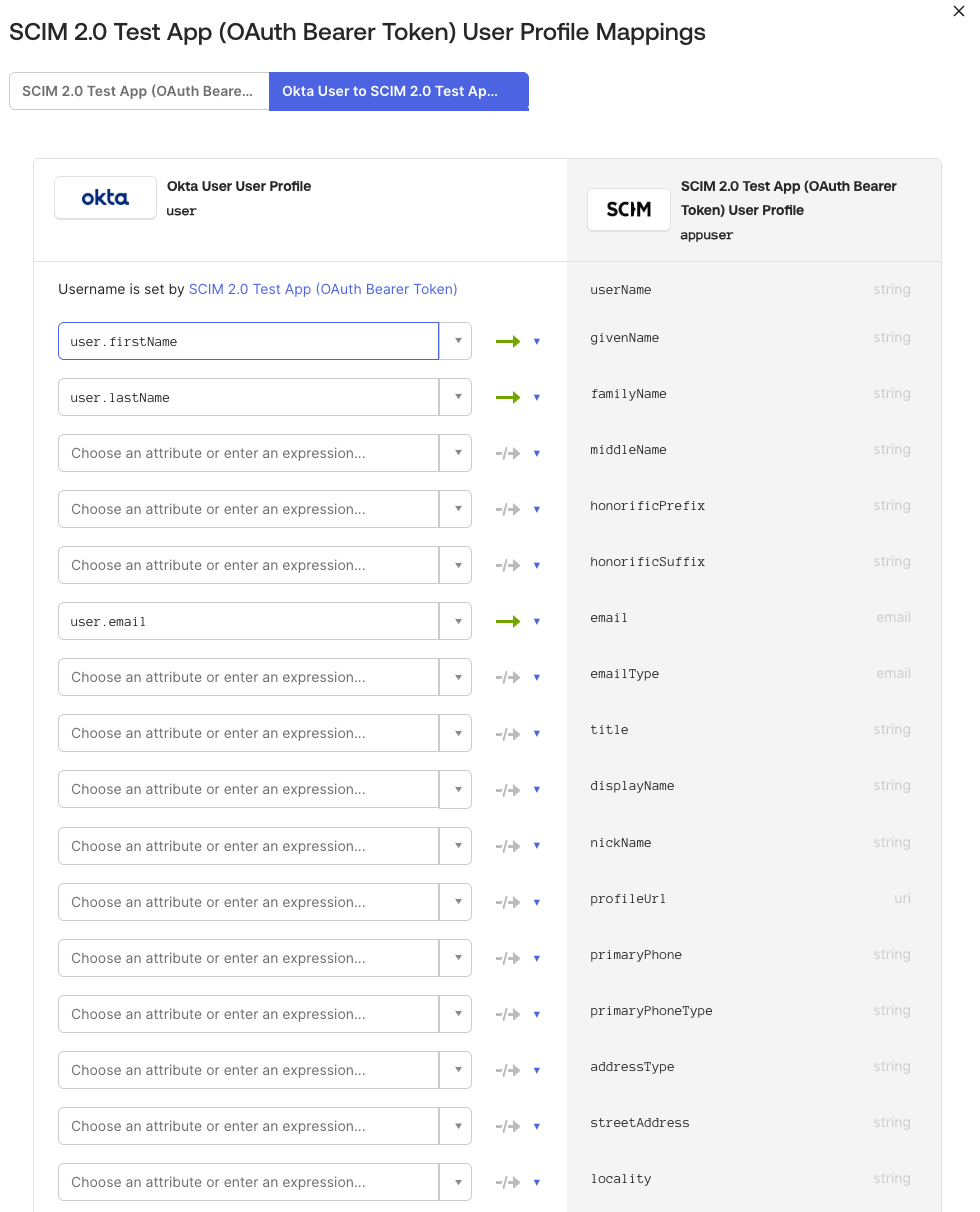
-
Nella prima scheda (utente Okta verso app), imposta tutte le mappature su Do not map, tranne
- Assegna utenti (e gruppi) nella scheda Assignments
- Per sincronizzare i gruppi con Devin, inviali anche dalla scheda Push Groups
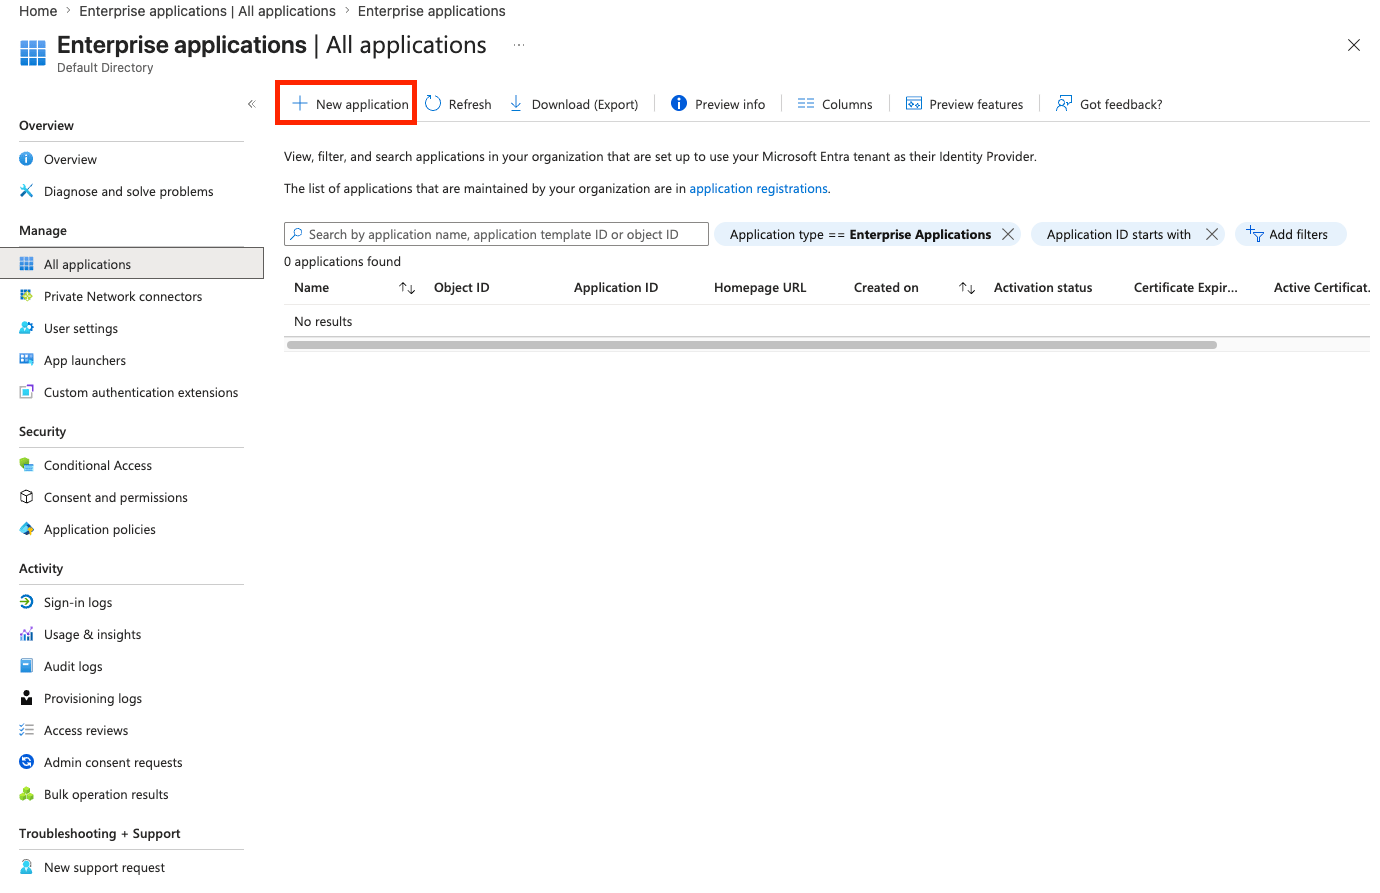
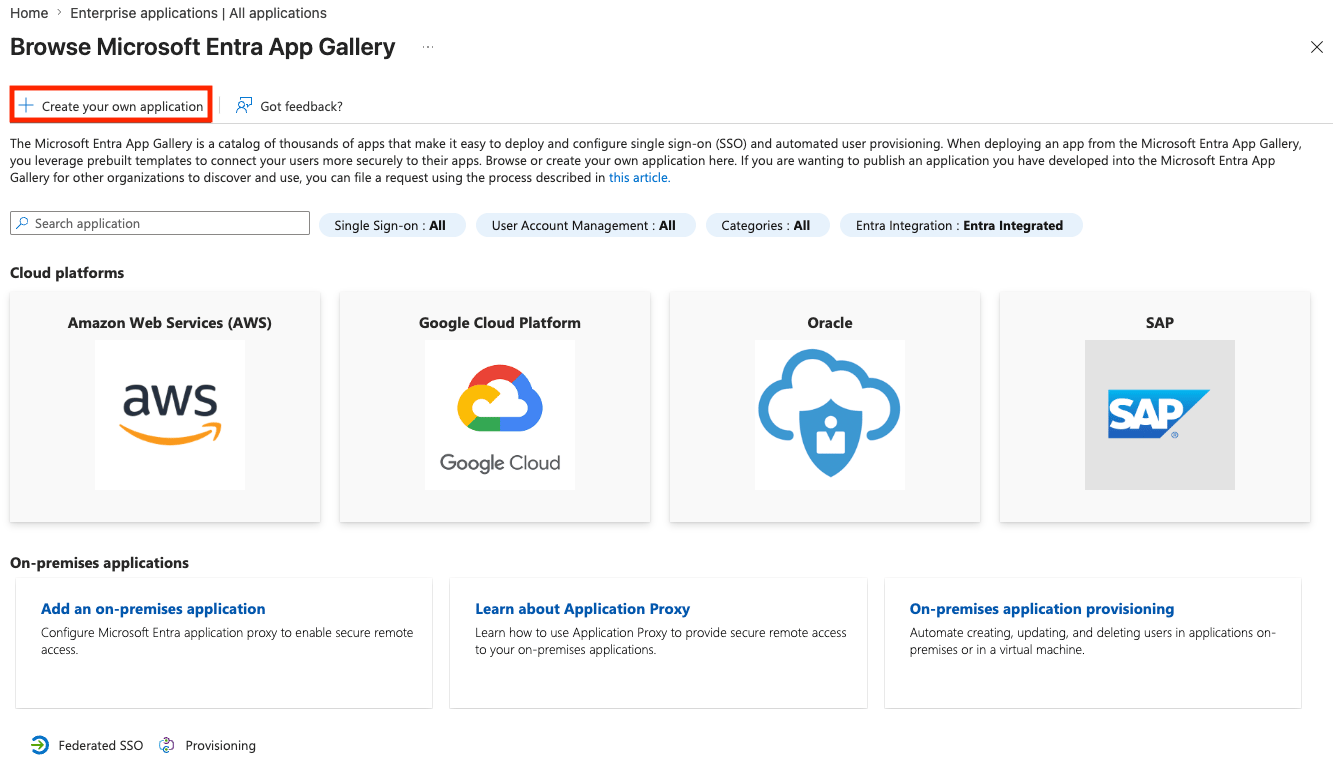

Il
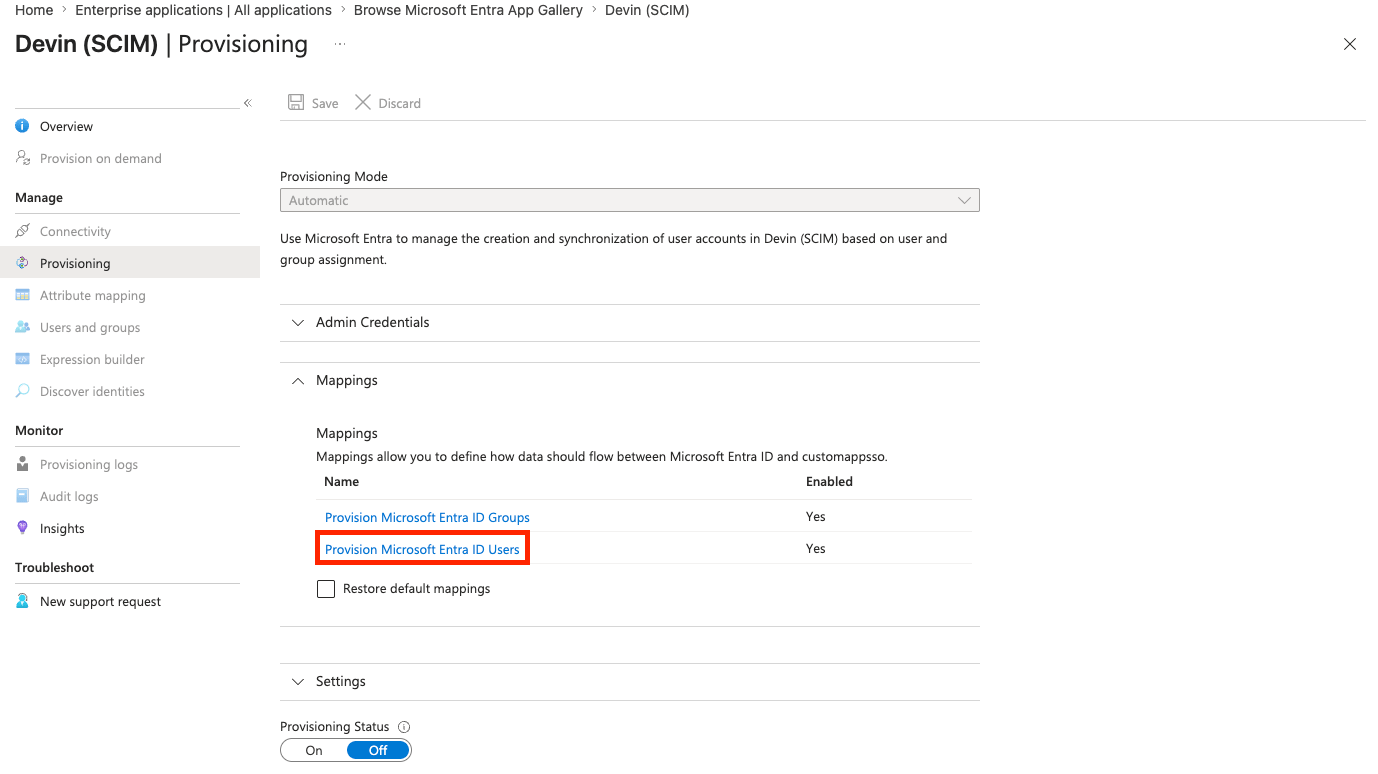
userName di un utente deve corrispondere al suo indirizzo email e all’email di lavoro sottoposta a provisioning. Per questo, il formato del nome utente dell’applicazione Okta è impostato su Email e le mappature userName e emails[type eq "work"].value in Entra devono puntare allo stesso attributo. I valori non corrispondenti vengono rifiutati dagli endpoint SCIM di Devin.Passaggio 3: Associa i gruppi ai ruoli
Gli utenti assegnati ricevono automaticamente il ruolo Enterprise Member predefinito nel tuo Devin Enterprise, prima ancora di effettuare l’accesso. Associa i gruppi sottoposti a provisioning a ruoli e org in Settings → Enterprise → Membership, nella scheda Groups (IdP).Interazione tra provisioning e accesso SSO
- Gli utenti sottoposti a provisioning tramite SCIM possono accedere immediatamente tramite SSO, senza bisogno di invito
- Disattivando un utente nell’IdP, la sua appartenenza a Enterprise viene rimossa immediatamente; riassegnandolo, viene ripristinata
- Le appartenenze ai gruppi inviate tramite SCIM hanno effetto immediato, senza dover attendere il successivo accesso dell’utente
- Con il provisioning just-in-time (JIT) disattivato, SCIM è l’unica sorgente delle appartenenze ai gruppi dell’IdP
- Gli utenti creati in precedenza tramite provisioning just-in-time o inviti manuali continuano a funzionare; assegnali nell’IdP affinché SCIM li gestisca