

Descripción general
Los roles personalizados y el RBAC te permiten ajustar detalladamente el acceso a la aplicación Devin. Los administradores de Enterprise pueden crear roles personalizados con permisos específicos y asignarlos a usuarios o a grupos del IdP, lo que proporciona un control detallado sobre las acciones que los usuarios pueden realizar dentro de tu implementación de Devin Enterprise. Devin Enterprise implementa un sistema de roles de dos niveles con ámbitos y capacidades diferenciados: roles a nivel de organización y roles a nivel de cuenta.Creación y asignación de roles personalizados
Los administradores de Enterprise o los usuarios con el permiso Manage Account Membership son los únicos que pueden configurar roles personalizados. En la configuración de Enterprise, ve a Membership y selecciona la pestaña Roles (app.devin.ai/settings/membership?tab=roles) para gestionar tanto los roles a nivel de organización como los roles a nivel de cuenta.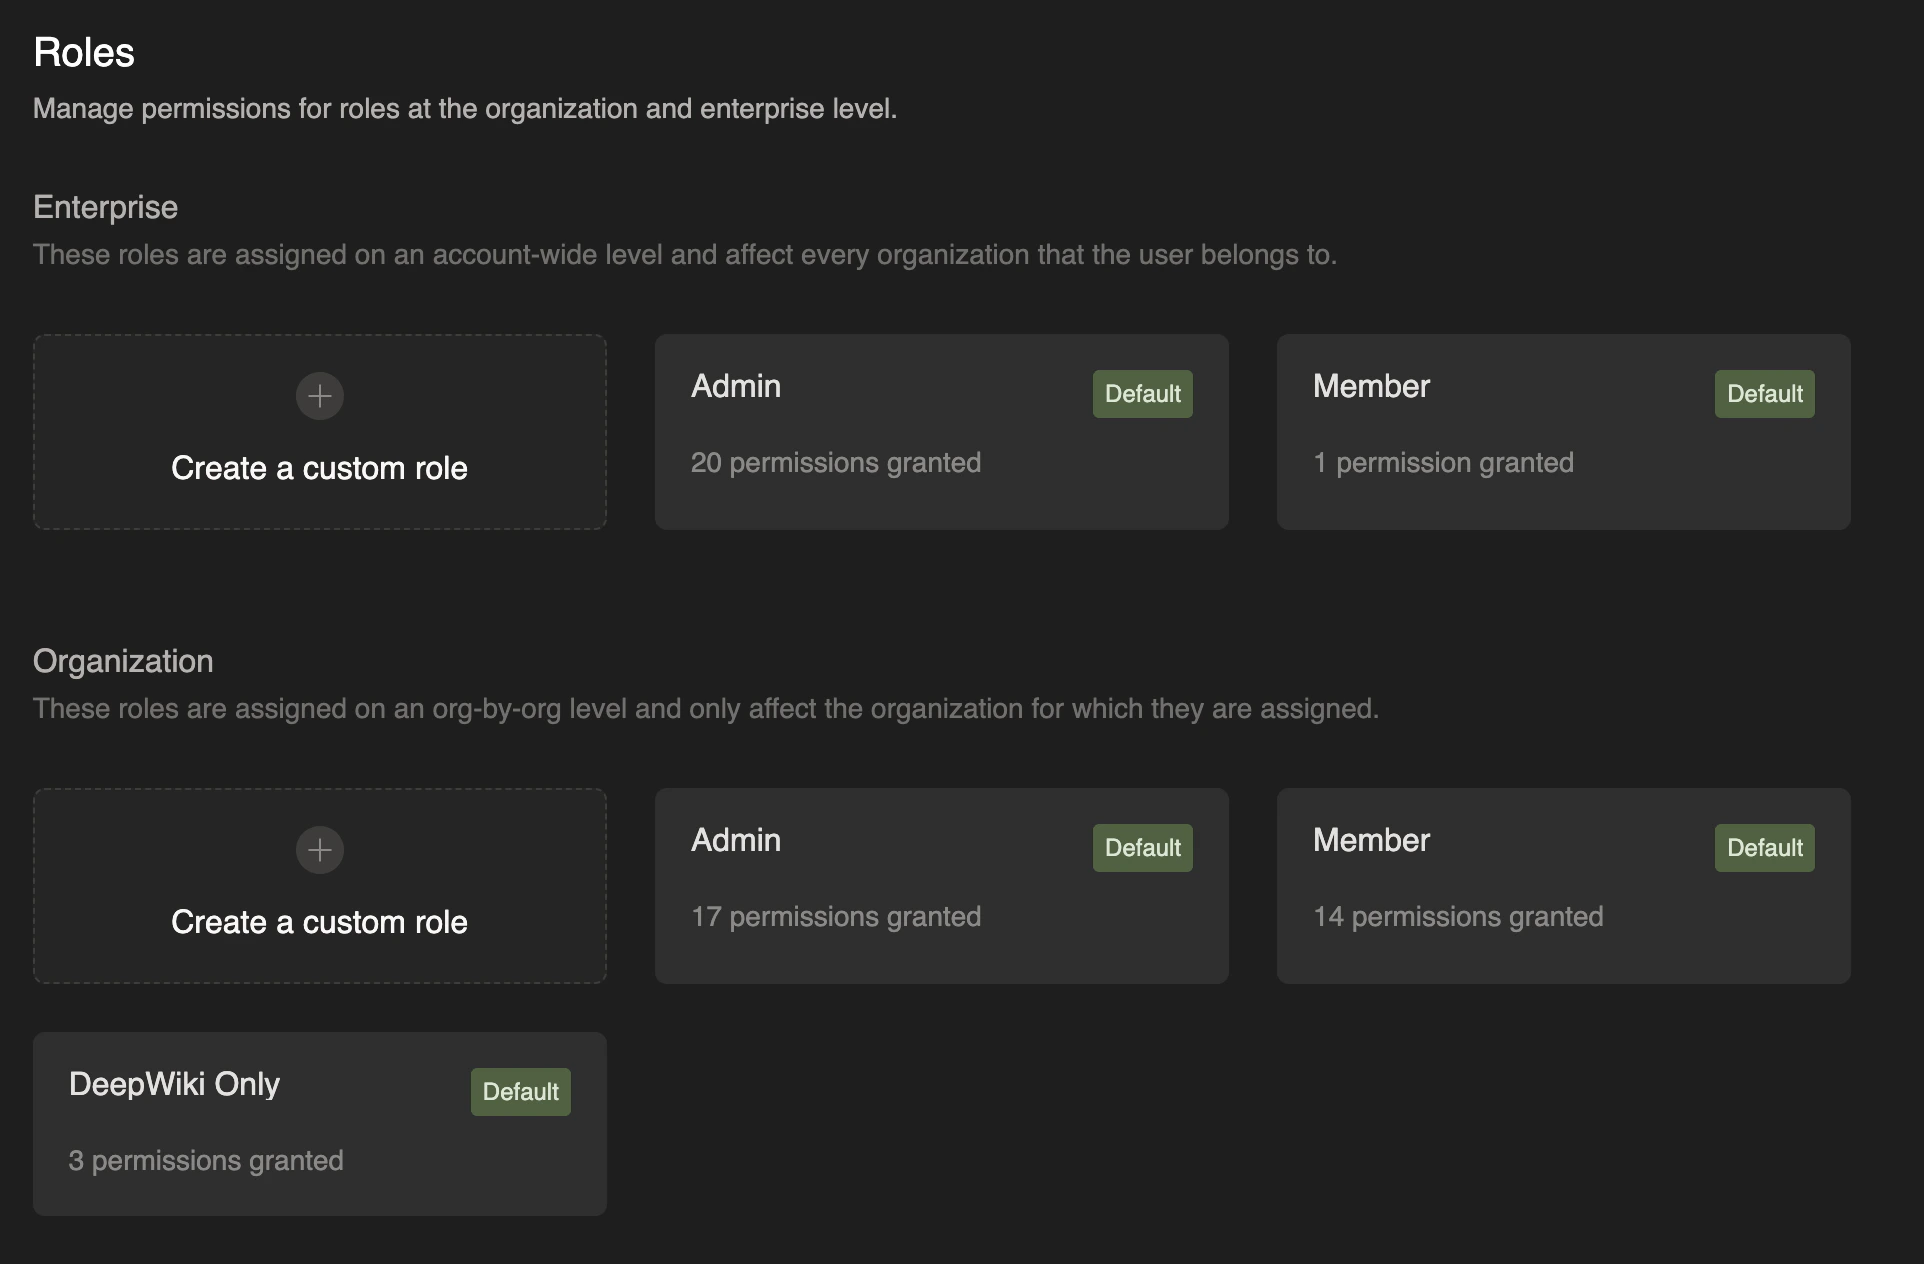
- Ve a Settings de Enterprise > Membership y selecciona la pestaña Roles
- Haz clic en Create role y, a continuación, selecciona Create for enterprise o Create for organizations
- Indica un nombre descriptivo para el rol
- Selecciona los permisos específicos que quieres otorgar
- Haz clic en Save changes
- Los administradores de Enterprise o los usuarios con el permiso Manage Account Membership pueden ir a Settings de Enterprise > Membership, seleccionar la pestaña Members (o la pestaña Groups (IdP) para grupos de IdP) y asignar roles a nivel de cuenta
- Ten en cuenta que este es el mismo conjunto de usuarios que puede crear, editar y eliminar roles personalizados
- Los administradores de Organization o los usuarios con el permiso Manage Organization Membership pueden abrir la página Settings > Membership de esa organización y asignar roles a nivel de organización
- Ten en cuenta que estos usuarios pueden asignar roles personalizados a nivel de organización, pero crear, editar o eliminar roles personalizados requiere permisos Manage Account Membership (a nivel de Enterprise)
Roles a nivel de organización
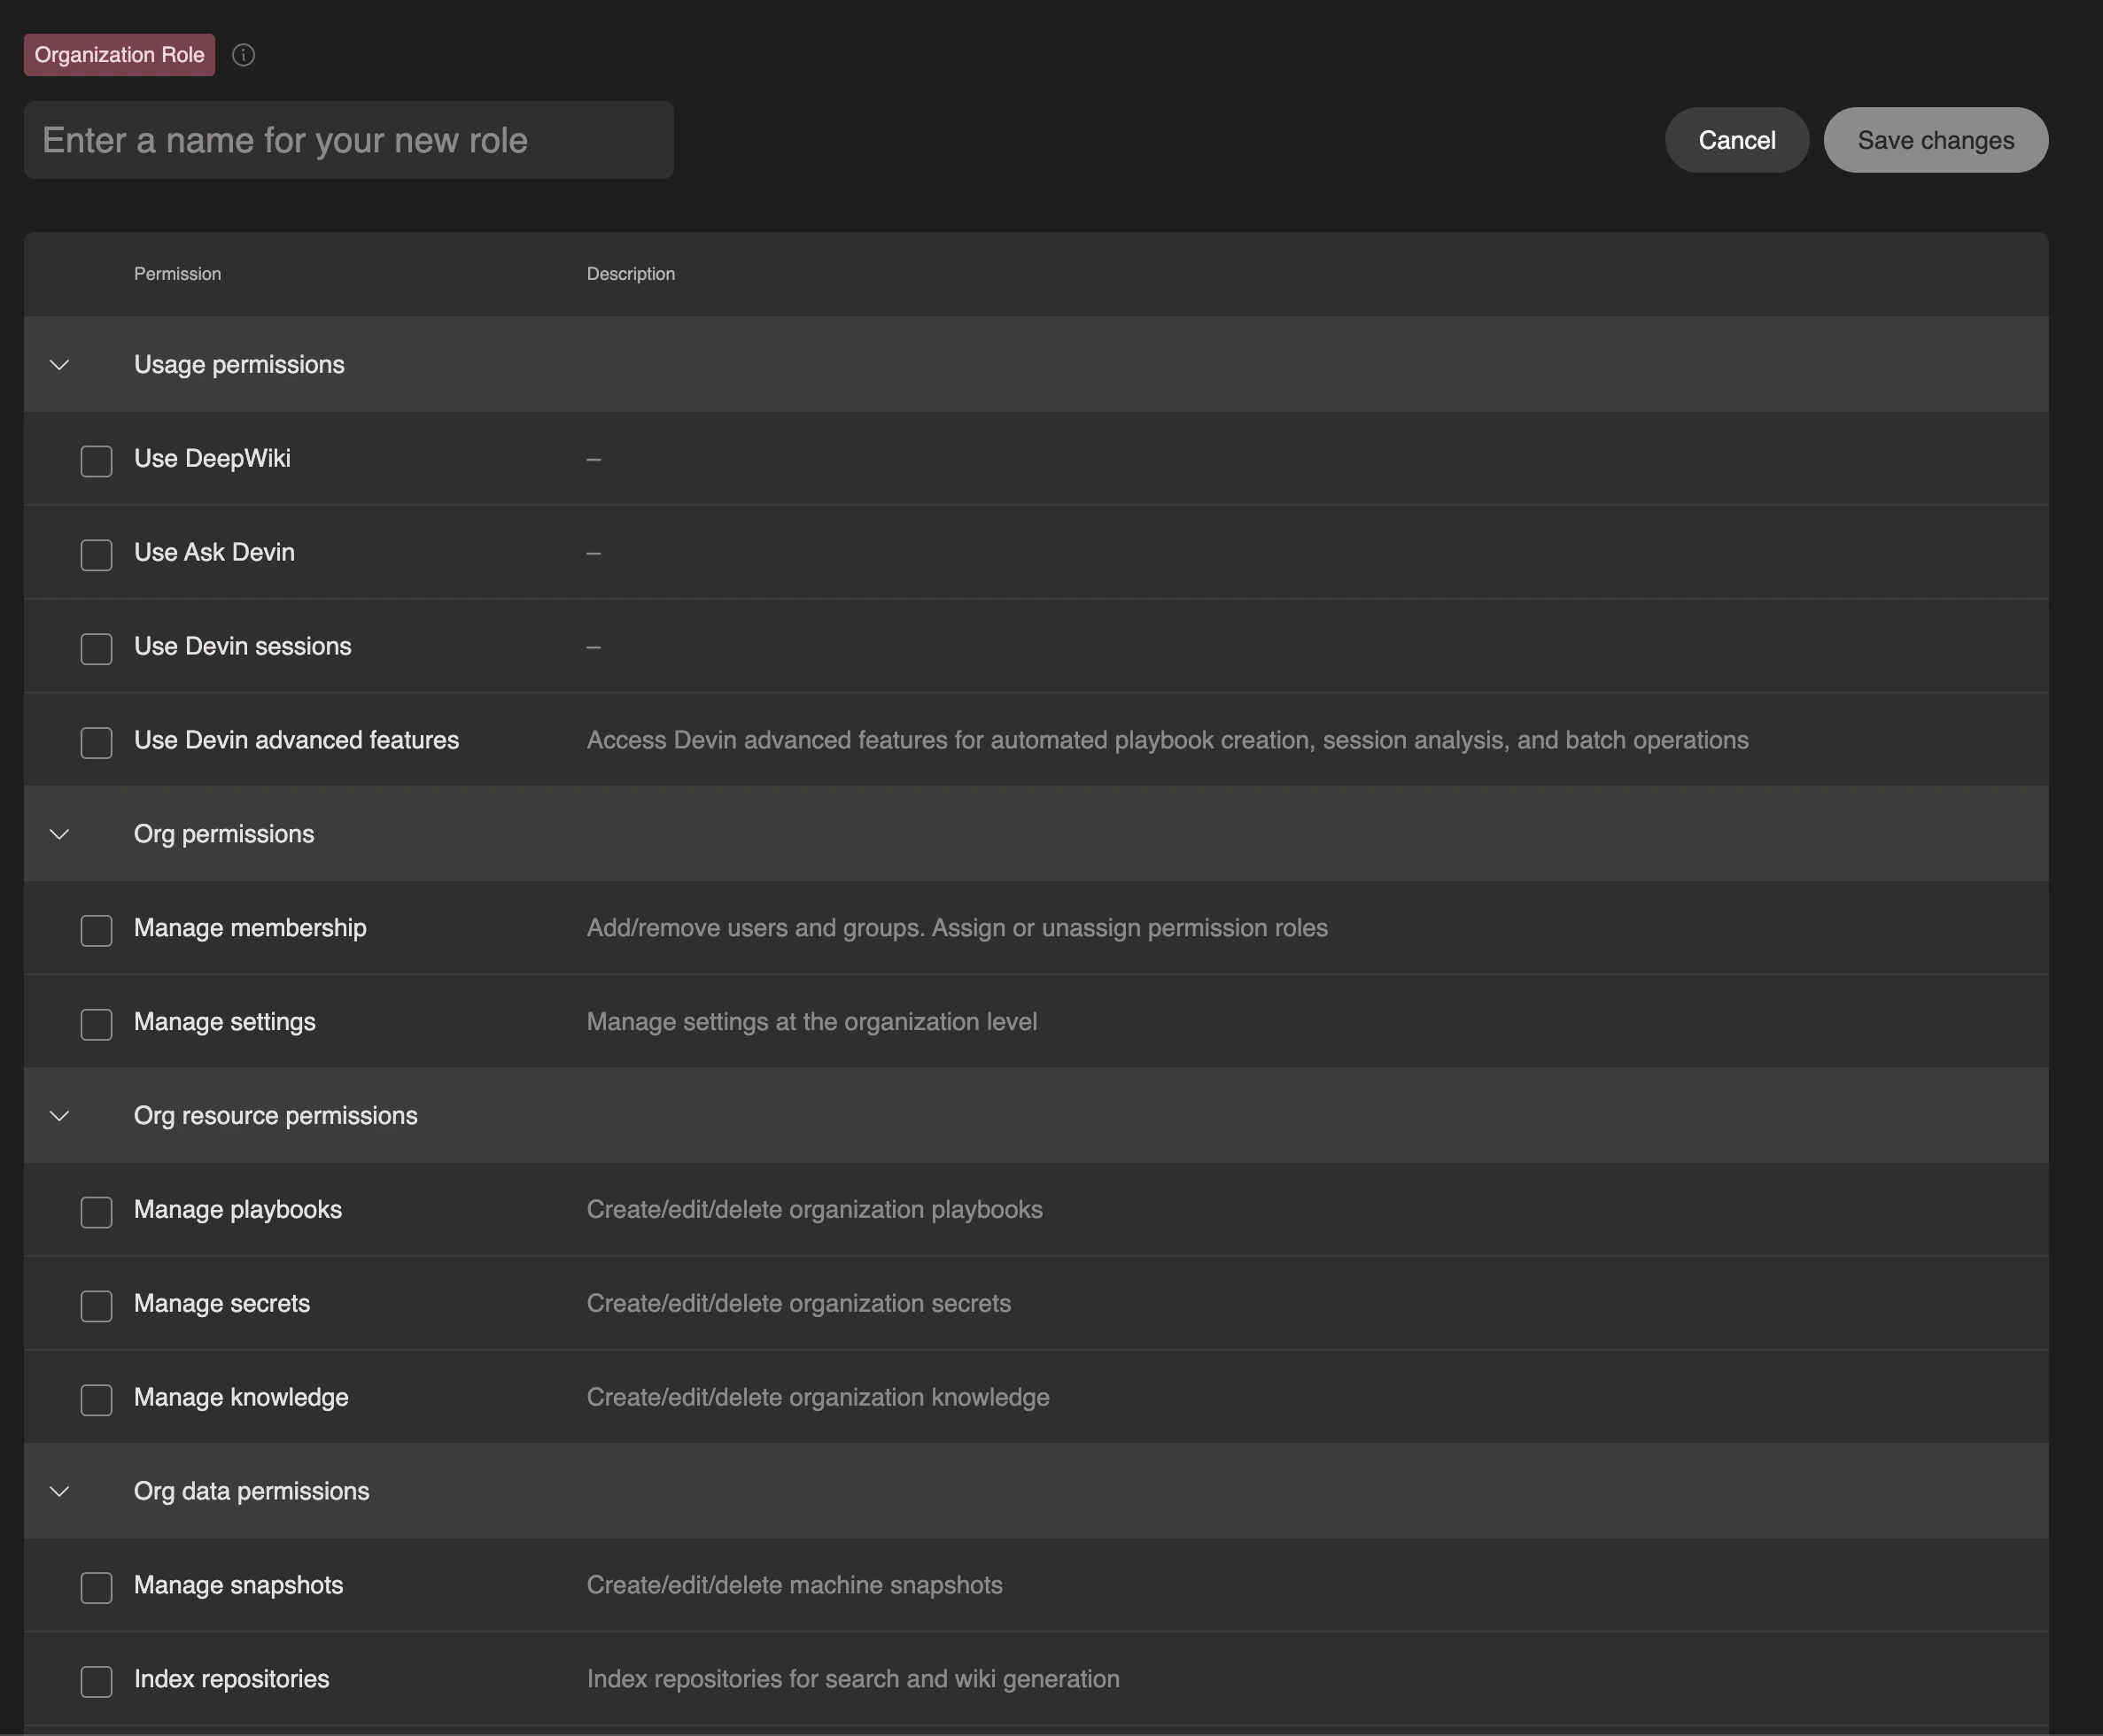
Los roles a nivel de organización se asignan de forma independiente en cada organización y no se aplican fuera de la organización a la que se asignan. Estos roles controlan el acceso a recursos y acciones dentro de una organización concreta. Los roles a nivel de organización pueden configurarse con permisos como los siguientes:Los permisos evolucionan a medida que se incorporan nuevas funciones. El editor de roles en la pestaña Roles de Settings de Enterprise > Membership siempre muestra la lista completa y actualizada.
Los usuarios pueden crear sus propios roles personalizados con un conjunto específico de permisos o usar uno de nuestros tres roles predeterminados a nivel de organización:
- Admin: Acceso administrativo completo dentro de la organización
- Miembro: Puede usar Devin y gestionar la mayoría de los recursos cotidianos de la organización (como Knowledge, playbooks, secretos e instantáneas), pero no la membresía, los Settings de la organización ni otras configuraciones administrativas
- Solo DeepWiki: Acceso limitado a la funcionalidad de DeepWiki y Ask Devin
Roles a nivel de cuenta (roles a nivel de Enterprise)
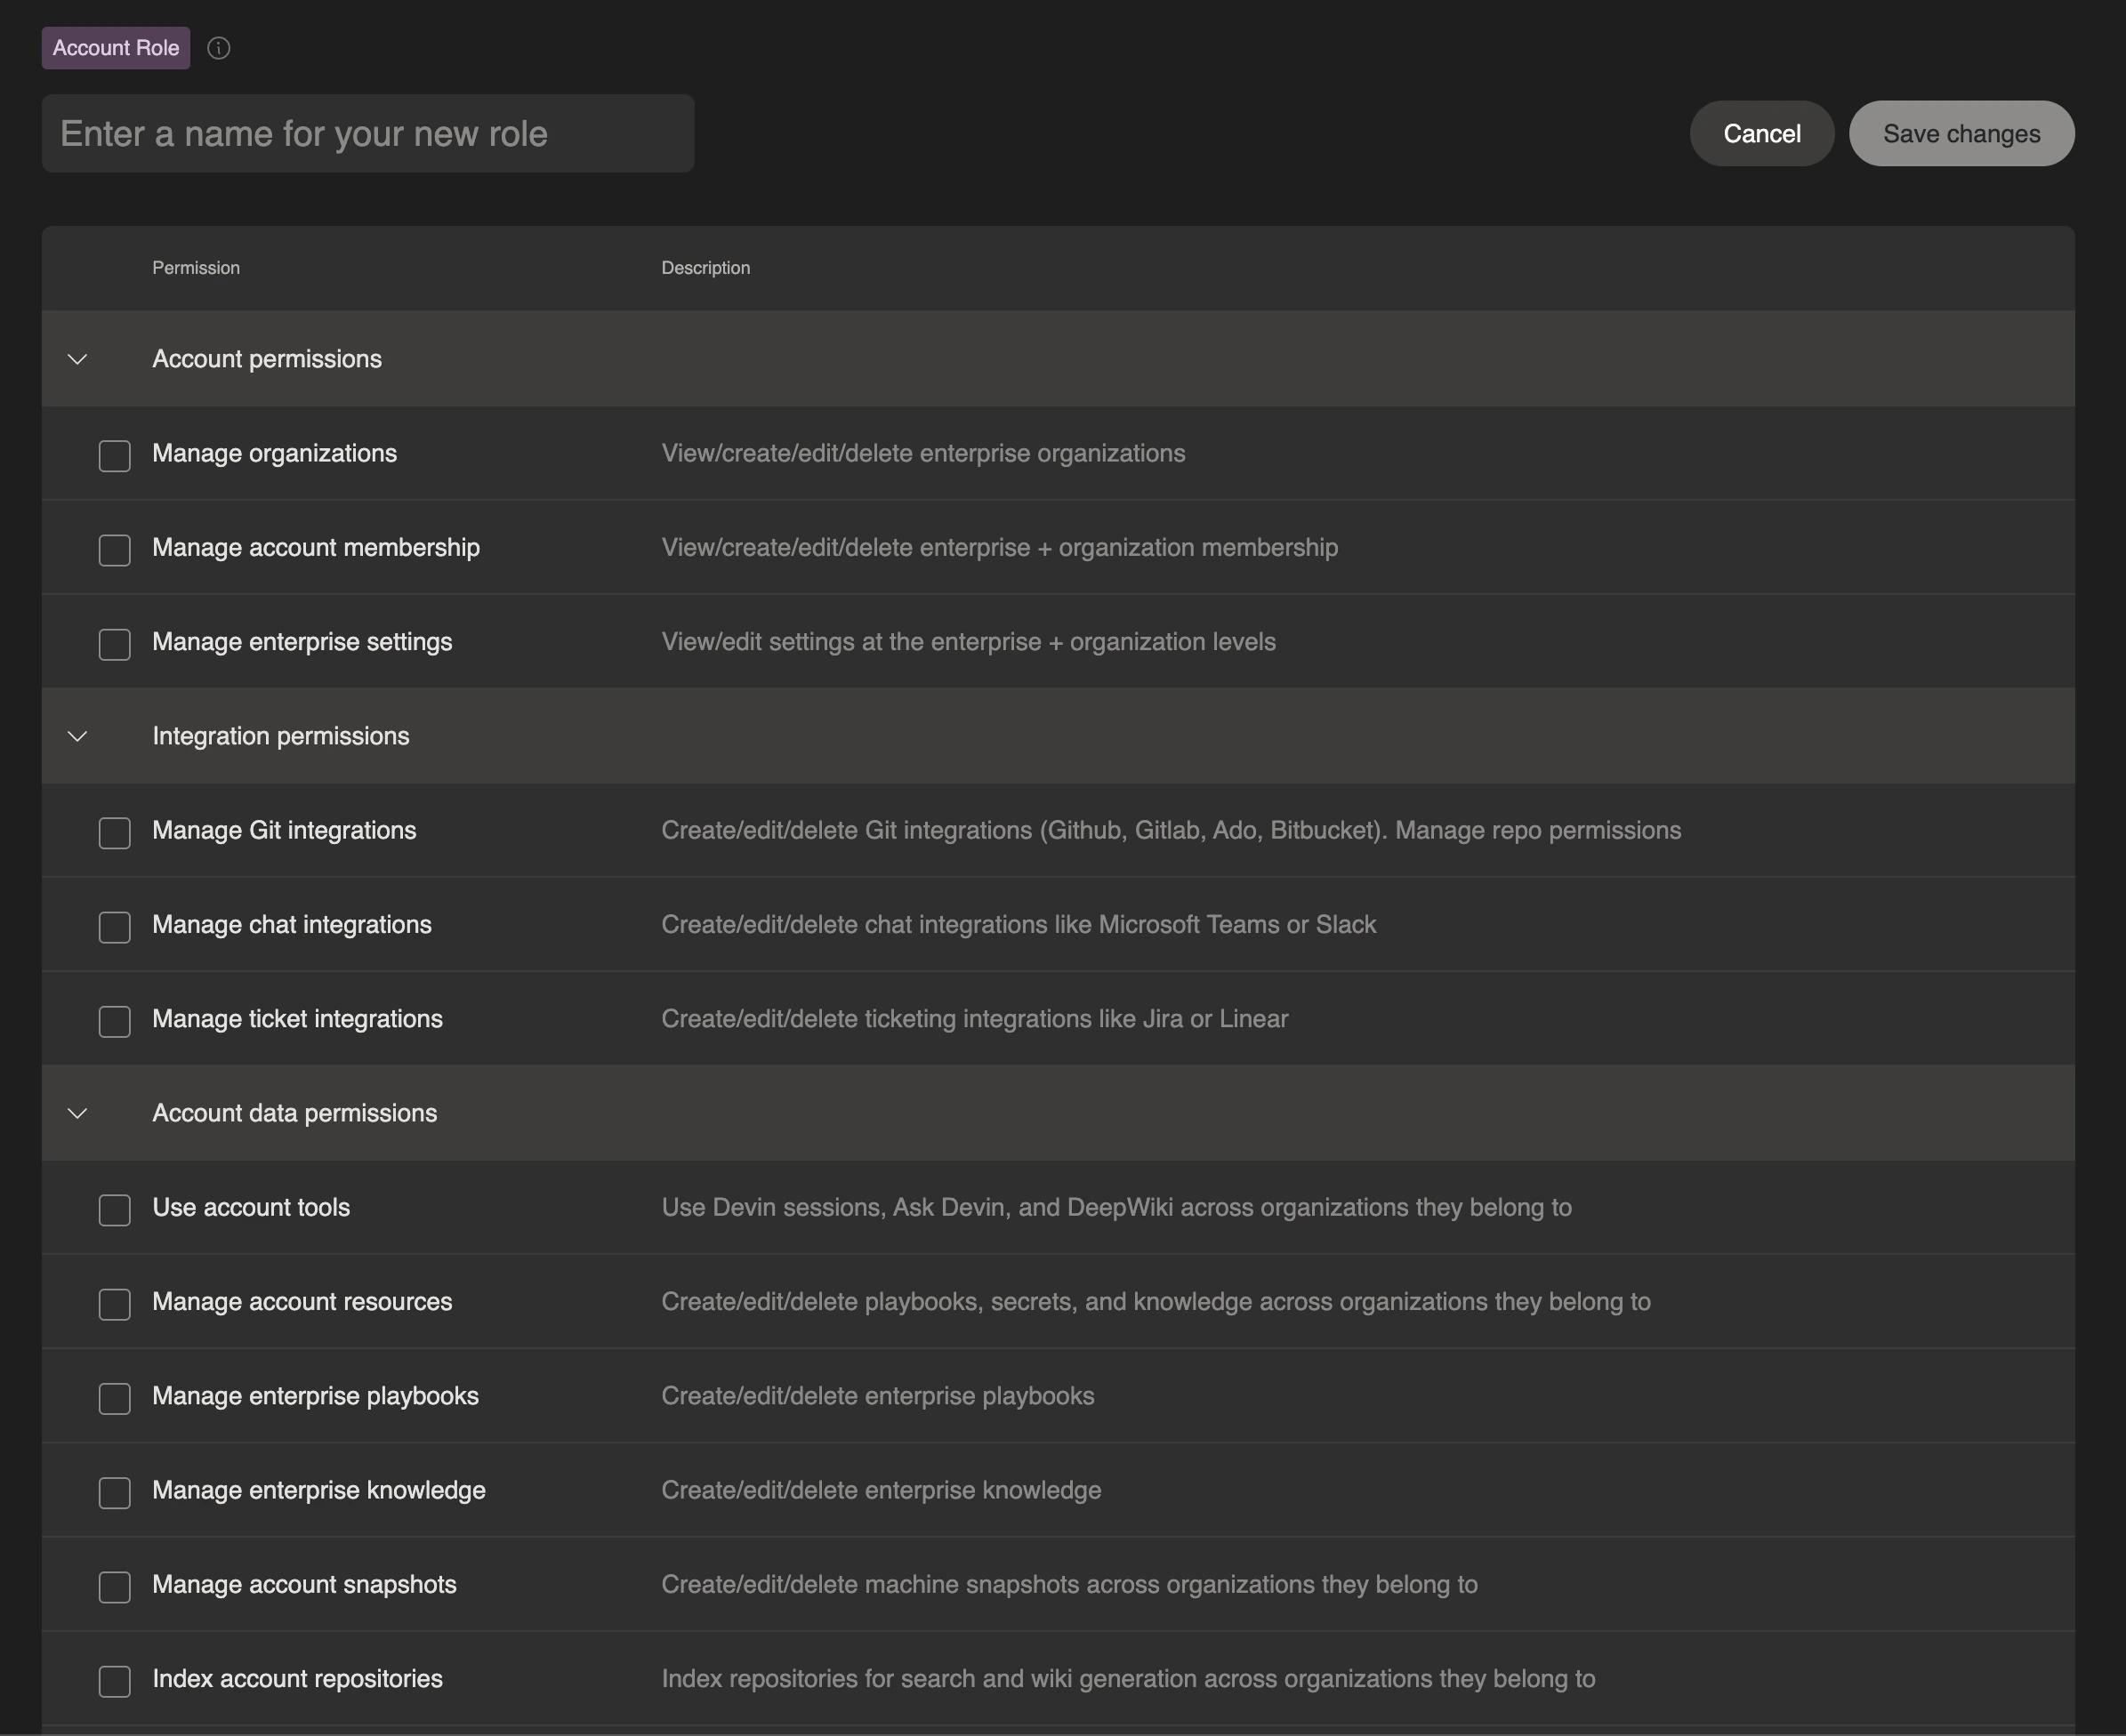
Los roles a nivel de cuenta (también conocidos como roles a nivel de Enterprise) se asignan en todo Enterprise y se aplican a cada organización dentro de Enterprise. Los usuarios con roles a nivel de cuenta heredan automáticamente los permisos correspondientes a nivel de organización en todas las organizaciones de las que son miembros. Los roles a nivel de cuenta se pueden configurar con permisos que incluyen los siguientes:
Los usuarios pueden crear sus propios roles personalizados con un conjunto específico de permisos, o pueden usar uno de nuestros dos roles de cuenta predeterminados:
- Admin: Acceso administrativo completo en todo Enterprise
- Miembro: Acceso estándar de usuario en todas las organizaciones de Enterprise
Asignar automáticamente un rol según el grupo del IdP de SSO
Puedes asignar automáticamente roles a los usuarios según la pertenencia al grupo de su proveedor de identidad (IdP). Esto agiliza la administración del acceso de los usuarios al garantizar que hereden los permisos correctos al autenticarse.- Ve a Settings de Enterprise > Membership y selecciona la pestaña Groups (IdP)
- Configura las asignaciones de grupos de IdP para asociar nombres de grupos con roles específicos
- Cuando los usuarios se autentican mediante SSO (Single Sign-On), reciben automáticamente el rol asignado a su grupo de IdP
Tu proveedor de SSO debe enviar el array
groups en la aserción de SSO. Para obtener instrucciones detalladas de configuración, consulta integración de grupos de IdP.Mejores prácticas
- Principio de mínimo privilegio: Otorga a los usuarios solo los permisos mínimos necesarios para su rol
- Uso de grupos de IdP: Aprovecha la integración con grupos de IdP para facilitar la gestión de la asignación de roles a gran escala
- Auditorías periódicas: Revisa periódicamente las asignaciones de roles y permisos para garantizar que sigan siendo adecuadas
- Nombres descriptivos: Usa nombres claros y descriptivos para los roles personalizados, de modo que su propósito sea evidente
- Documentación: Mantén documentación interna de tus roles personalizados y sus casos de uso previstos
Problemas comunes
Si un usuario no está obteniendo el permiso esperado:- Verifica que el usuario esté asignado al rol correcto para esa organización en particular
- Asegúrate de que el rol tenga configurados los permisos necesarios