

概览
自定义角色和 RBAC 使你能够对 Devin 应用的访问进行精细化控制。Enterprise 管理员可以创建具有特定权限的自定义角色,并将其分配给用户或 IdP 组,从而对用户在你的 Devin Enterprise 部署中可执行的操作进行精细化管控。 Devin Enterprise 实现了一个具有不同范围和能力的两级角色体系:组织级角色和账户级角色。创建和分配自定义角色
只有 Enterprise 管理员或拥有 Manage Account Membership 权限的用户可以配置自定义角色。在 企业设置中,前往 Membership 并选择 Roles 选项卡 (app.devin.ai/settings/membership?tab=roles) ,以管理组织级和账户级角色。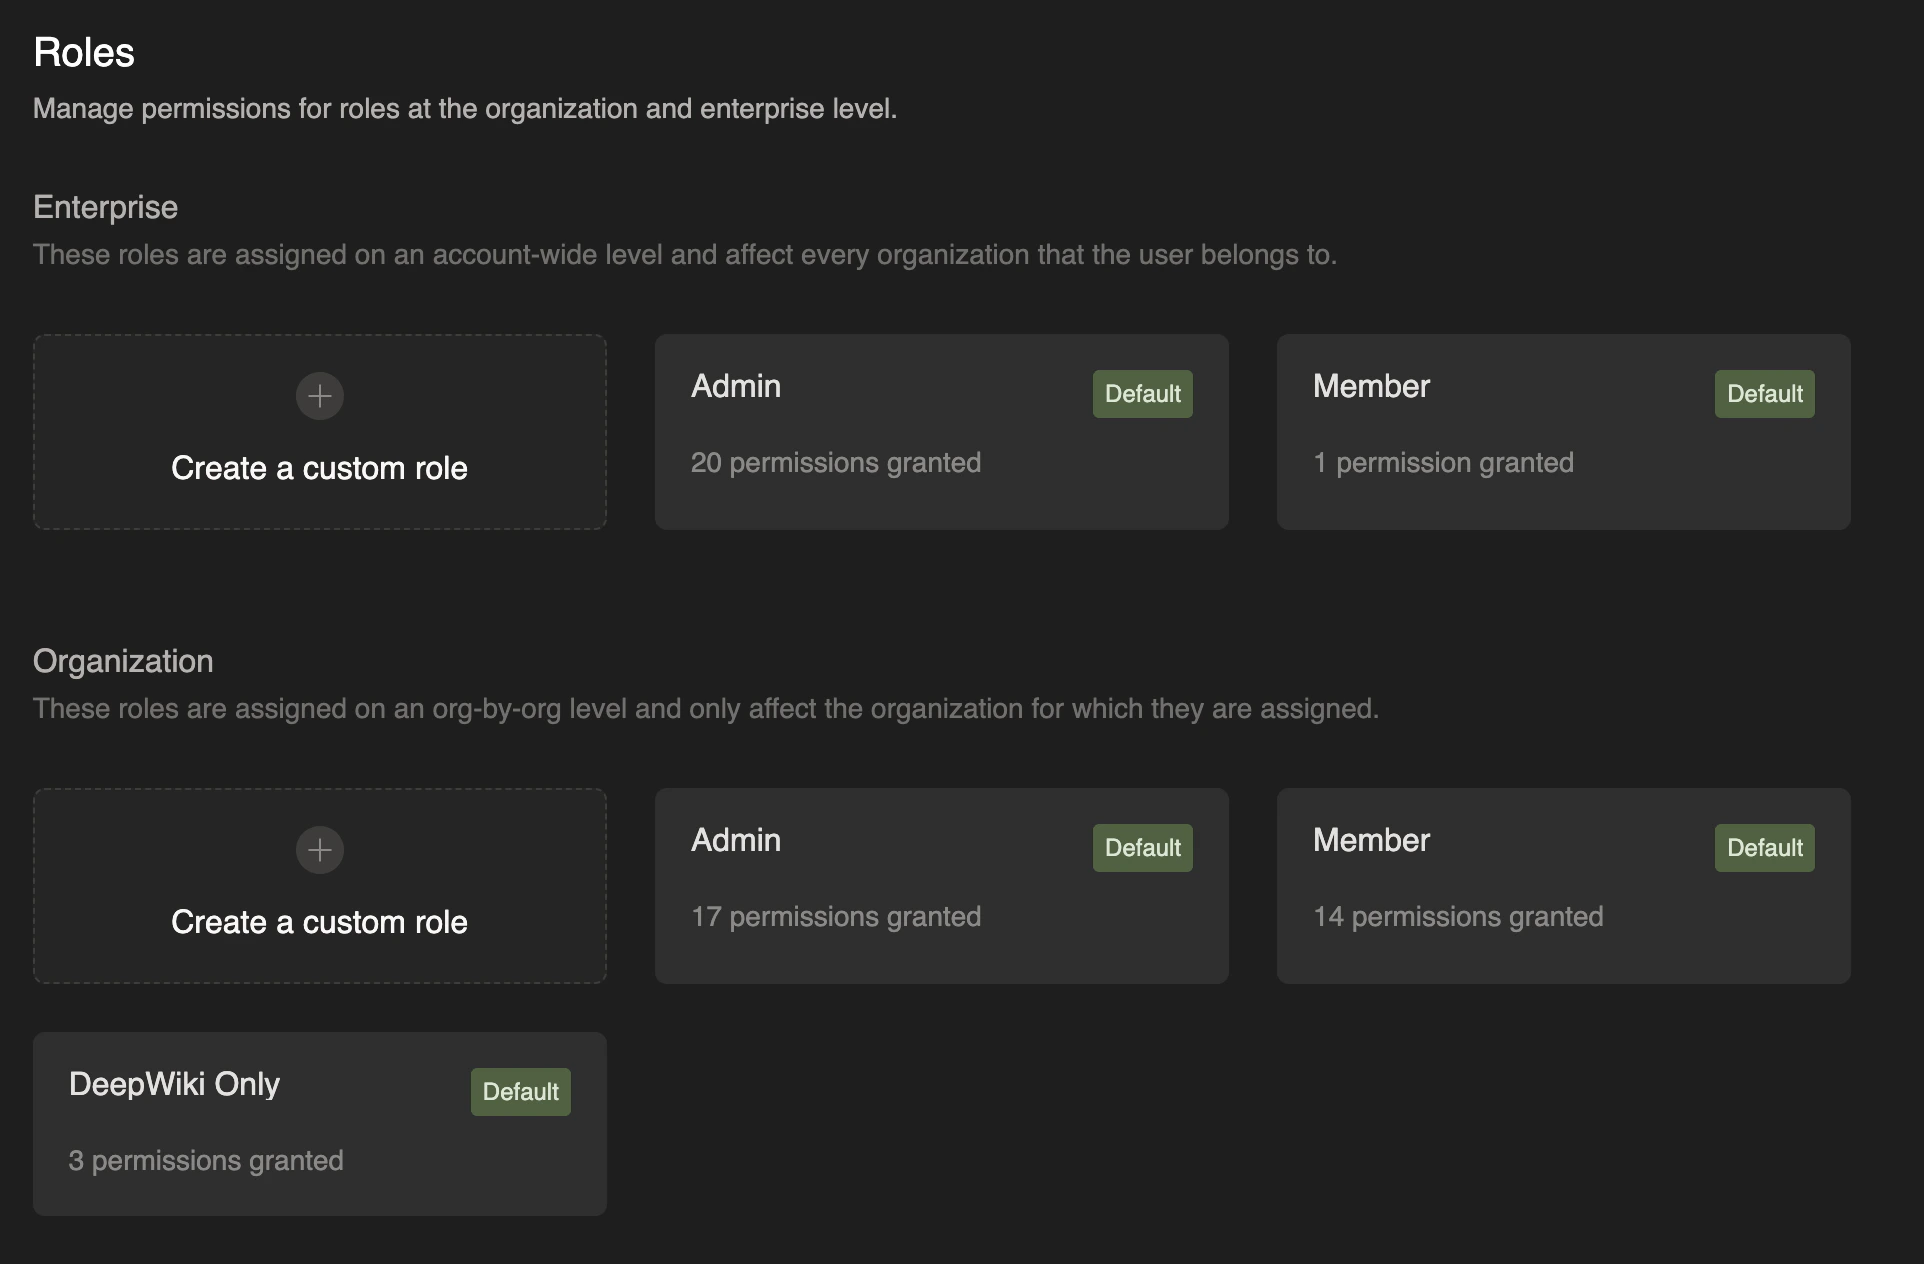
- 前往 Enterprise Settings > Membership 并选择 Roles 选项卡
- 点击 Create role,然后选择 Create for enterprise 或 Create for organizations
- 输入一个具有清晰描述性的角色名称
- 选择你希望授予的具体权限
- 点击 Save changes
- Enterprise 管理员或拥有 Manage Account Membership 权限的用户可以前往 Enterprise Settings > Membership,选择 Members 选项卡 (如需为 IdP 组分配,则选择 Groups (IdP) 选项卡) ,并分配账户级角色
- 请注意,能够创建、编辑和删除自定义角色的也是这一同一批用户
- Organization 管理员或拥有 Manage Organization Membership 权限的用户可以打开该组织的 Settings > Membership 页面并分配组织级角色
- 请注意,这些用户只能在组织级别分配自定义角色,而创建、编辑或删除自定义角色则需要具备 Manage Account Membership (企业级) 权限
组织级角色
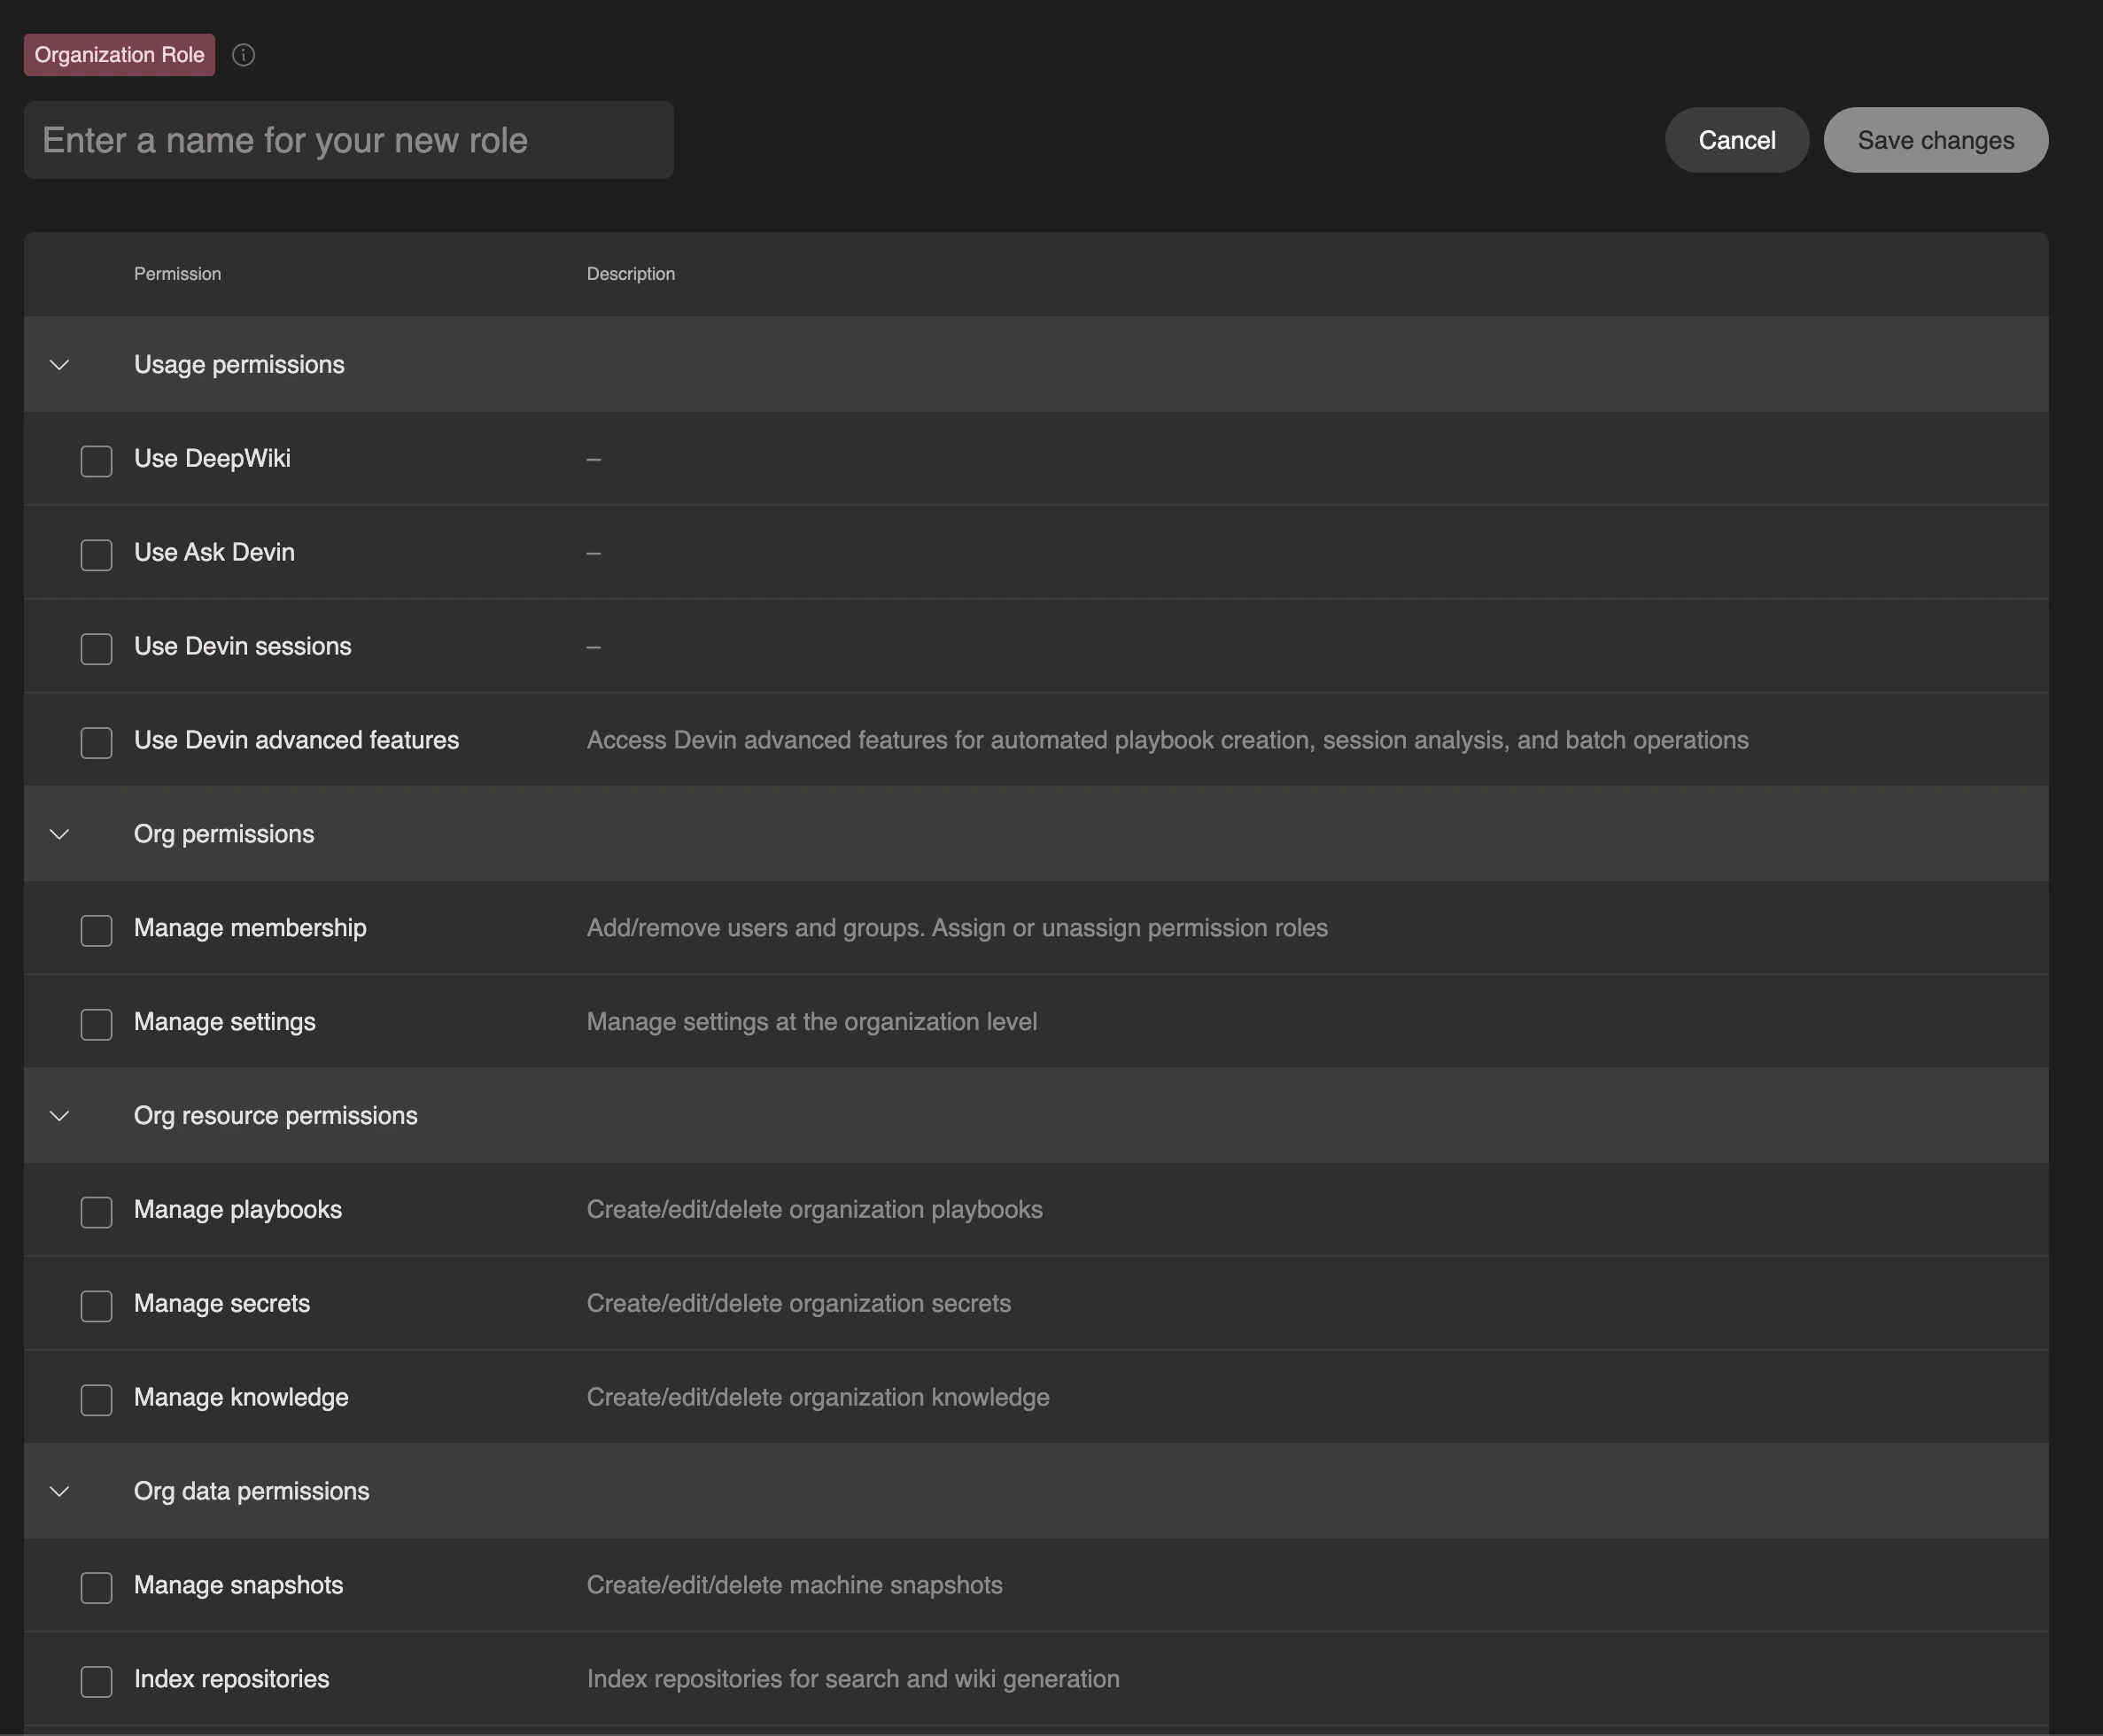
组织级角色按组织分别分配,仅在获分配的组织内生效。这些角色控制对特定组织内资源和操作的访问权限。 组织级角色可配置以下权限:随着新功能的发布,权限会不断更新。Enterprise Settings > Membership中 Roles 选项卡下的角色编辑器始终显示当前完整的权限列表。
用户既可以创建包含特定权限集的自定义角色,也可以使用我们的三个默认组织角色之一:
- Admin:组织内的完整管理权限
- Member:可以使用 Devin 并管理大多数日常组织资源 (例如 Knowledge、playbooks、secrets 和快照) ,但不能管理成员资格、组织设置或其他管理配置
- 仅 DeepWiki:仅可访问 DeepWiki 和 Ask Devin 功能
账户级角色 (企业级角色)
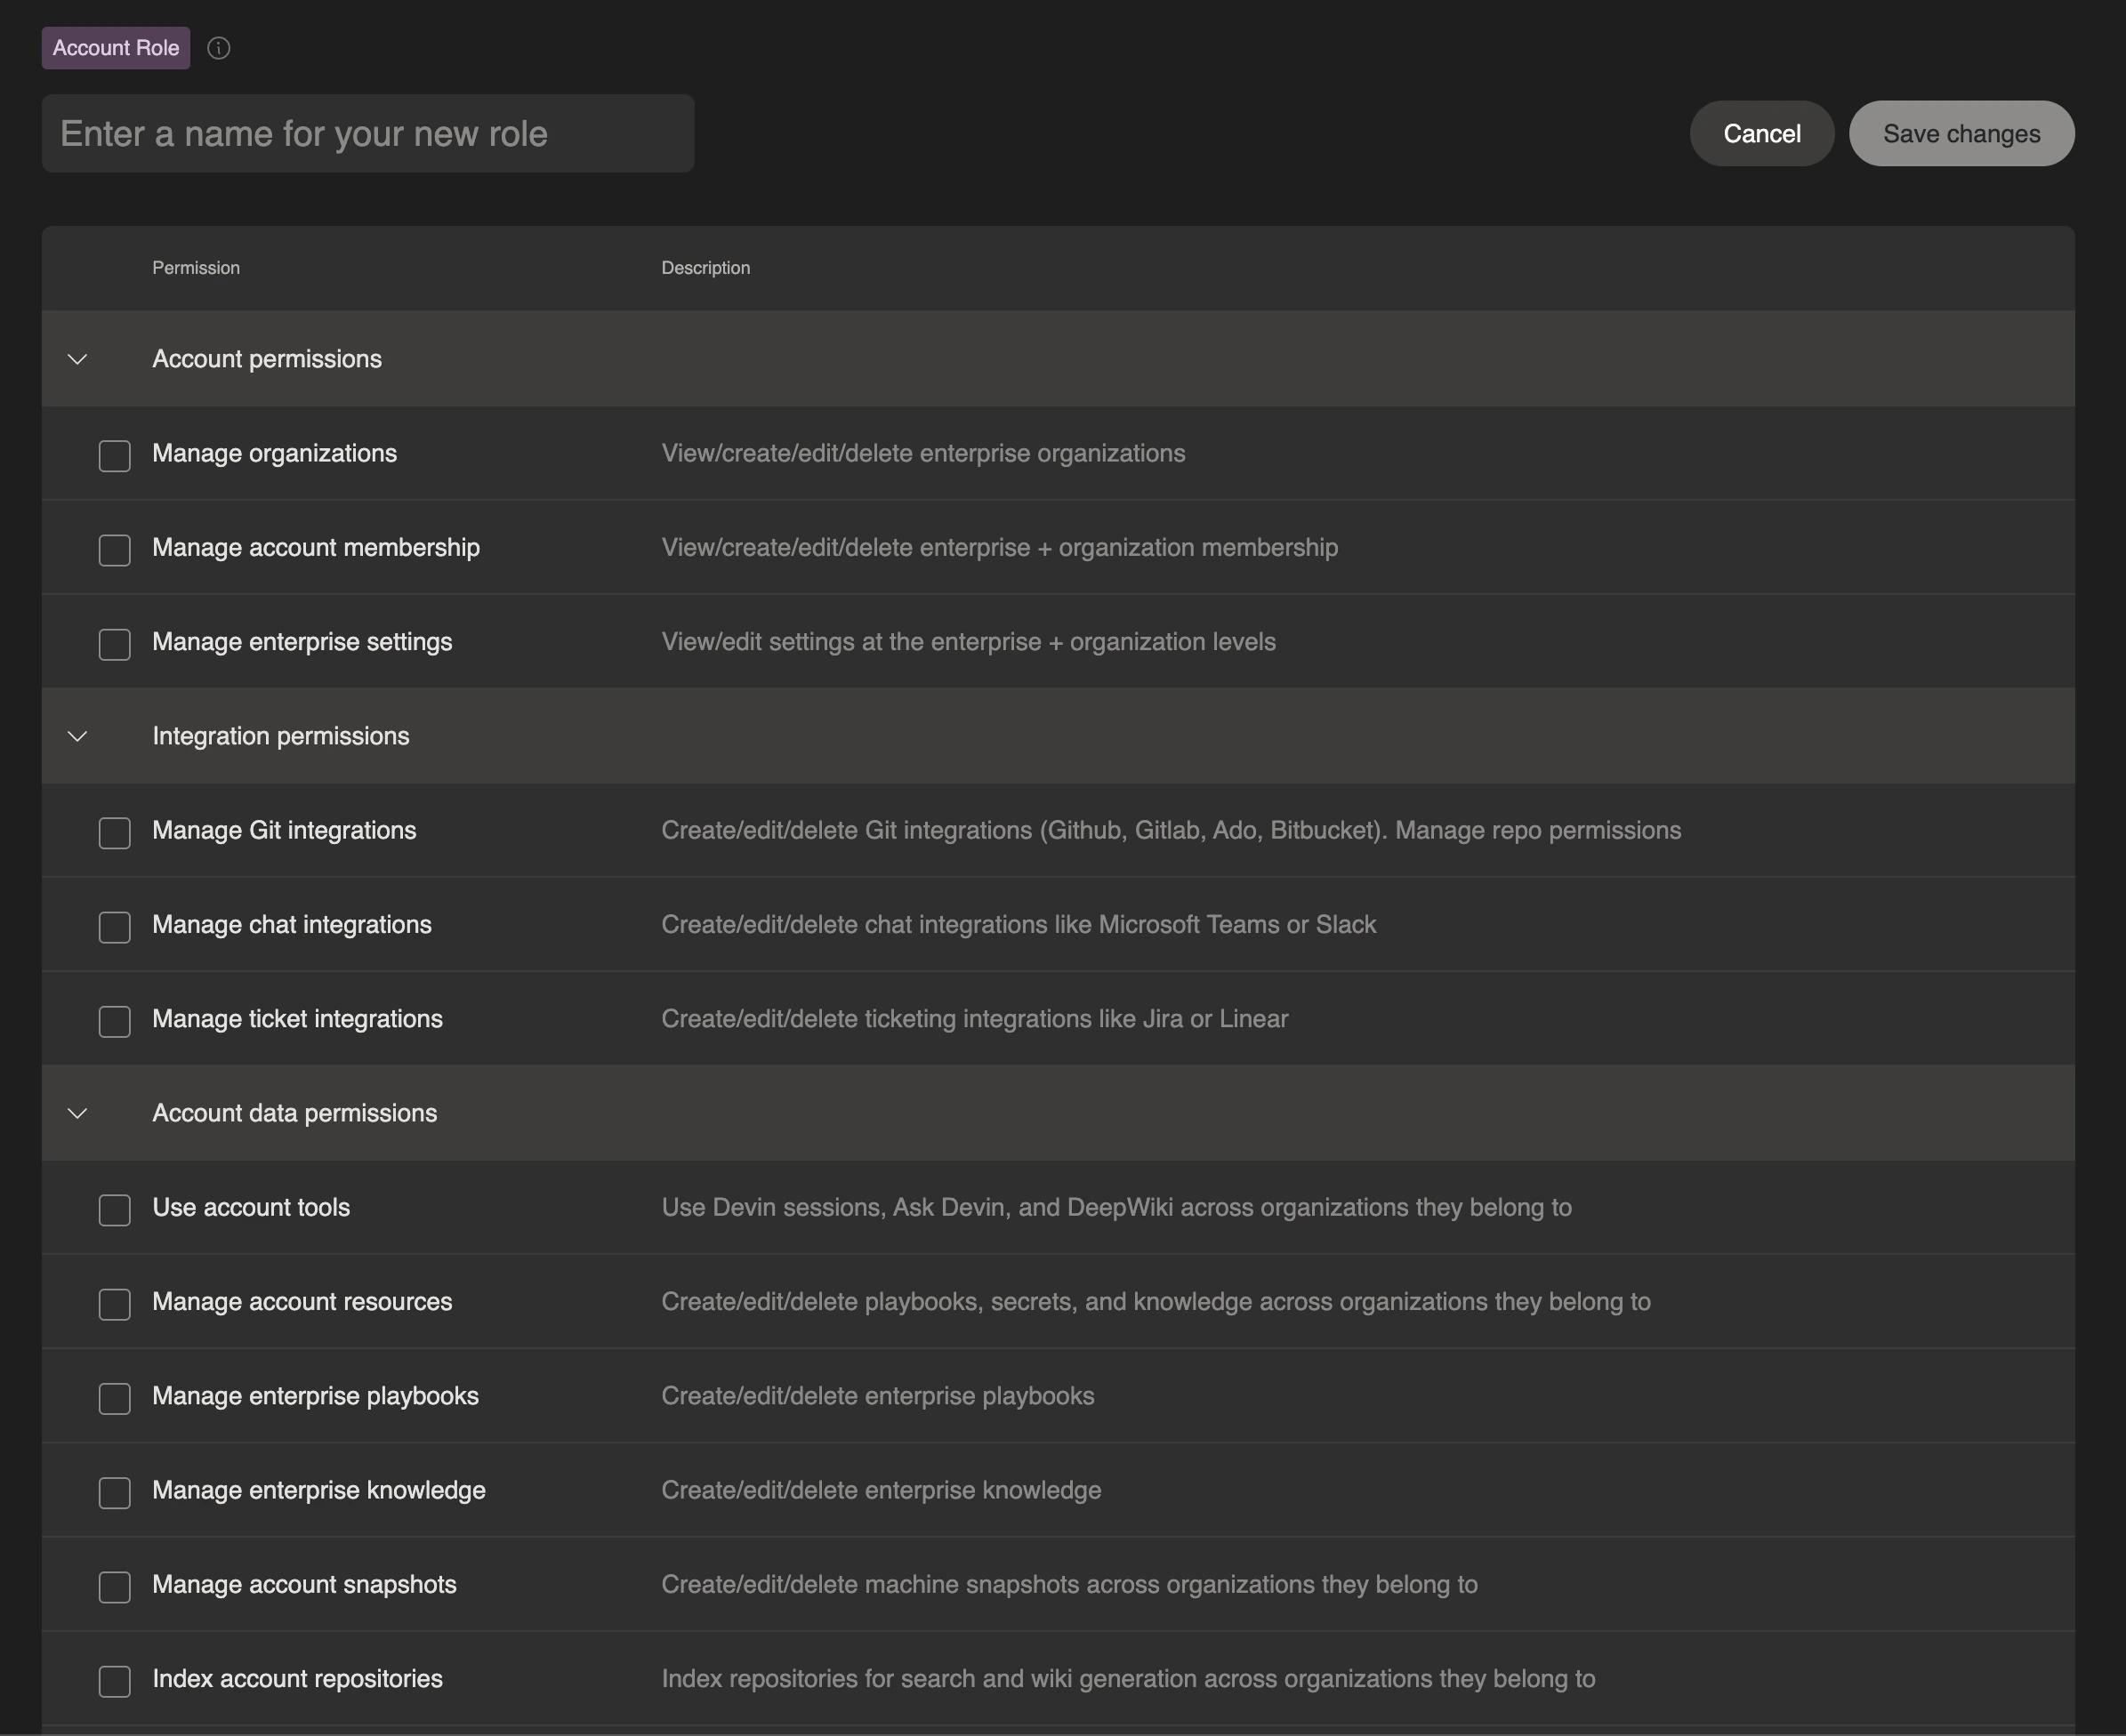
账户级角色 (也称为企业级角色) 是在整个企业范围内分配的,并适用于该企业下的每个组织。具有账户级角色的用户,会在其所属的所有组织中自动继承相应的组织级权限。 账户级角色可以配置包括以下在内的权限:
用户可以基于特定的权限集合创建自己的自定义角色,或者使用我们提供的两个默认账户角色之一:
- Admin:对整个企业拥有完整的管理访问权限
- Member:对企业中所有组织拥有标准用户访问权限
基于 SSO IdP 组自动分配角色
您可以根据用户在身份提供商 (IdP) 中的组自动为其分配角色。这可以简化用户访问控制,确保用户在完成认证后自动获得正确的权限。- 前往 Enterprise Settings > Membership,然后选择 Groups (IdP) 选项卡
- 配置 IdP 组映射,将组名与特定角色关联
- 当用户通过 SSO 进行认证时,他们会自动获得分配给其 IdP 组的角色
您的 SSO 提供商必须在 SSO 断言中发送
groups 数组。有关详细的设置说明,请参阅 IdP 组集成。最佳实践
- 最小权限原则:仅为用户授予完成其职责所必需的最低权限
- 使用 IdP 组:利用 IdP 组集成,在大规模场景下更高效地管理角色分配
- 定期审计:定期审查角色分配和权限,确保其始终合理
- 具有描述性的命名:为自定义角色使用清晰、具有描述性的名称,使其用途一目了然
- 文档记录:维护内部文档,记录自定义角色及其预期使用场景
常见问题
如果某个用户没有获得预期的权限:- 确认该用户是否已被分配到该组织中正确的角色
- 确认该角色已配置所需的权限