

概览
Devin 通过 Microsoft Entra service principal 连接到 Azure DevOps。你的管理员会在你的租户中批准由 Cognition 发布的 Cognition Azure DevOps Service Principal 应用,这会创建一个 service principal,随后你再将其添加到 Azure DevOps 组织中,并授予你所需的权限。- Entra 批准仅会请求基本的登录权限 (
User.Read、openid、profile、offline_access) ——这仅用于确认身份。请参阅请求的 Entra 权限 - 仅完成 Entra 批准并不会授予对代码仓库或代码的访问权限
- 所有仓库访问权限都由你在 Azure DevOps 中分配的权限控制
前提条件
在设置 Azure DevOps 集成之前,请确保你具备:- 拥有管理连接权限的 Devin Enterprise 账户
- 一位可为应用授予管理员同意的 Microsoft Entra 管理员
- 一位可添加用户并分配权限的 Azure DevOps 组织管理员
设置集成
- 在 app.devin.ai 登录你的 Devin 账户。
- 在另一个浏览器或无痕窗口中登录 Azure DevOps (第 6 步需要用到) 。
- 在你的 Devin Enterprise 账户中,前往 设置 > 连接 > Azure DevOps。
- 打开 连接 按钮的下拉菜单,然后选择 使用 service principal 连接。
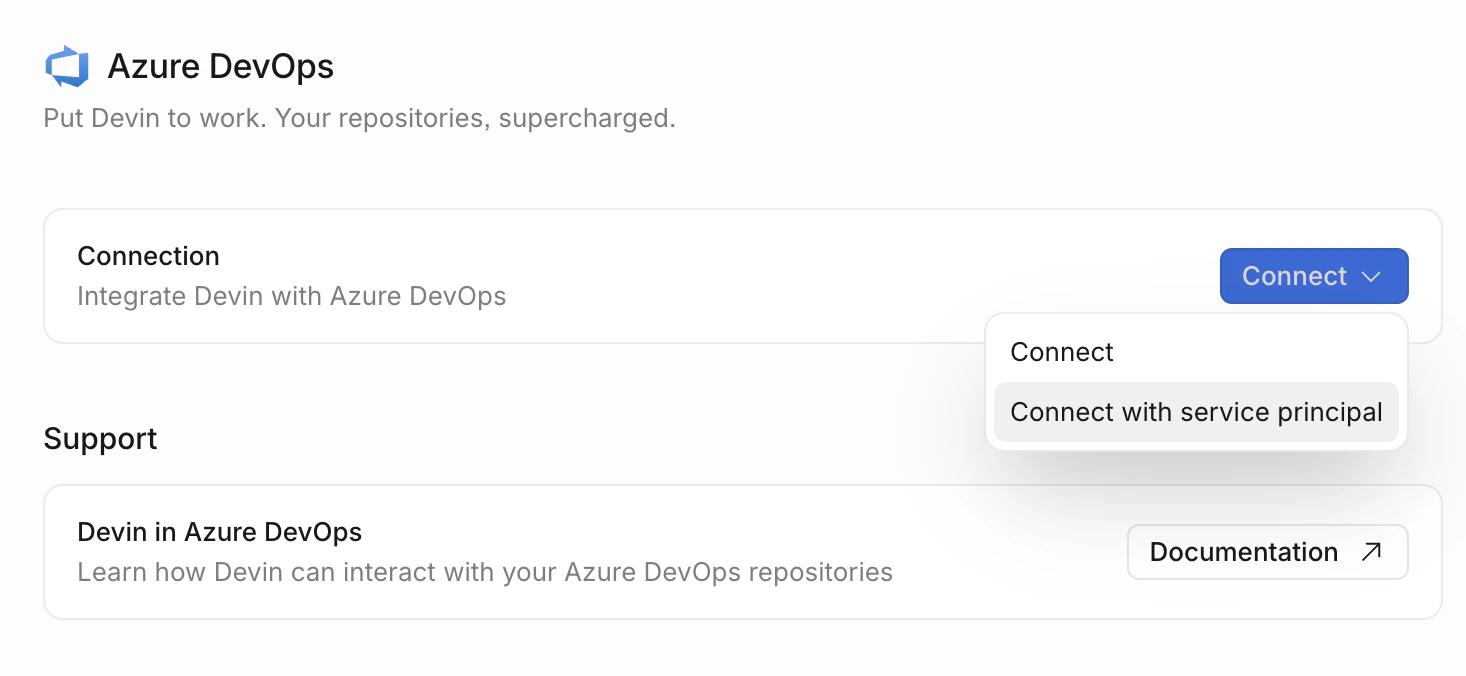
-
你会被重定向到 Microsoft,向 Devin 授予访问你的租户的权限。批准后,你会返回 Devin 中的 Azure DevOps 连接页面,此时页面会显示 使用 service principal 添加组织 部分。
- 批准后会在你的 Microsoft Entra 租户中创建一个 service principal
- 此步骤仅请求基本的登录权限 (请参阅请求的 Entra 权限) ,不会授予对代码仓库的访问权限
-
在 Azure DevOps 中,前往 组织设置 > 用户:
- 点击 添加用户,并添加该 service principal (
Cognition Azure DevOps Service Principal) - 访问级别选择 Basic (Stakeholder 不够,API 需要 Basic)
- 将其添加到你希望 Devin 访问的所有项目中
- 将该 service principal 分配到相关的 Azure DevOps 组 中 (通常为 Project Contributors)
- 点击 添加用户,并添加该 service principal (
- 返回 Devin,在 Azure DevOps 连接页面的 使用 service principal 添加组织 部分中,输入上一步中的 Azure DevOps 组织名称,然后点击 添加。
- 点击新建的连接,打开其详情面板。代码仓库 选项卡列出了可通过此连接使用的代码仓库;在 Manage access 选项卡中,你可以允许特定用户或角色管理此连接的代码仓库权限。
- 为组织授予代码仓库访问权限:前往 设置 > 代码仓库,选择一个组织,点击 Manage permissions,然后在组织/项目级别或代码仓库级别授予权限。请参阅代码仓库权限。
- 对于每个已授予权限的组织,在该组织中前往 Settings > Environment > Blueprints,在 代码仓库 部分点击 Add,然后选择要添加到 Devin 环境中的代码仓库。请参阅声明式环境配置。
请求的 Entra 权限
Devin 会请求User.Read 权限。Devin 使用 Microsoft Authentication Library (MSAL) 构建同意请求,而 MSAL 始终会自动添加 openid、profile 和 offline_access。因此,同意屏幕以及企业应用程序的 权限 选项卡中会列出四项 Microsoft Graph 委托权限:
Devin 不会请求任何应用程序 (app-only) 级别的 Microsoft Graph 权限,且上述权限均不授予对 Azure DevOps、代码仓库、邮件、文件或目录数据的访问权限。
运行时,Devin 通过 OAuth 2.0 客户端凭据授权流程,从您的租户获取 Azure DevOps 资源 (
499b84ac-1321-427f-aa17-267ca6975798/.default) 的 app-only 令牌。由于 Azure DevOps 未在 Entra 中定义应用程序权限,该令牌本身不具备任何访问权限:Devin 能执行哪些操作,完全取决于您的 Azure DevOps 管理员为该 service principal 分配的访问级别、项目和组。
Devin 可访问的内容
Devin 的 Azure DevOps 集成仅限于 Git 操作:
Devin 无法访问工作项、管道、构建、测试计划、构件、Wiki 或服务连接。
如果你的组织今后需要 Devin 支持更多 Azure DevOps 领域,请联系 enterprise@cognition.ai 与我们讨论你的需求。
安全注意事项
- 最小 Entra 权限 — 仅请求
User.Read、openid、profile和offline_access(Microsoft Graph,委托权限) 。不要求对整个目录的读取权限、查看组成员关系的权限或管理控制权限。 - 显式授权 — 仅获得 Entra 批准并不会授予任何 Azure DevOps 访问权限。所有仓库访问权限都必须由你的 Azure DevOps 管理员显式分配。
- 加密凭据 — 所有令牌都会加密并安全存储。
- 范围限定访问 — 可通过 Devin 的 Enterprise UI 将权限限制在特定项目、代码仓库和操作范围内。
- 可审计性 — 活动会记录在 Entra 登录日志和 Azure DevOps 审计日志中。
- 遵循分支策略 — Devin 的 PR 需遵循与其他任何贡献者相同的分支策略和审查要求。
最佳实践
- 使用代码仓库级权限 — 仅向 Devin 授予其所需的特定代码仓库和项目访问权限,而非整个组织范围的访问权限。
- 启用分支策略 — 在 Azure DevOps 中设置分支策略,确保所有更改在合并前都经过适当的审查。
- 监控审计日志 — 定期查看 Azure DevOps 审计日志和 Entra 登录日志,监控服务主体的活动。
故障排查
管理员同意失败:- 验证执行批准的用户是否有权在你的 Entra 租户中为应用授予管理员同意
- 如果你的租户限制应用同意,可能需要由全局管理员或云应用程序管理员来授予同意
- 在 Entra 门户的 Enterprise Applications 下验证管理员同意是否已成功完成 (查找
Cognition Azure DevOps Service Principal) - 确保该服务主体已在 组织设置 > 用户 下明确添加到你的 Azure DevOps 组织中
- 如果服务主体受强制执行 MFA 的 Conditional Access 策略约束,令牌刷新会静默失败。请为该服务主体添加针对 Devin 应用的 Conditional Access 排除项。
- 验证该服务主体是否已在 组织设置 > 用户 下添加到 Azure DevOps 组织中
- 确认访问级别设置为 Basic (Stakeholder 不足以进行 API 访问)
- 在 设置 > 连接 > Azure DevOps 中打开该连接,确认这些代码仓库已显示在 Repositories 选项卡中
- 在 设置 > 仓库 中检查是否已向该组织授予代码仓库权限
- 在 Settings > Environment > Blueprints 中确保这些代码仓库已添加到该组织的环境中
- 确认该服务主体在目标代码仓库上具有 Contributor 权限
- 检查分支策略是否阻止创建 PR
- 验证目标分支存在且可访问