

Visão geral
Funções personalizadas e RBAC permitem ajustar de forma precisa o acesso à aplicação Devin. Administradores Enterprise podem criar funções personalizadas com permissões específicas e atribuí-las a usuários ou grupos do IdP, proporcionando controle granular sobre quais ações os usuários podem executar na sua implantação do Devin Enterprise. O Devin Enterprise implementa um sistema de funções em dois níveis, com escopos e capacidades distintos: funções em nível de organização e funções em nível de conta.Criando e atribuindo funções personalizadas
Somente administradores Enterprise ou usuários com a permissão Manage Account Membership podem configurar funções personalizadas. Nas configurações da sua Enterprise, acesse associação e selecione a aba Roles (app.devin.ai/settings/membership?tab=roles) para gerenciar funções nos níveis de organização e de conta.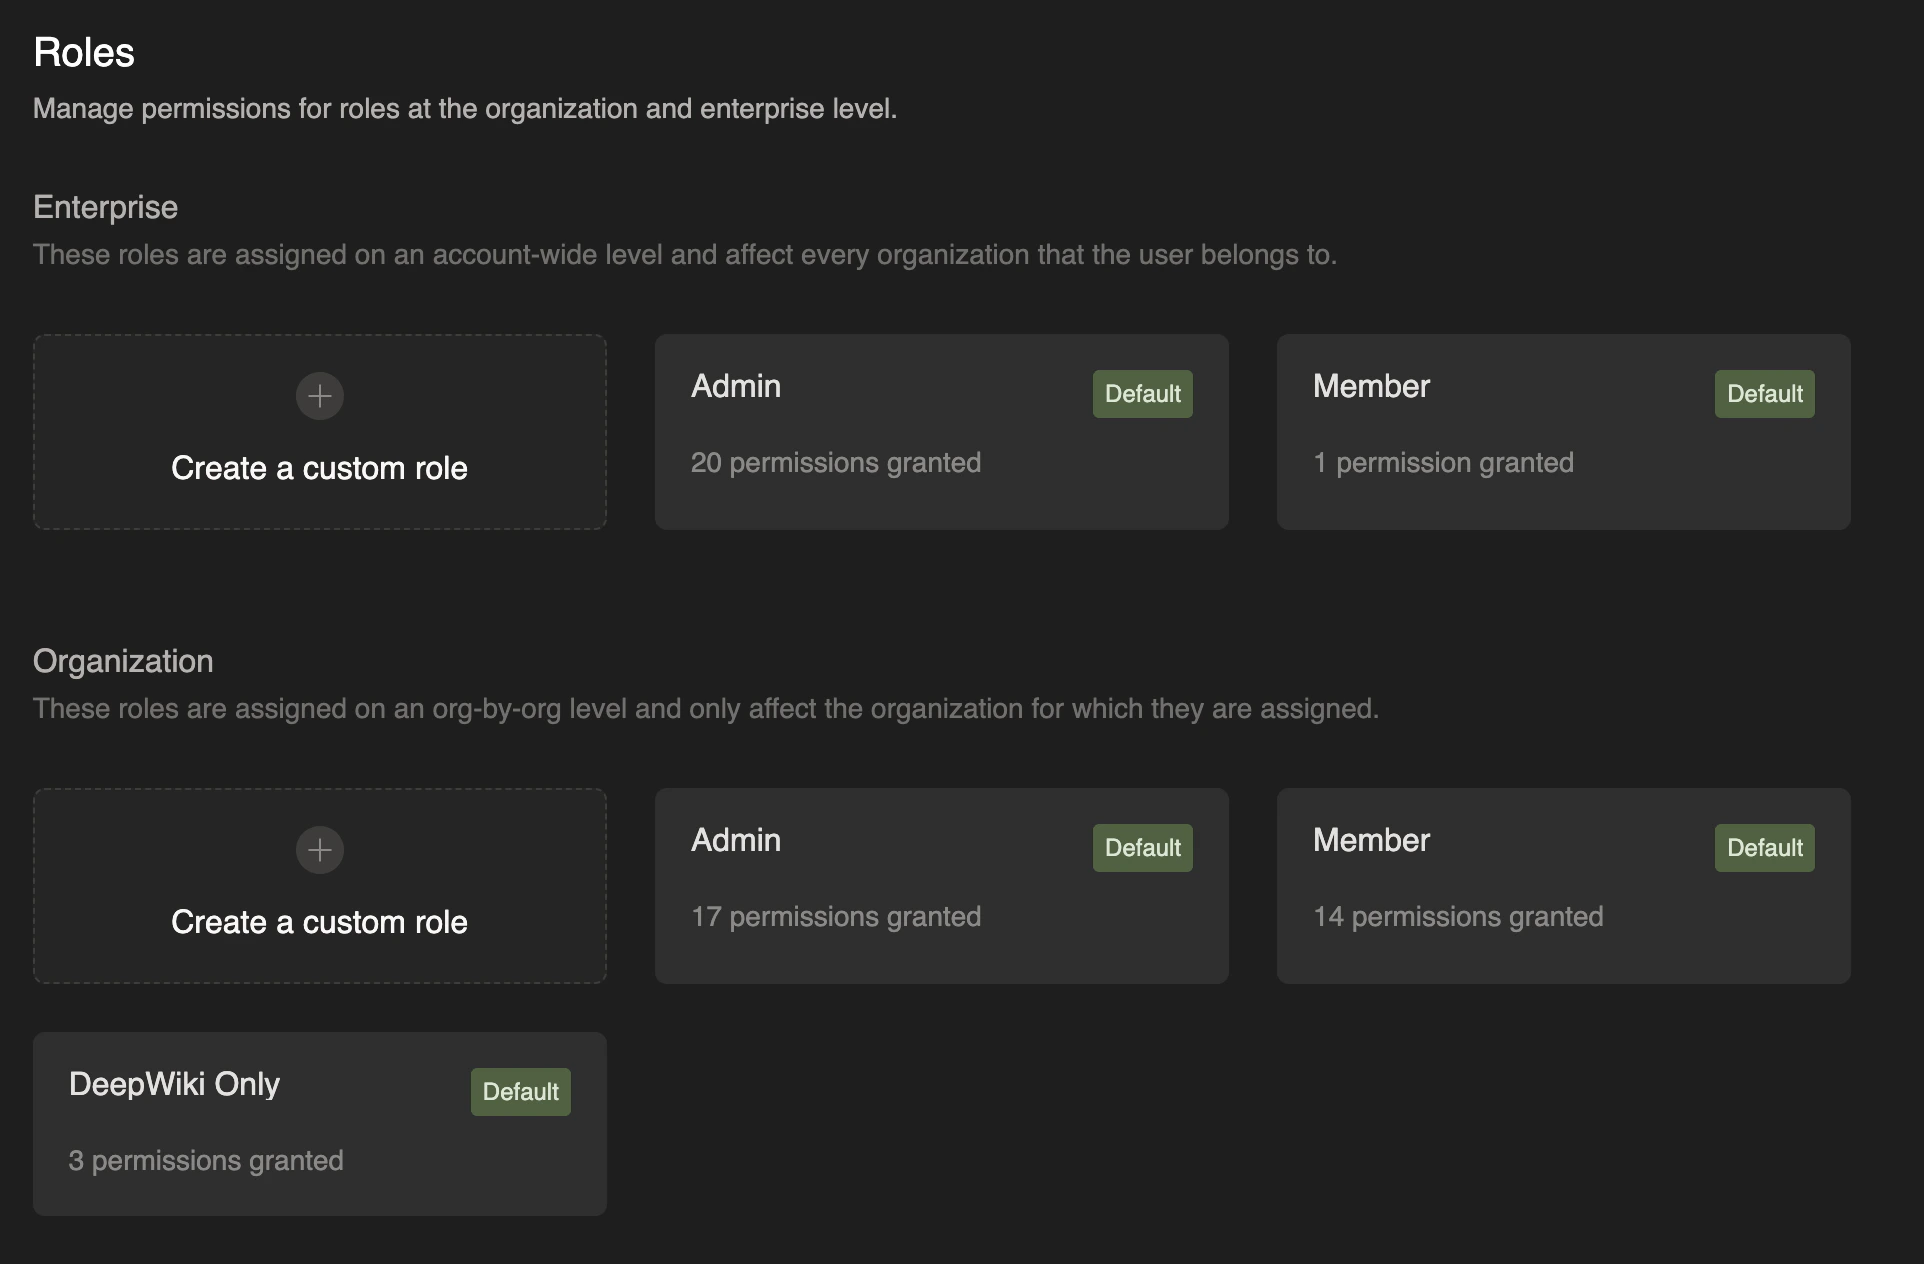
- Acesse Enterprise Settings > associação e selecione a aba Roles
- Clique em Create role e selecione Create for enterprise ou Create for organizations
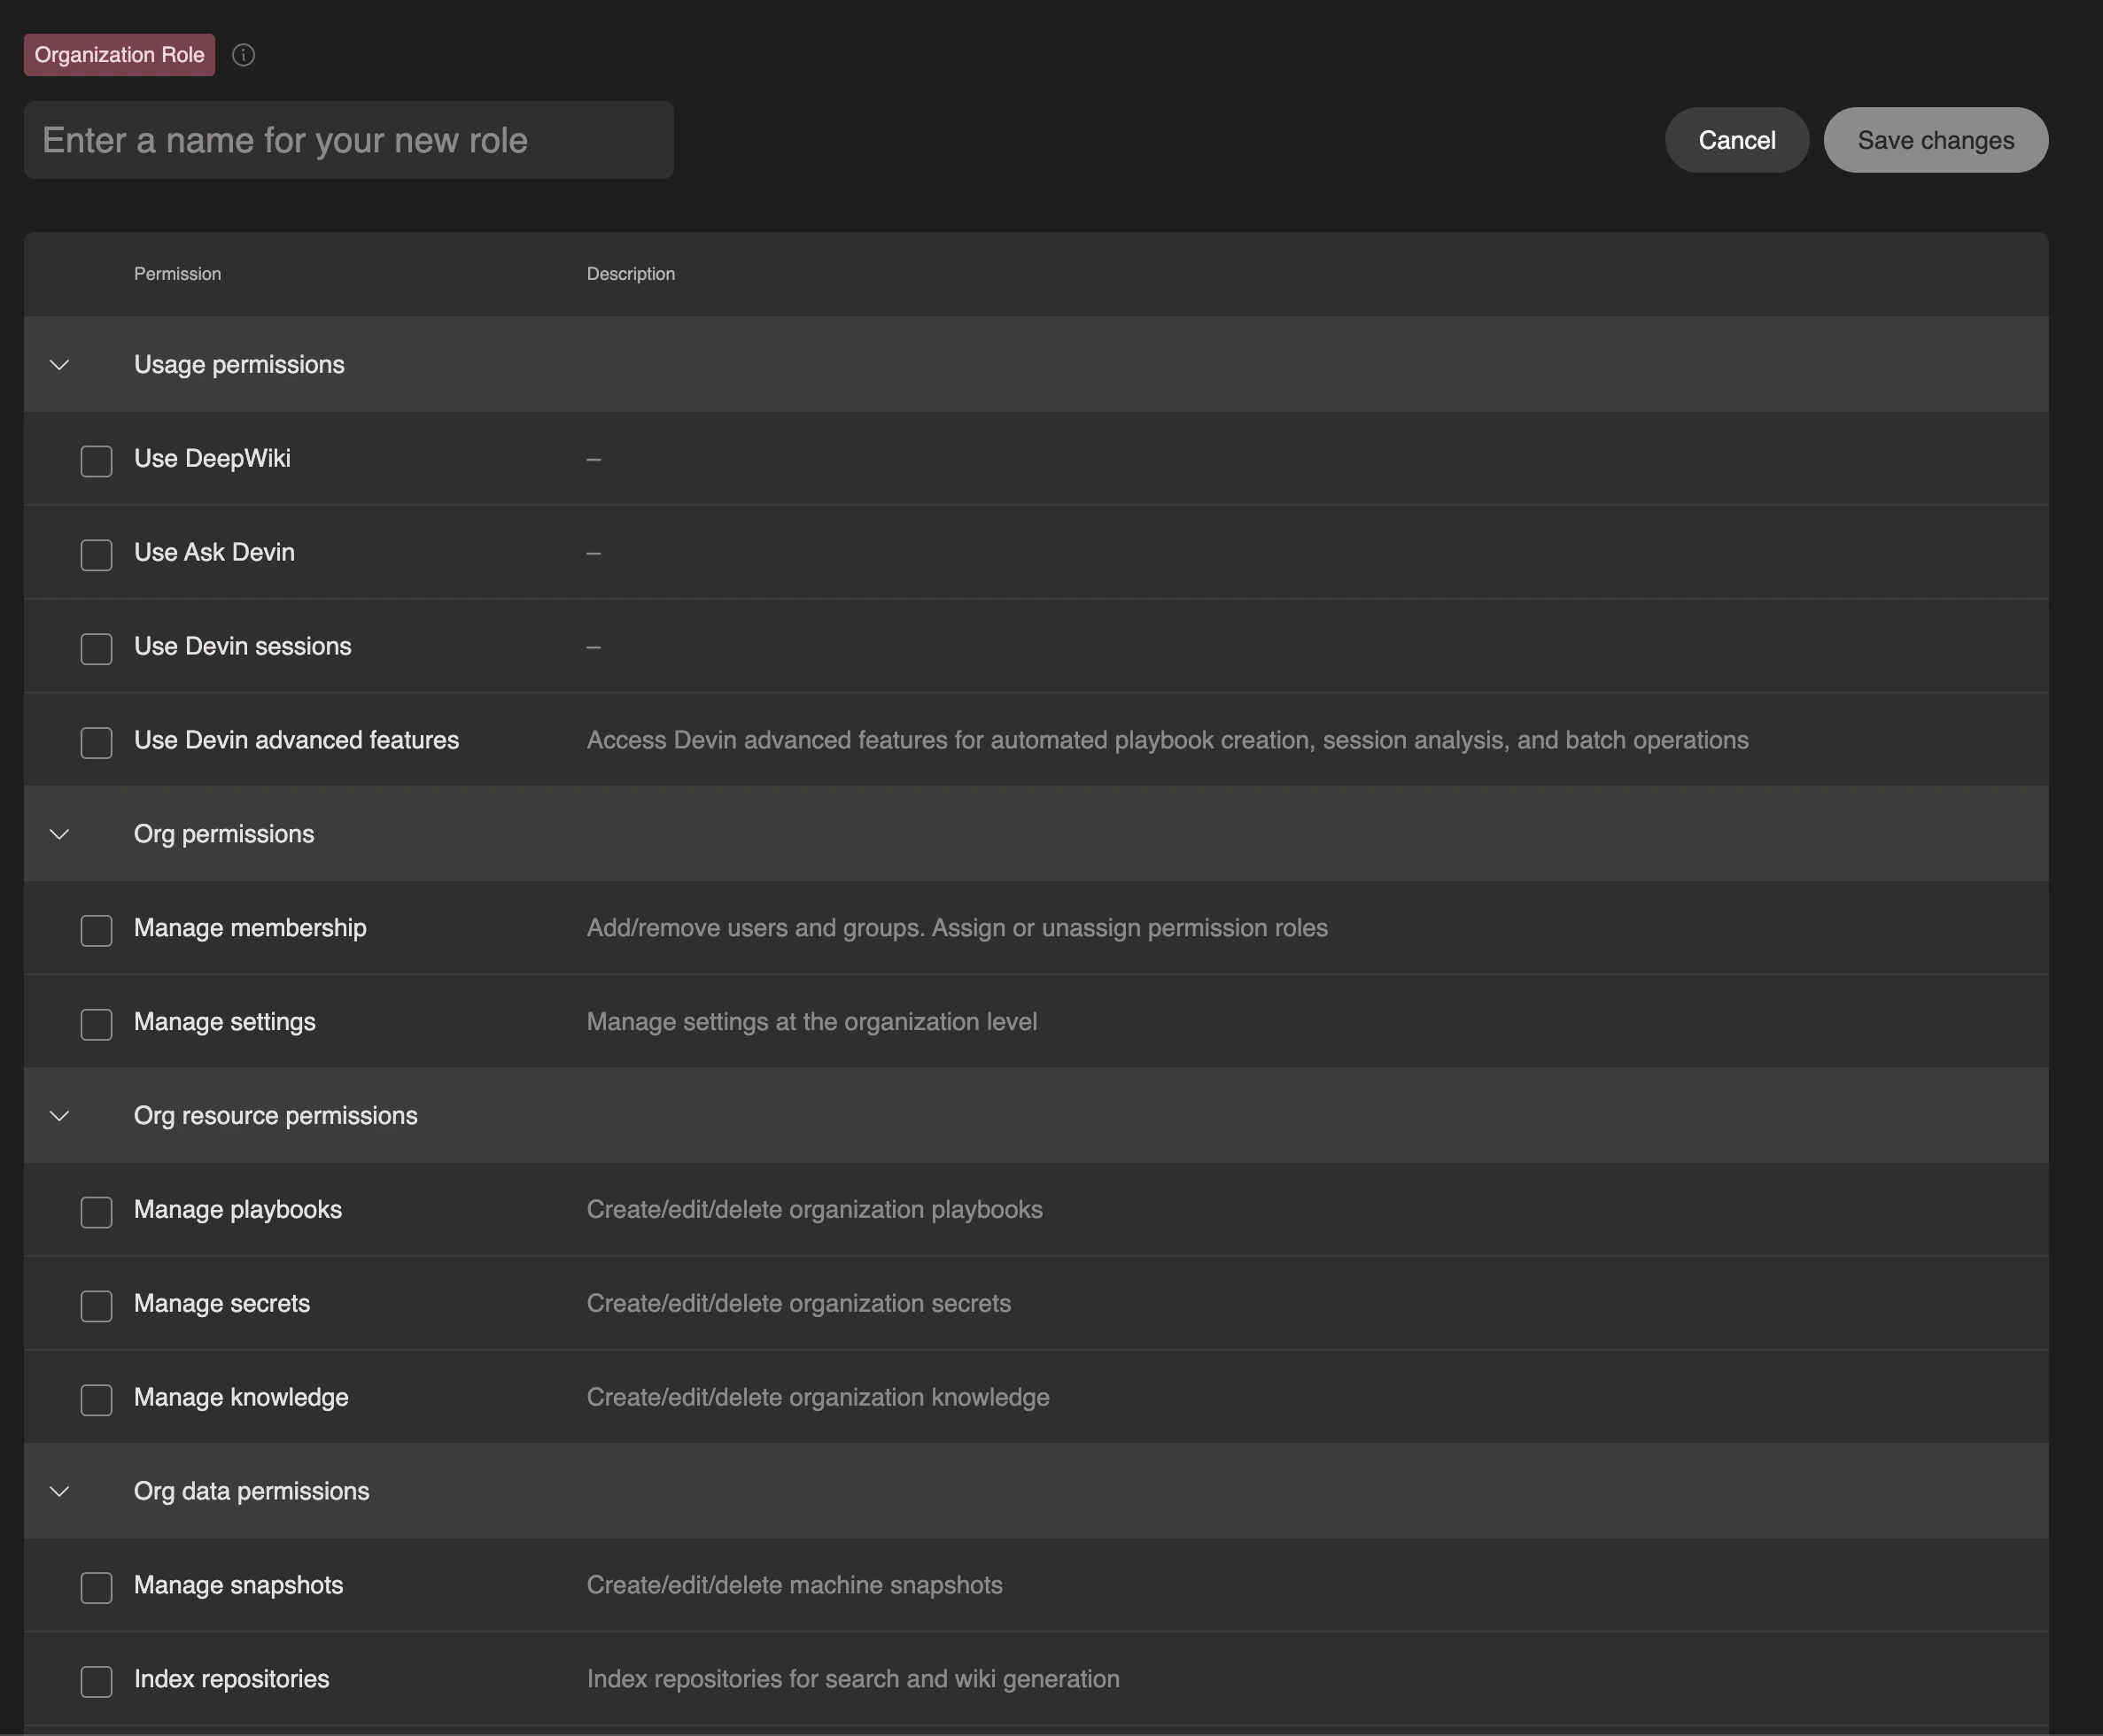
- Forneça um nome descritivo para a função
- Selecione as permissões específicas que deseja conceder
- Clique em Save changes
- Administradores Enterprise ou usuários com a permissão Manage Account Membership podem acessar Enterprise Settings > associação, selecionar a aba Members (ou a aba Grupos (IdP) para grupos do IdP) e atribuir funções no nível da conta
- Observe que esse é o mesmo grupo de usuários que pode criar, editar e excluir funções personalizadas
- Administradores de organização ou usuários com a permissão Manage Organization Membership podem abrir a página Settings > associação da respectiva organização e atribuir funções no nível da organização
- Observe que esses usuários podem atribuir funções personalizadas no nível da organização, mas criar, editar ou excluir funções personalizadas requer permissões Manage Account Membership (nível Enterprise)
Funções em nível de organização
As funções em nível de organização são atribuídas separadamente a cada organização e não se aplicam fora da organização à qual foram atribuídas. Essas funções controlam o acesso a recursos e ações em uma organização específica. As funções em nível de organização podem ser configuradas com permissões, incluindo as seguintes:As permissões evoluem à medida que novos recursos são lançados. O editor de funções na aba Roles de Enterprise Settings > Associação sempre mostra a lista completa e atualizada.
Os usuários podem criar suas próprias funções personalizadas com um conjunto específico de permissões ou usar uma das três funções padrão da organização:
- Admin: Acesso administrativo completo na organização
- Membro: Pode usar o Devin e gerenciar a maioria dos recursos cotidianos da organização (como Knowledge, playbooks, segredos e snapshots), mas não a associação, as configurações da organização ou outras configurações administrativas
- Somente DeepWiki: Acesso limitado às funcionalidades do DeepWiki e do Ask Devin
Funções em Nível de Conta (Funções Enterprise)
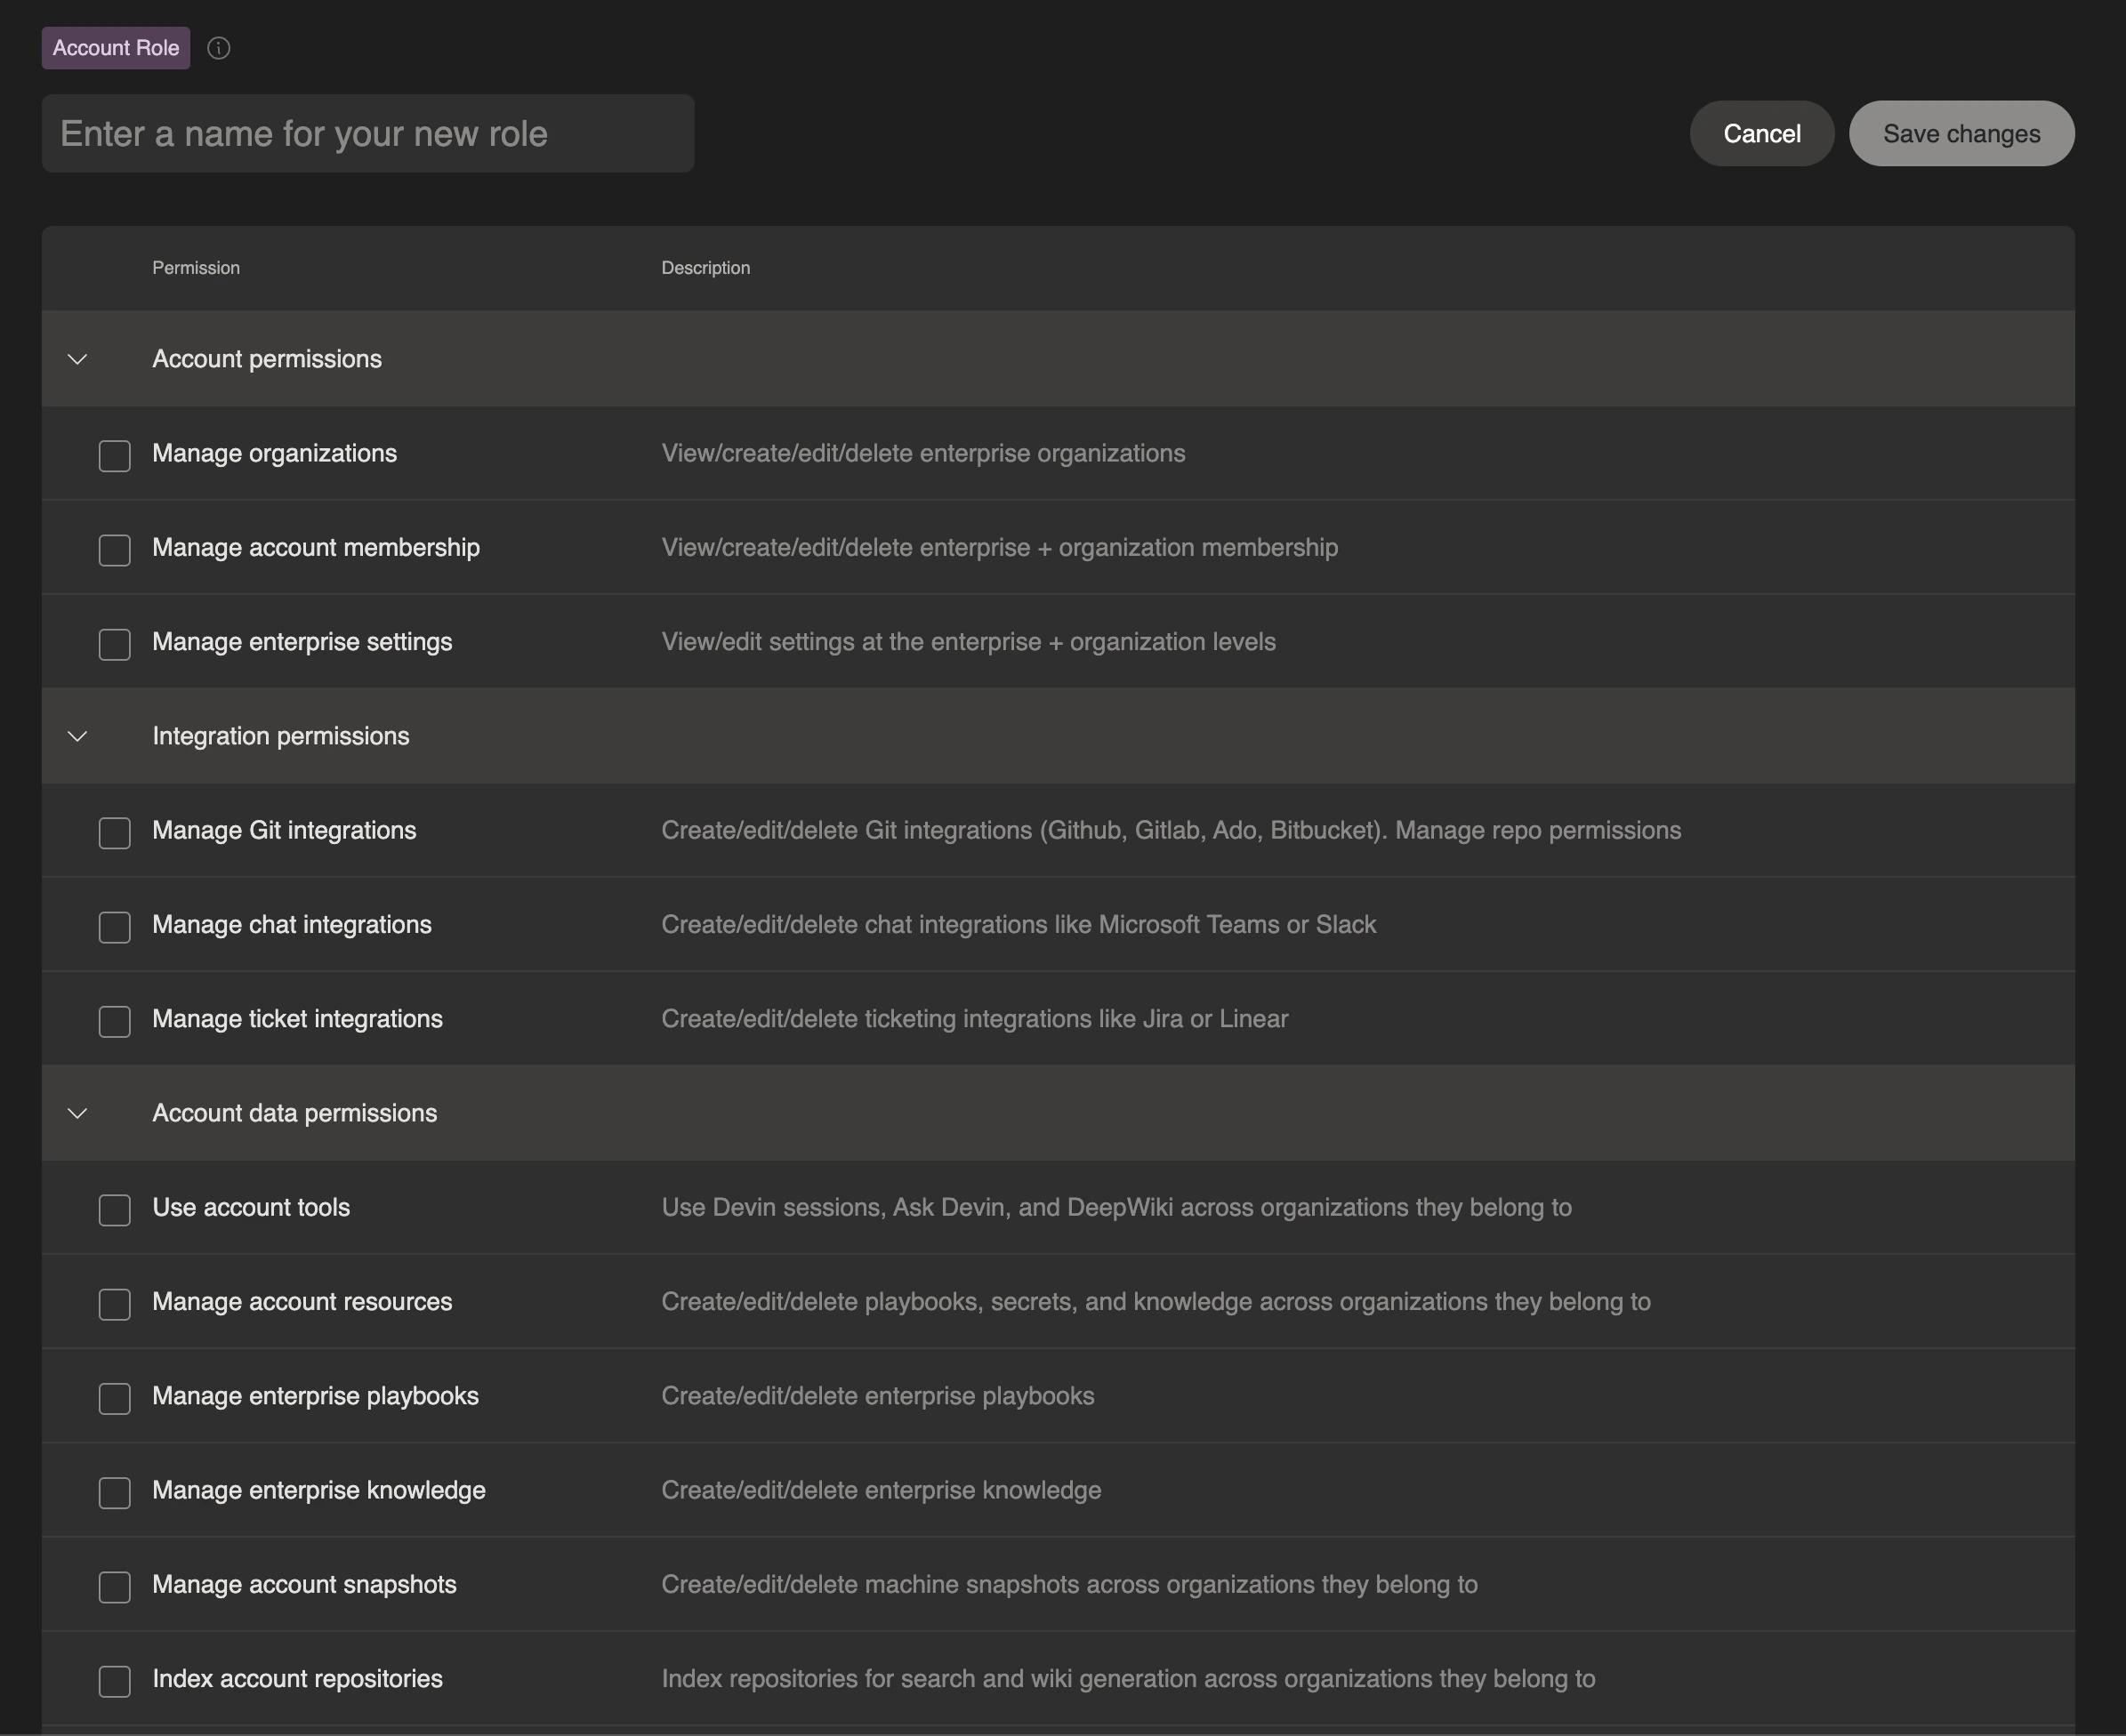
Funções em nível de conta (também conhecidas como funções em nível de Enterprise) são atribuídas em toda a Enterprise e se aplicam a todas as organizações dentro da Enterprise. Usuários com funções em nível de conta herdam automaticamente as permissões correspondentes em nível de organização em todas as organizações das quais fazem parte. Funções em nível de conta podem ser configuradas com permissões que incluem as seguintes:
Os usuários podem criar suas próprias funções personalizadas com um conjunto específico de permissões ou usar uma das nossas duas funções de conta padrão:
- Admin: Acesso administrativo completo em toda a Enterprise
- membro: Acesso padrão de usuário em todas as organizações da Enterprise
Atribuir automaticamente uma função com base no grupo do IdP de SSO
Você pode atribuir funções automaticamente aos usuários com base no grupo ao qual pertencem no provedor de identidade (IdP). Isso simplifica o gerenciamento de acesso, garantindo que os usuários herdem as permissões corretas ao se autenticarem.- Navegue até Enterprise Settings > Associação e selecione a aba Grupos (IdP)
- Configure os mapeamentos de grupos do IdP para associar nomes de grupos a funções específicas
- Quando os usuários se autenticarem via SSO, eles receberão automaticamente a função atribuída ao grupo do IdP
Seu provedor de SSO deve enviar o array
groups na asserção de SSO. Para instruções detalhadas de configuração, consulte Integração com grupos do IdP.Melhores práticas
- Princípio do Menor Privilégio: Conceda aos usuários apenas as permissões mínimas necessárias para seu papel
- Use grupos do IdP: Utilize a integração com grupos do IdP para facilitar o gerenciamento de atribuições de papéis em larga escala
- Auditorias regulares: Revise periodicamente as atribuições de papéis e permissões para garantir que permaneçam adequadas
- Nomes descritivos: Use nomes claros e descritivos para papéis personalizados, de modo que seu propósito fique evidente
- Documentação: Mantenha documentação interna dos seus papéis personalizados e de seus casos de uso previstos
Problemas comuns
Se um usuário não estiver obtendo a permissão esperada,- Verifique se o usuário está associado à função correta para aquela organização específica
- Certifique-se de que a função tenha as permissões necessárias configuradas