

Regras de permissão
- Regras Negar bloqueiam ações completamente (prioridade mais alta)
- Regras Ask sempre pedem aprovação
- Regras Permitir aprovam ações automaticamente, sem pedir confirmação
Read(**/*.pem)) são aplicadas a todos os diretórios do workspace na sessão, inclusive aos diretórios adicionados depois que ela foi iniciada.
O modo determina com que frequência o agente pede confirmação para ações que não são cobertas por nenhuma regra.
Como responder a solicitações de permissão
Quando o agente pede aprovação, o cartão da solicitação oferece algumas formas de responder:- Editar o comando — clique no comando no cartão para alterá-lo antes de aprovar. A ação da varinha permite descrever em linguagem natural a alteração desejada e faz com que um modelo rápido reescreva o comando para você revisar.
- Atalhos de teclado — aprove, permita sempre ou rejeite uma solicitação sem tirar as mãos do teclado. As dicas de atalho aparecem nos botões e nas entradas do menu suspenso.
- Concessões de acesso para toda a sessão — uma aprovação concedida para a sessão vale para todas as solicitações seguintes nessa sessão, de modo que o agente raiz e seus subagentes não peçam confirmação de novo para um escopo que você já concedeu.
Permissões de MCP
Por padrão, o agente local do Devin solicita aprovação antes de chamar qualquer ferramenta MCP. Quando o agente precisar invocar uma ferramenta MCP, você pode permitir apenas essa ferramenta ou todas as ferramentas daquele servidor MCP, seja somente para a sessão atual ou de forma permanente.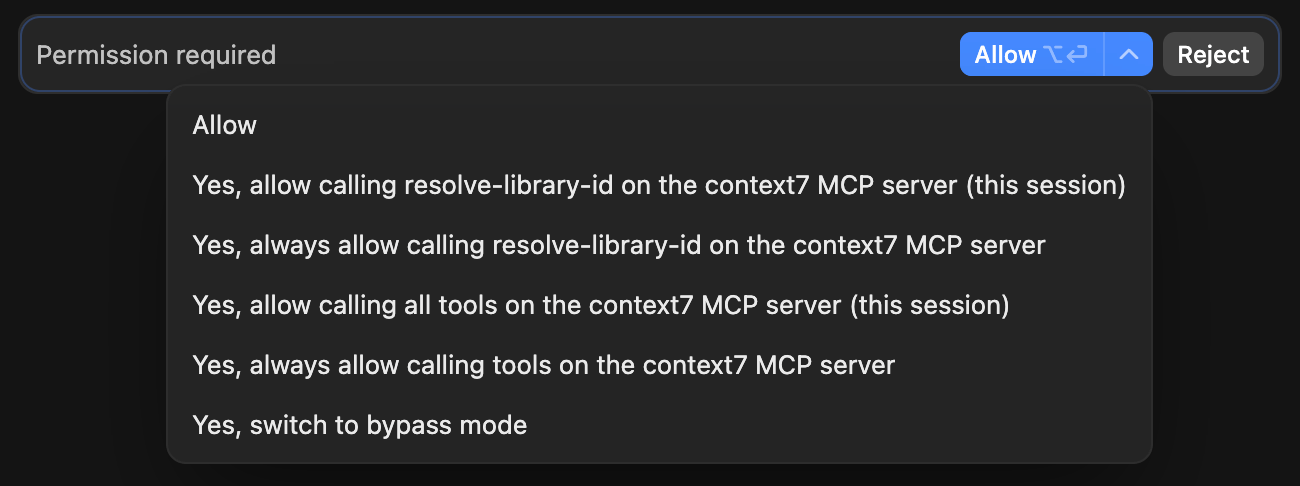
Sandboxing
Com o sandboxing ativado, o sandbox define os caminhos com permissão de escrita com base nos seus escopos de permissão, e as regras de negaçãoRead(...) ocultam caminhos dos comandos executados no sandbox.