

Regole di autorizzazione
- Le regole Deny bloccano completamente le azioni (priorità massima)
- Le regole Ask richiedono sempre un’approvazione
- Le regole Allow approvano automaticamente le azioni senza chiedere conferma
Read(**/*.pem)) vengono applicate a ogni directory del workspace della sessione, comprese quelle aggiunte dopo il suo avvio.
La modalità determina quanto spesso l’agente chiede conferma per le azioni non coperte da alcuna regola.
Rispondere alle richieste di autorizzazione
Quando l’agente chiede un’approvazione, la scheda della richiesta offre diversi modi per rispondere:- Modifica il comando — fai clic sul comando nella scheda per modificarlo prima di approvarlo. L’azione con la bacchetta magica ti permette di descrivere in linguaggio naturale la modifica che desideri: un modello rapido riscriverà il comando e potrai poi revisionarlo.
- Scorciatoie da tastiera — approva, consenti sempre o rifiuta una richiesta senza dover usare il mouse. Le scorciatoie sono indicate sui pulsanti e sulle voci del menu a discesa.
- Concessioni di accesso a livello di sessione — un’approvazione concessa per la sessione vale per tutte le richieste successive nella stessa sessione, quindi l’agente root e i suoi sottoagenti non ti chiederanno di nuovo conferma per un ambito che hai già autorizzato.
Autorizzazioni MCP
Per impostazione predefinita, il Local Agent di Devin chiede l’approvazione prima di chiamare qualsiasi strumento MCP. Quando l’agente deve invocare uno strumento MCP, puoi consentire quello strumento specifico oppure tutti gli strumenti di quel server MCP, solo per la sessione attuale o in modo permanente.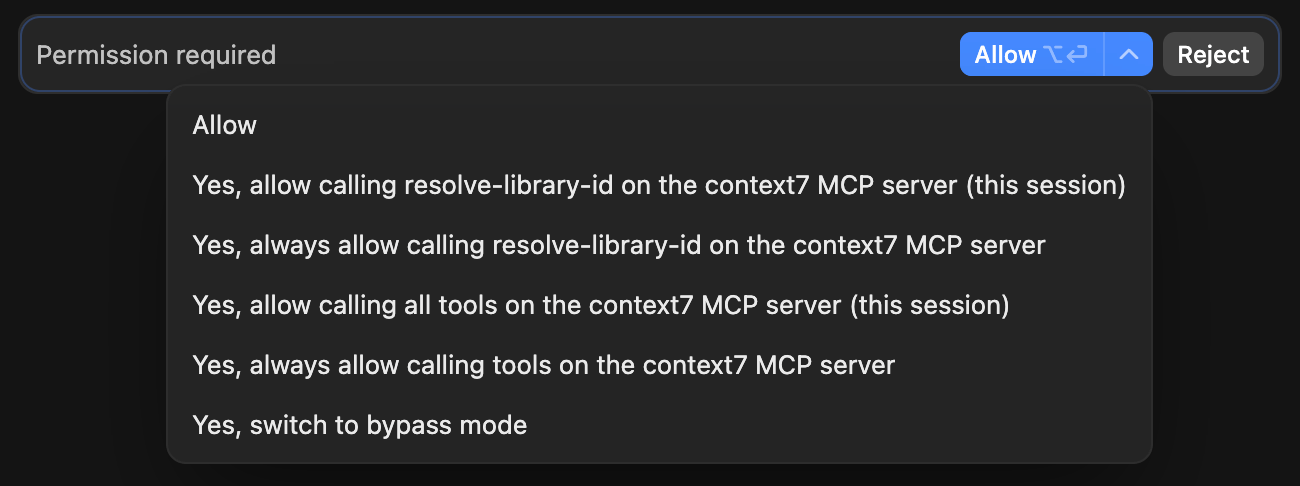
Sandboxing
Con il sandboxing abilitato, la sandbox ricava i percorsi scrivibili dai tuoi ambiti di autorizzazione e le regole di negazioneRead(...) nascondono i percorsi ai comandi eseguiti nella sandbox.