

権限ルール
- 拒否ルールはアクションを完全にブロックします (最優先)
- Ask ルールは常に承認を求めます
- Allow ルールは確認なしでアクションを自動承認します
Read(**/*.pem)) は、セッション内のすべてのワークスペースディレクトリに対して照合されます。セッション開始後に追加されたディレクトリも対象です。
どのルールにも該当しないアクションについて、エージェントがどの程度確認を求めるかは モード によって決まります。
権限リクエストへの応答
エージェントから承認を求められた場合、リクエストのカードでは次の方法で応答できます。- コマンドを編集 — カード内のコマンドをクリックすると、承認前に内容を変更できます。ワンド アクションを使うと、変更内容を自然な言葉で指示し、高速なモデルにコマンドを書き換えさせたうえでレビューできます。
- キーボード ショートカット — マウスに持ち替えることなく、リクエストを承認、常に許可、または拒否できます。ショートカットのヒントはボタンとドロップダウンの項目に表示されます。
- セッション全体のアクセス権 — セッションに対して付与した承認は、そのセッション内の以降のすべてのリクエストに適用されます。そのため、ルート エージェントとそのサブエージェントが、付与済みのスコープについて再度確認を求めることはありません。
MCP の権限
デフォルトでは、Devin Local agent は MCP ツールを呼び出す前に承認を求めます。エージェントが MCP ツールを呼び出そうとしたときは、そのツールのみ、またはその MCP サーバーのすべてのツールを、現在のセッションに限って、または恒久的に許可できます。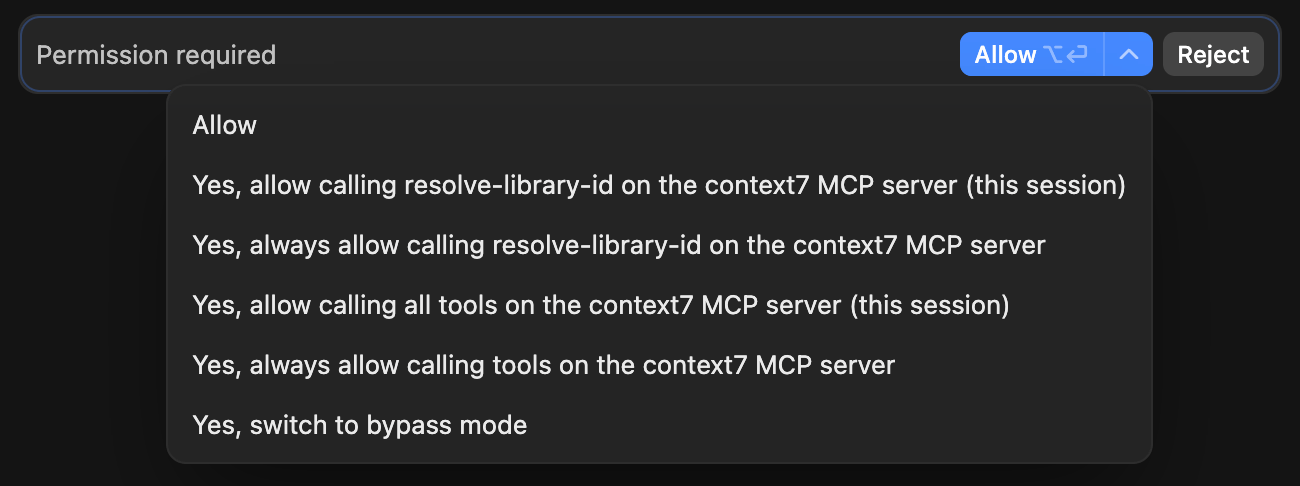
サンドボックス化
サンドボックス化を有効にすると、サンドボックスはあなたの権限スコープに基づいて書き込み可能なパスを決定します。また、Read(...) の拒否ルールに一致するパスは、サンドボックス内で実行されるコマンドからは見えなくなります。