

Berechtigungsregeln
- Sperrregeln blockieren Aktionen vollständig (höchste Priorität)
- Ask-Regeln fordern immer eine Genehmigung an
- Allow-Regeln genehmigen Aktionen automatisch, ohne nachzufragen
Read(**/*.pem)) werden mit jedem Workspace-Verzeichnis der Sitzung abgeglichen, auch mit Verzeichnissen, die erst nach dem Start der Sitzung hinzugefügt wurden.
Der Modus bestimmt, wie häufig der Agent bei Aktionen nachfragt, die von keiner Regel abgedeckt sind.
Auf Berechtigungsanfragen reagieren
Wenn der Agent um Genehmigung bittet, bietet die Anfragekarte mehrere Möglichkeiten, darauf zu antworten:- Befehl bearbeiten — Klicken Sie in der Karte auf den Befehl, um ihn vor der Genehmigung zu ändern. Über die Zauberstab-Aktion beschreiben Sie die gewünschte Änderung in natürlicher Sprache; ein schnelles Modell schreibt den Befehl dann um, und Sie können das Ergebnis prüfen.
- Tastenkombinationen — Genehmigen Sie eine Anfrage, erlauben Sie sie dauerhaft oder lehnen Sie sie ab, ohne zur Maus greifen zu müssen. Die passenden Tastenkombinationen werden auf den Schaltflächen und in den Dropdown-Einträgen angezeigt.
- Sitzungsweite Berechtigungen — Eine Genehmigung, die Sie für die Sitzung erteilen, gilt für alle weiteren Anfragen in dieser Sitzung. Der Root-Agent und seine Subagenten fragen daher nicht erneut nach einem Geltungsbereich, den Sie bereits freigegeben haben.
MCP-Berechtigungen
Standardmäßig fragt der Devin Local Agent vor jedem Aufruf eines MCP-Tools nach einer Genehmigung. Wenn der Agent ein MCP-Tool aufrufen möchte, können Sie das jeweilige Tool oder alle Tools dieses MCP-Servers erlauben – entweder für die aktuelle Sitzung oder dauerhaft.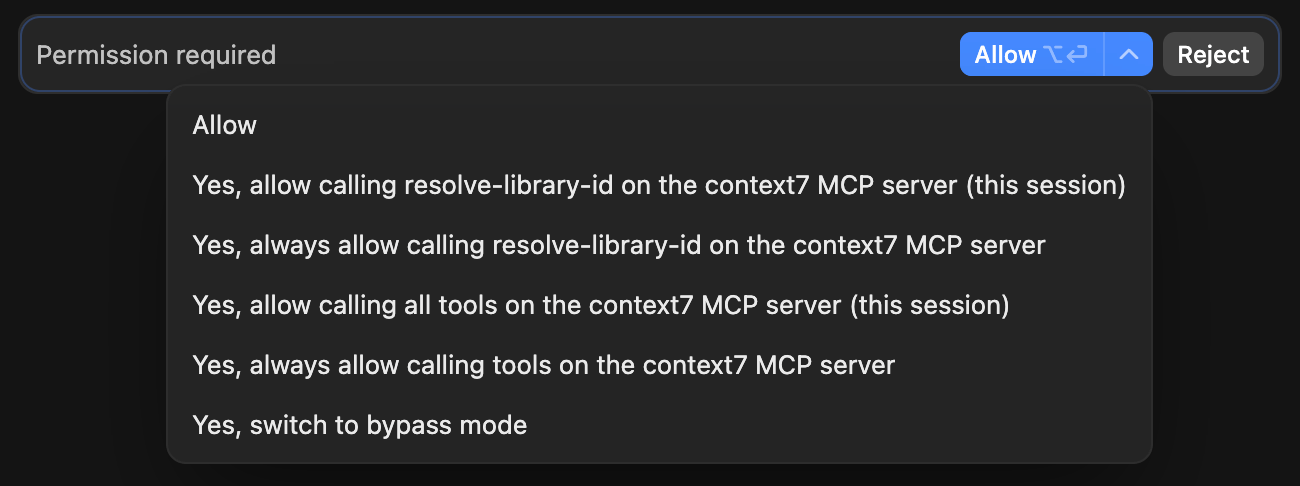
Sandboxing
Wenn Sandboxing aktiviert ist, leitet die Sandbox die beschreibbaren Pfade aus Ihren Berechtigungsbereichen ab, undRead(...)-Sperrregeln verbergen Pfade vor Befehlen, die in der Sandbox ausgeführt werden.