

Reglas de permisos
- Las reglas de denegación bloquean las acciones por completo (máxima prioridad)
- Las reglas Ask siempre piden aprobación
- Las reglas Allow aprueban las acciones automáticamente, sin pedir confirmación
Read(**/*.pem)) se aplican a todos los directorios del workspace de la sesión, incluidos los que se agreguen después de iniciarse.
El modo determina con qué frecuencia el agente pide confirmación para las acciones que no cubre ninguna regla.
Responder a solicitudes de permisos
Cuando el agente solicita aprobación, la card de la solicitud ofrece varias formas de responder:- Editar el comando — haz clic en el comando dentro de la card para modificarlo antes de aprobarlo. Con la acción de la varita puedes describir en lenguaje natural el cambio que quieres, y un modelo rápido reescribe el comando para que lo revises.
- Atajos de teclado — aprueba, permite siempre o rechaza una solicitud sin tener que recurrir al ratón. Las indicaciones de los atajos aparecen en los botones y en las entradas del menú desplegable.
- Permisos para toda la sesión — una aprobación que concedes para la sesión se aplica a todas las solicitudes posteriores de esa sesión, de modo que el agente raíz y sus subagentes no vuelven a pedir confirmación para un ámbito que ya concediste.
Permisos de MCP
De forma predeterminada, el agente local de Devin solicita aprobación antes de llamar a cualquier herramienta MCP. Cuando el agente quiere invocar una herramienta MCP, puedes permitir esa herramienta específica o todas las herramientas de ese servidor MCP, ya sea solo para la sesión actual o de forma permanente.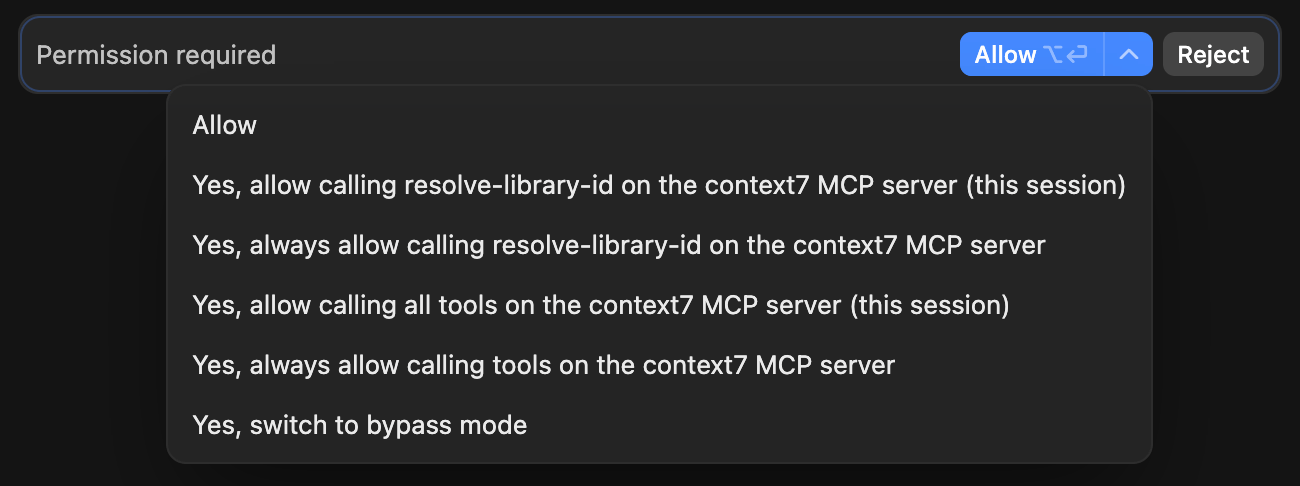
Aislamiento en un entorno restringido
Con el aislamiento en un entorno restringido habilitado, el sandbox determina las rutas con permiso de escritura a partir de tus ámbitos de permisos, y las reglas de denegaciónRead(...) ocultan rutas a los comandos que se ejecutan en el sandbox.