> ## Documentation Index
> Fetch the complete documentation index at: https://docs.devin.ai/llms.txt
> Use this file to discover all available pages before exploring further.
# カスタムロールと RBAC
> Devin Enterprise でカスタムロールとロールベースアクセス制御(RBAC)を使用して、きめ細かなアクセス権限を設定します。
## 概要
カスタムロールと RBAC を使うと、Devin アプリケーションへのアクセス権をきめ細かく調整できます。Enterprise の管理者は、特定の権限を持つカスタムロールを作成し、それらをユーザーや IdP グループに割り当てることで、Devin Enterprise 環境内でユーザーが実行できる操作を詳細に制御できます。
Devin Enterprise では、スコープと機能が異なる 2 層構造のロールシステムを実装しています。組織レベルのロールとアカウントレベルのロールです。
## カスタムロールの作成と割り当て
Enterprise 管理者、または **Manage Account Membership** 権限を持つユーザーだけがカスタムロールを設定できます。Enterprise 設定に移動し、「Roles」タブを選択して、組織レベルおよびアカウントレベルのロールを管理します。
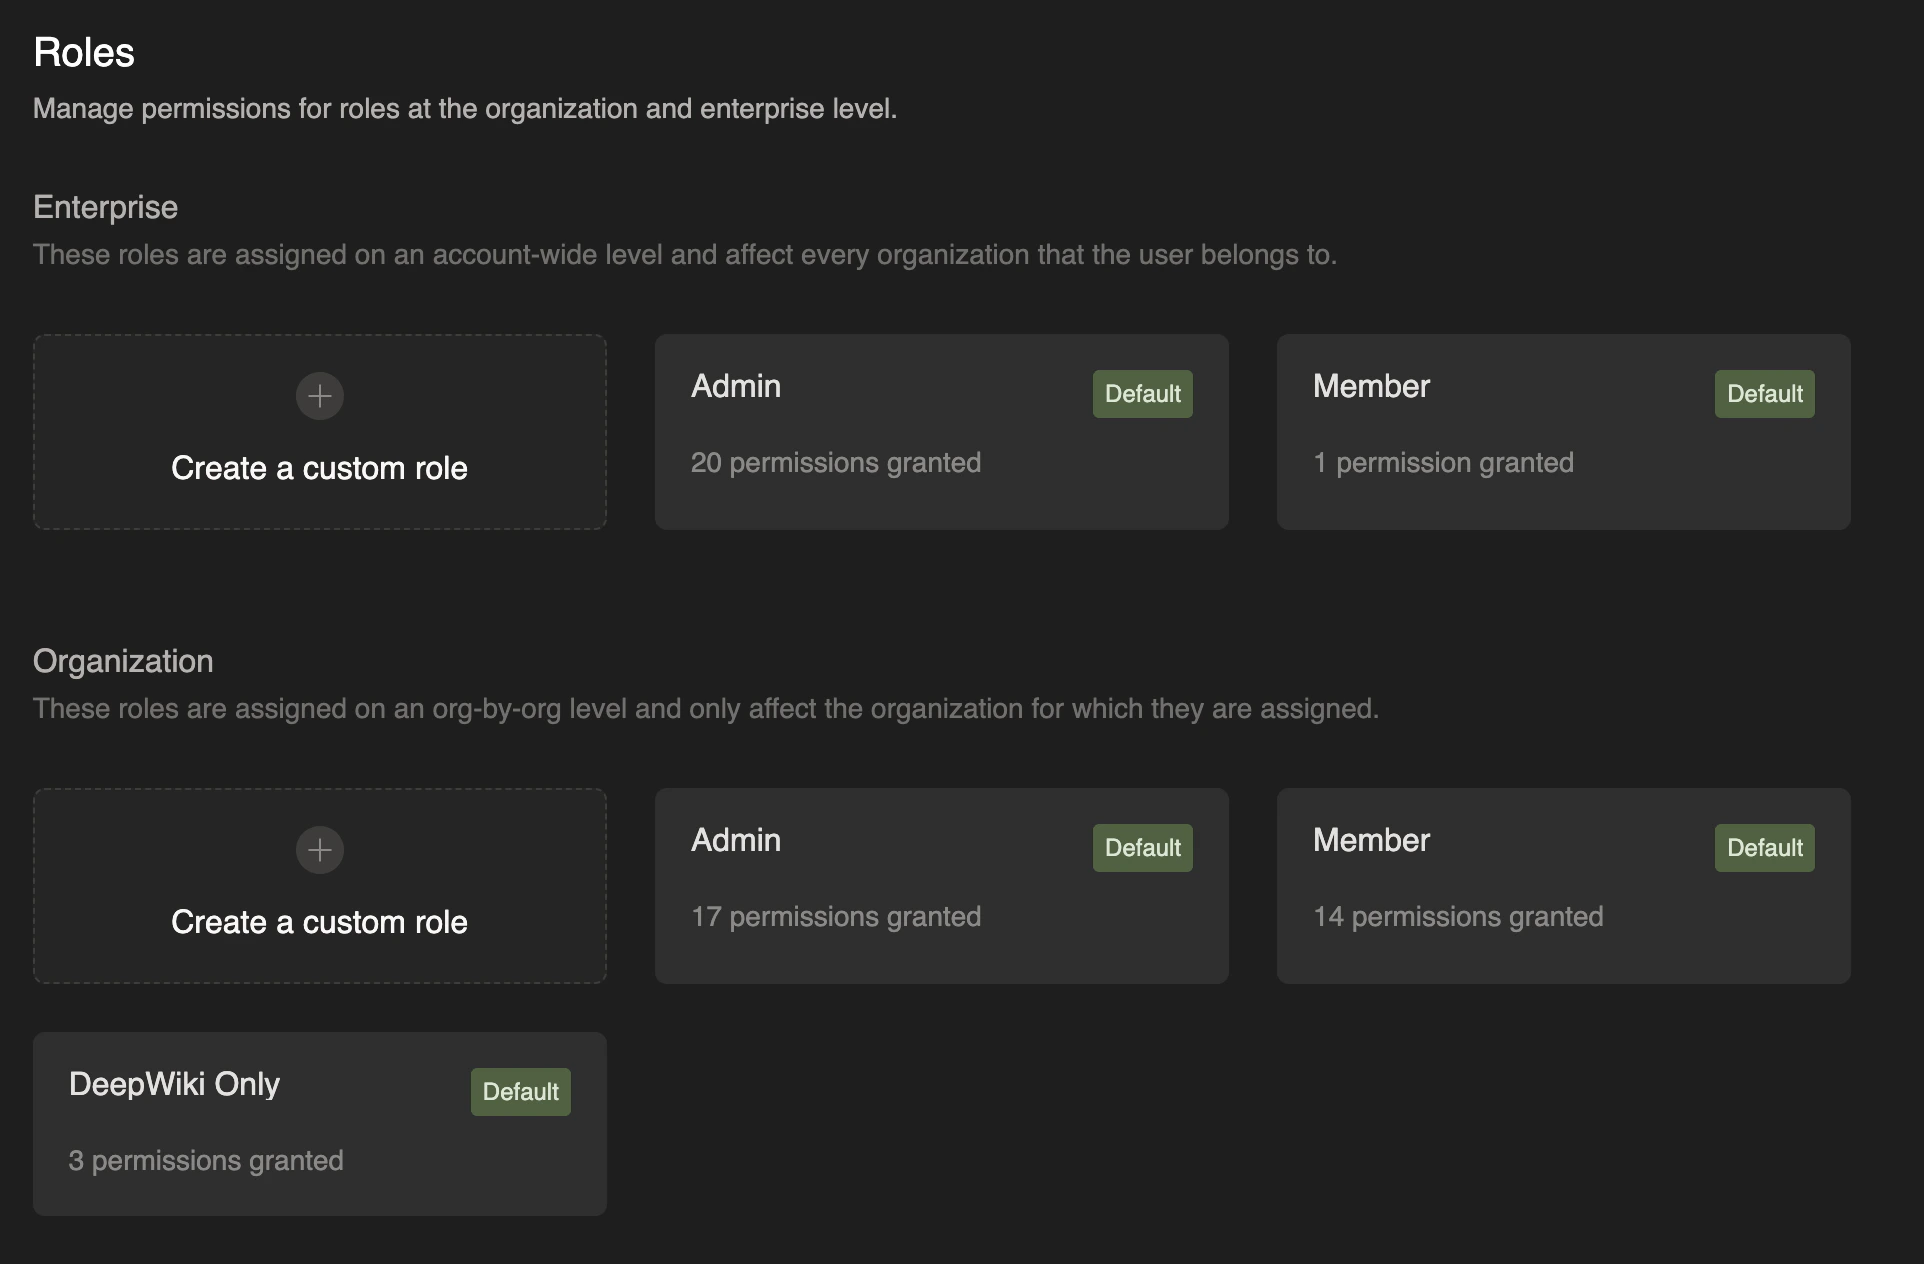 カスタムロールを作成するには:
1. Enterprise Settings > Roles に移動する
2. Organization または Enterprise レベルのいずれかで「Create a custom role」をクリックする
3. わかりやすいロール名を入力する
4. 付与したい個別の権限を選択する
5. ロールを保存する
作成後、カスタムロールはメンバーシップ管理インターフェースを通じて、個々のユーザーまたは IdP グループに割り当てることができます:
* Enterprise 管理者、または **Manage Account Membership** 権限を持つユーザーは、Enterprise 設定内の「Enterprise members」ページに移動して、アカウントレベルのロールを割り当てることができます
* これは、カスタムロールの作成、編集、削除が可能なユーザーと同一であることに注意してください
* Organization 管理者、または **Manage Organization Membership** 権限を持つユーザーは、「Organization members」ページに移動して、組織レベルのロールを割り当てることができます
* これらのユーザーは組織レベルでカスタムロールを**割り当てる**ことはできますが、カスタムロールの作成、編集、削除には **Manage Account Membership** (Enterprise レベル) の権限が必要であることに注意してください
現在、1 ユーザーに対して複数のロールを割り当てることはサポートしていませんが、この機能はロードマップに含まれており、近い将来サポートを追加する予定です。現時点では、各ユーザーには組織ごとに 1 つのロールと、1 つのアカウントレベルロールのみを割り当てることができます。
### 組織レベルのロール
組織レベルのロールは組織ごとに割り当てられ、割り当てられた組織の外では適用されません。これらのロールは、特定の組織内におけるリソースや操作へのアクセスを制御します。
組織レベルのロールには、以下を含む権限を設定できます。
新機能のリリースに伴い、権限は変更される場合があります。Enterprise Settings > Roles のロールエディターには、常に最新の完全な一覧が表示されます。
| 権限 | 説明 |
| - | - |
| **Use DeepWiki** | DeepWiki 機能へのアクセス |
| **Use Ask Devin** | Ask Devin 機能へのアクセス |
| **Use Devin Sessions** | Devin セッションの作成と利用 |
| **Use Devin Expert Features** | MCP 拡張セッション向けの Devin Expert 機能へのアクセス |
| **View Membership** | 組織への所属を閲覧 (読み取り専用) |
| **Manage Membership** | ユーザーとグループの追加・削除、権限ロールの割り当て・解除 |
| **Manage Settings** | 組織レベルの設定を管理 |
| **Manage Playbooks** | 組織のプレイブックを作成・編集・削除 |
| **Manage Secrets** | 組織のシークレットを作成・編集・削除 |
| **Manage Knowledge** | 組織の Knowledge を作成・編集・削除 |
| **Manage Schedules** | スケジュールされたセッションを作成・編集・削除 |
| **View Automations** | 自動化とその実行履歴を閲覧 (読み取り専用) |
| **Manage Automations** | 自動化の作成・編集・削除、実行履歴の閲覧、および自動化で作成されたセッションの閲覧・メッセージ送信 |
| **Run Personal Automations** | Automations サービスではなくユーザー本人として、ユーザーの自動化がセッションを実行できるようにする |
| **Manage Org Blueprints** | org ブループリントとスナップショットを作成・編集・削除 |
| **Manage Repo Blueprints** | リポジトリブループリントを作成・編集・削除 |
| **Index Repositories** | Ask Devin および DeepWiki の生成に使用するため、リポジトリをインデックス化 |
| **Manage Sessions** | 組織内の他のユーザーの Devin セッションを編集・閲覧 |
| **View Sessions** | 組織内の他のユーザーの Devin セッションを閲覧 |
| **Impersonate Sessions** | 組織内の他のユーザーに代わって Devin セッションを作成 (サービスユーザーのみ) |
| **Manage API Keys** | 自身の[パーソナルアクセストークン](/ja/api-reference/personal-access-tokens)とレガシー APIキーを作成、ローテーション、無効化 |
| **Manage Service Users** | サービスユーザーを作成・削除 |
| **Manage MCP Servers** | MCPサーバーを作成・編集・削除 |
| **View Metrics** | 組織のメトリクスを閲覧 |
| **View Consumption** | 組織の消費量を閲覧 |
| **Devin Review access** | 組織レベルの Review ティア: 手動レビュー、PR 作成時のレビュー、またはすべてのレビューモード。アカウントレベルのアクセス権は継承されます |
| **Code scan permissions** | コードスキャンと検出結果の閲覧、利用、または管理 (コードスキャンが有効な場合) |
ユーザーは、特定の権限セットを持つ独自のカスタムロールを作成することも、以下の 3 つのデフォルト組織ロールのいずれかを利用することもできます。
* **Admin**: 組織内のすべての管理機能へのアクセス
* **Member**: Devin を利用し、ほとんどの日常的な組織リソース (Knowledge、プレイブック、シークレット、スナップショットなど) を管理できますが、組織への所属、組織設定、その他の管理設定は管理できません
* **DeepWiki Only**: DeepWiki および Ask Devin 機能のみへの限定的なアクセス
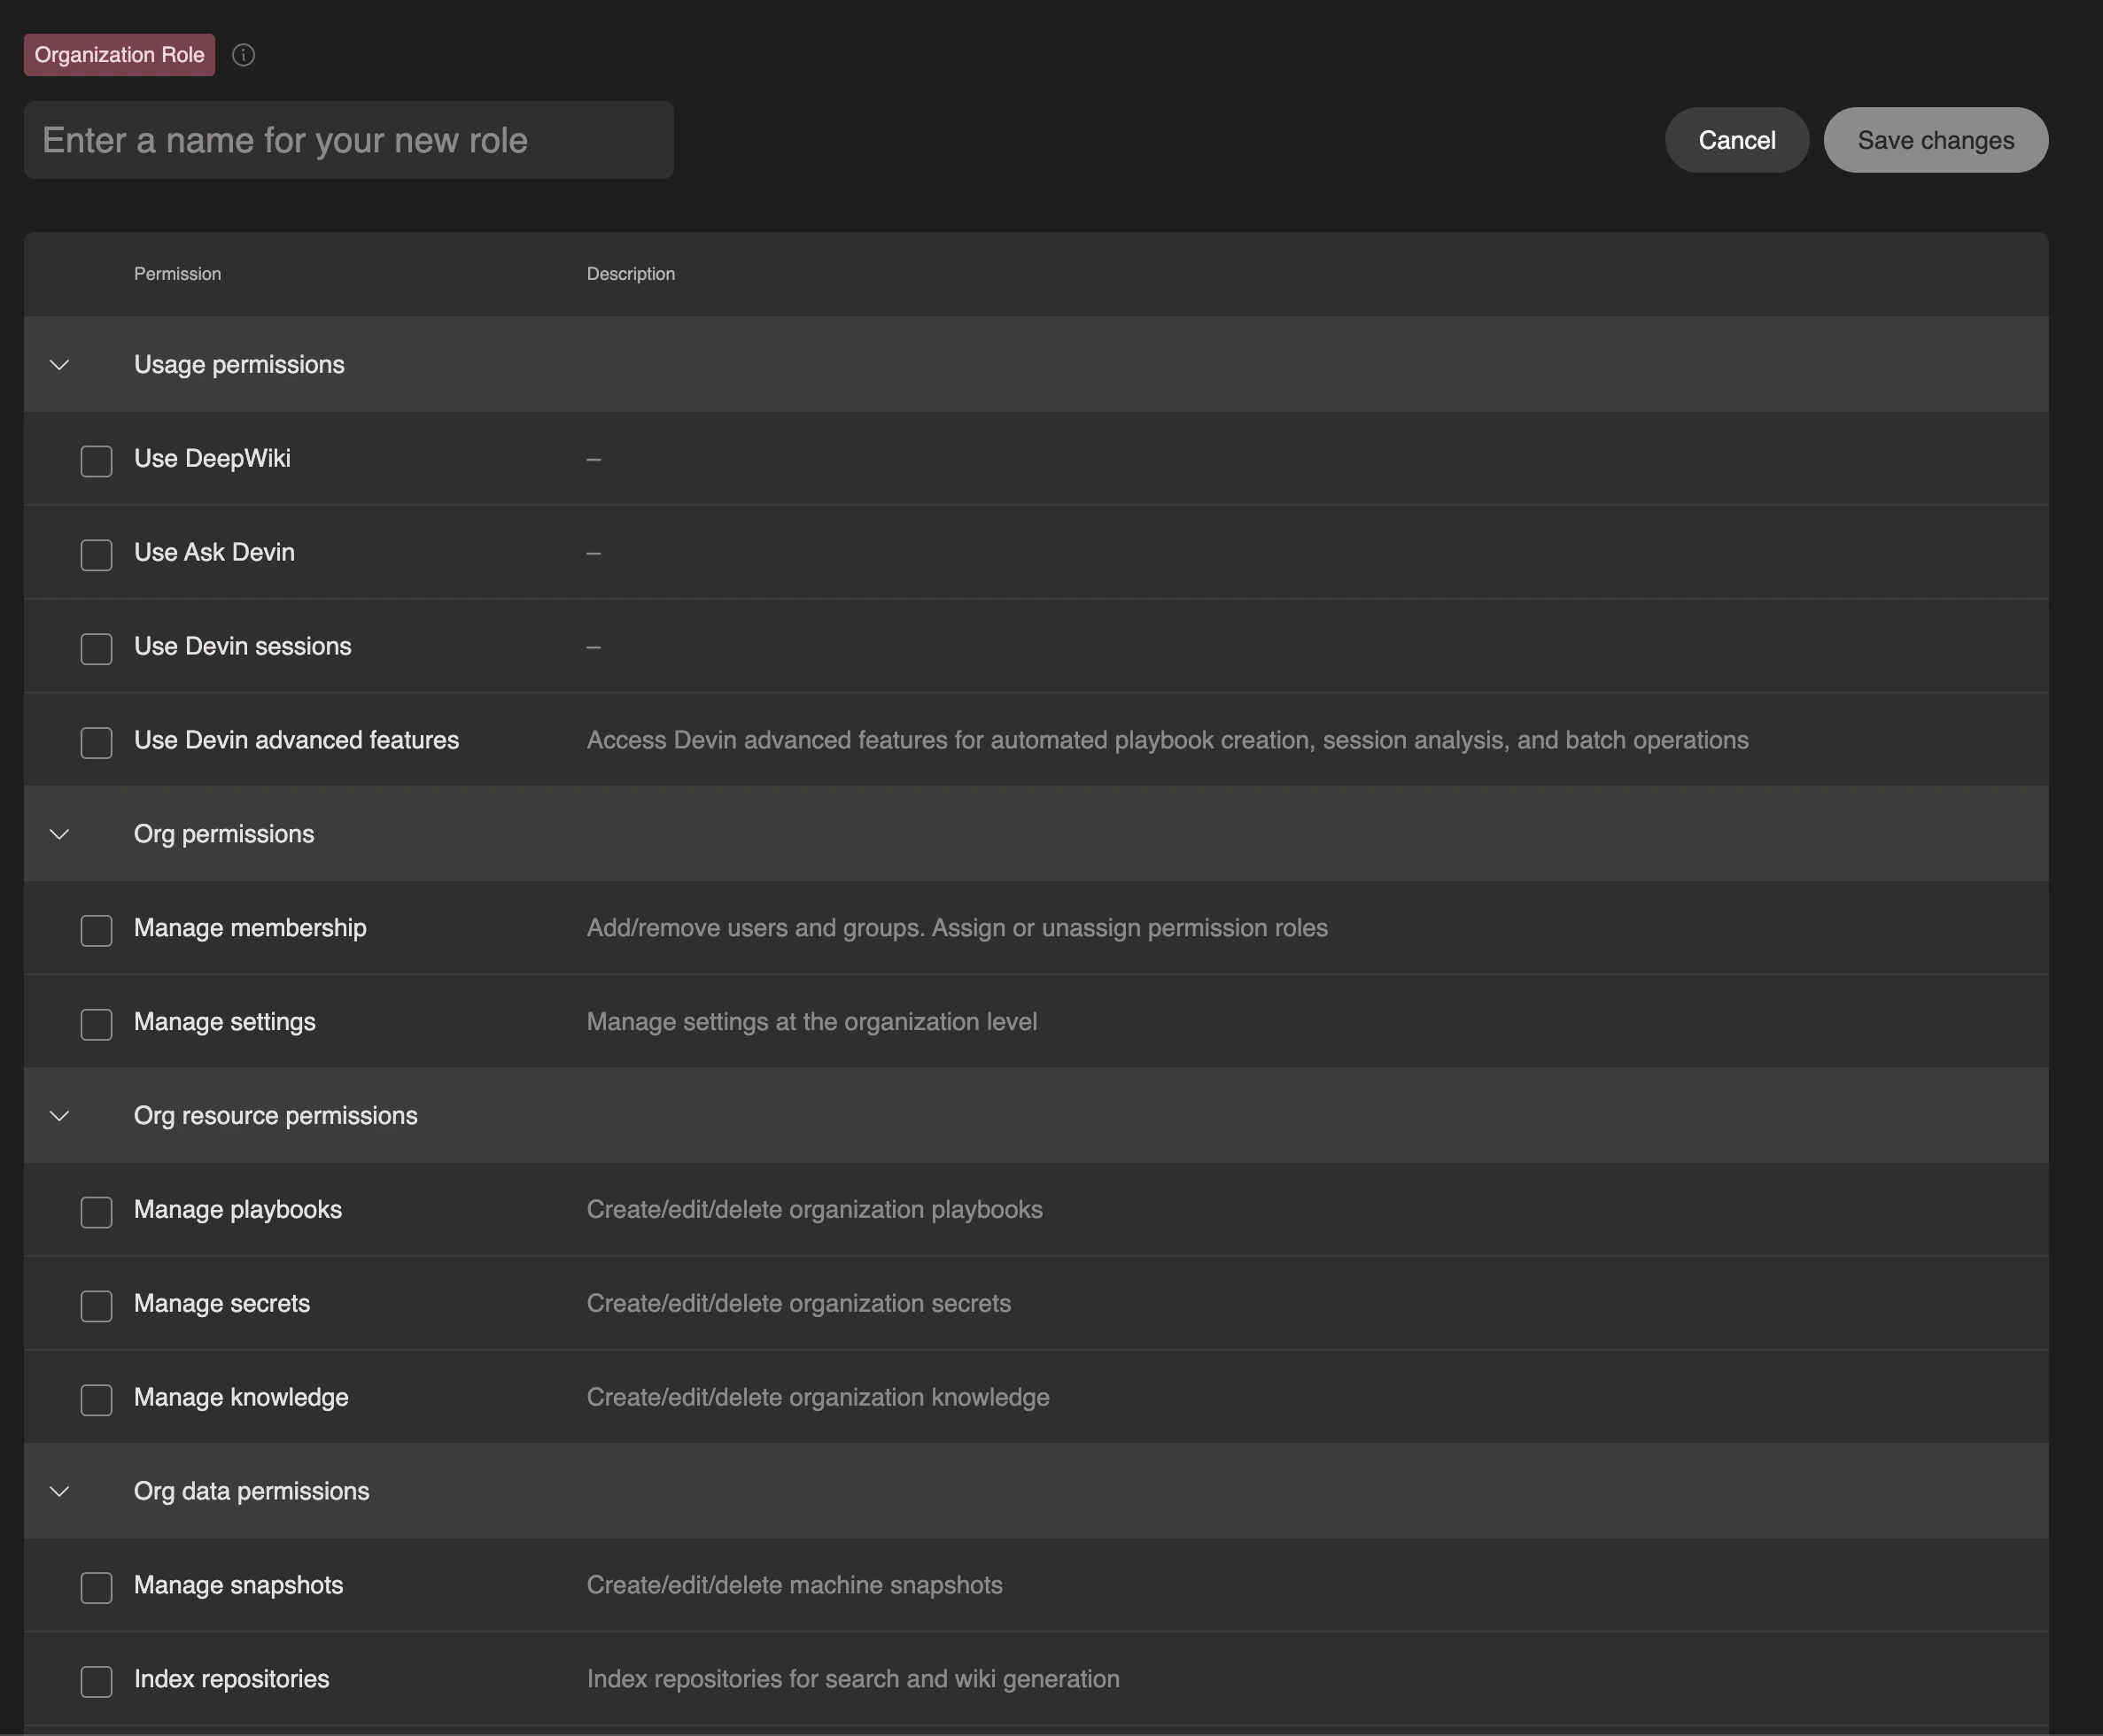
### アカウントレベルのロール (Enterprise ロール)
アカウントレベルのロール (Enterprise レベルのロールとも呼ばれます) は、Enterprise 全体に対して付与され、その Enterprise 内のすべての組織に適用されます。アカウントレベルのロールを持つユーザーは、所属するすべての組織で、対応する組織レベルの権限を自動的に継承します。
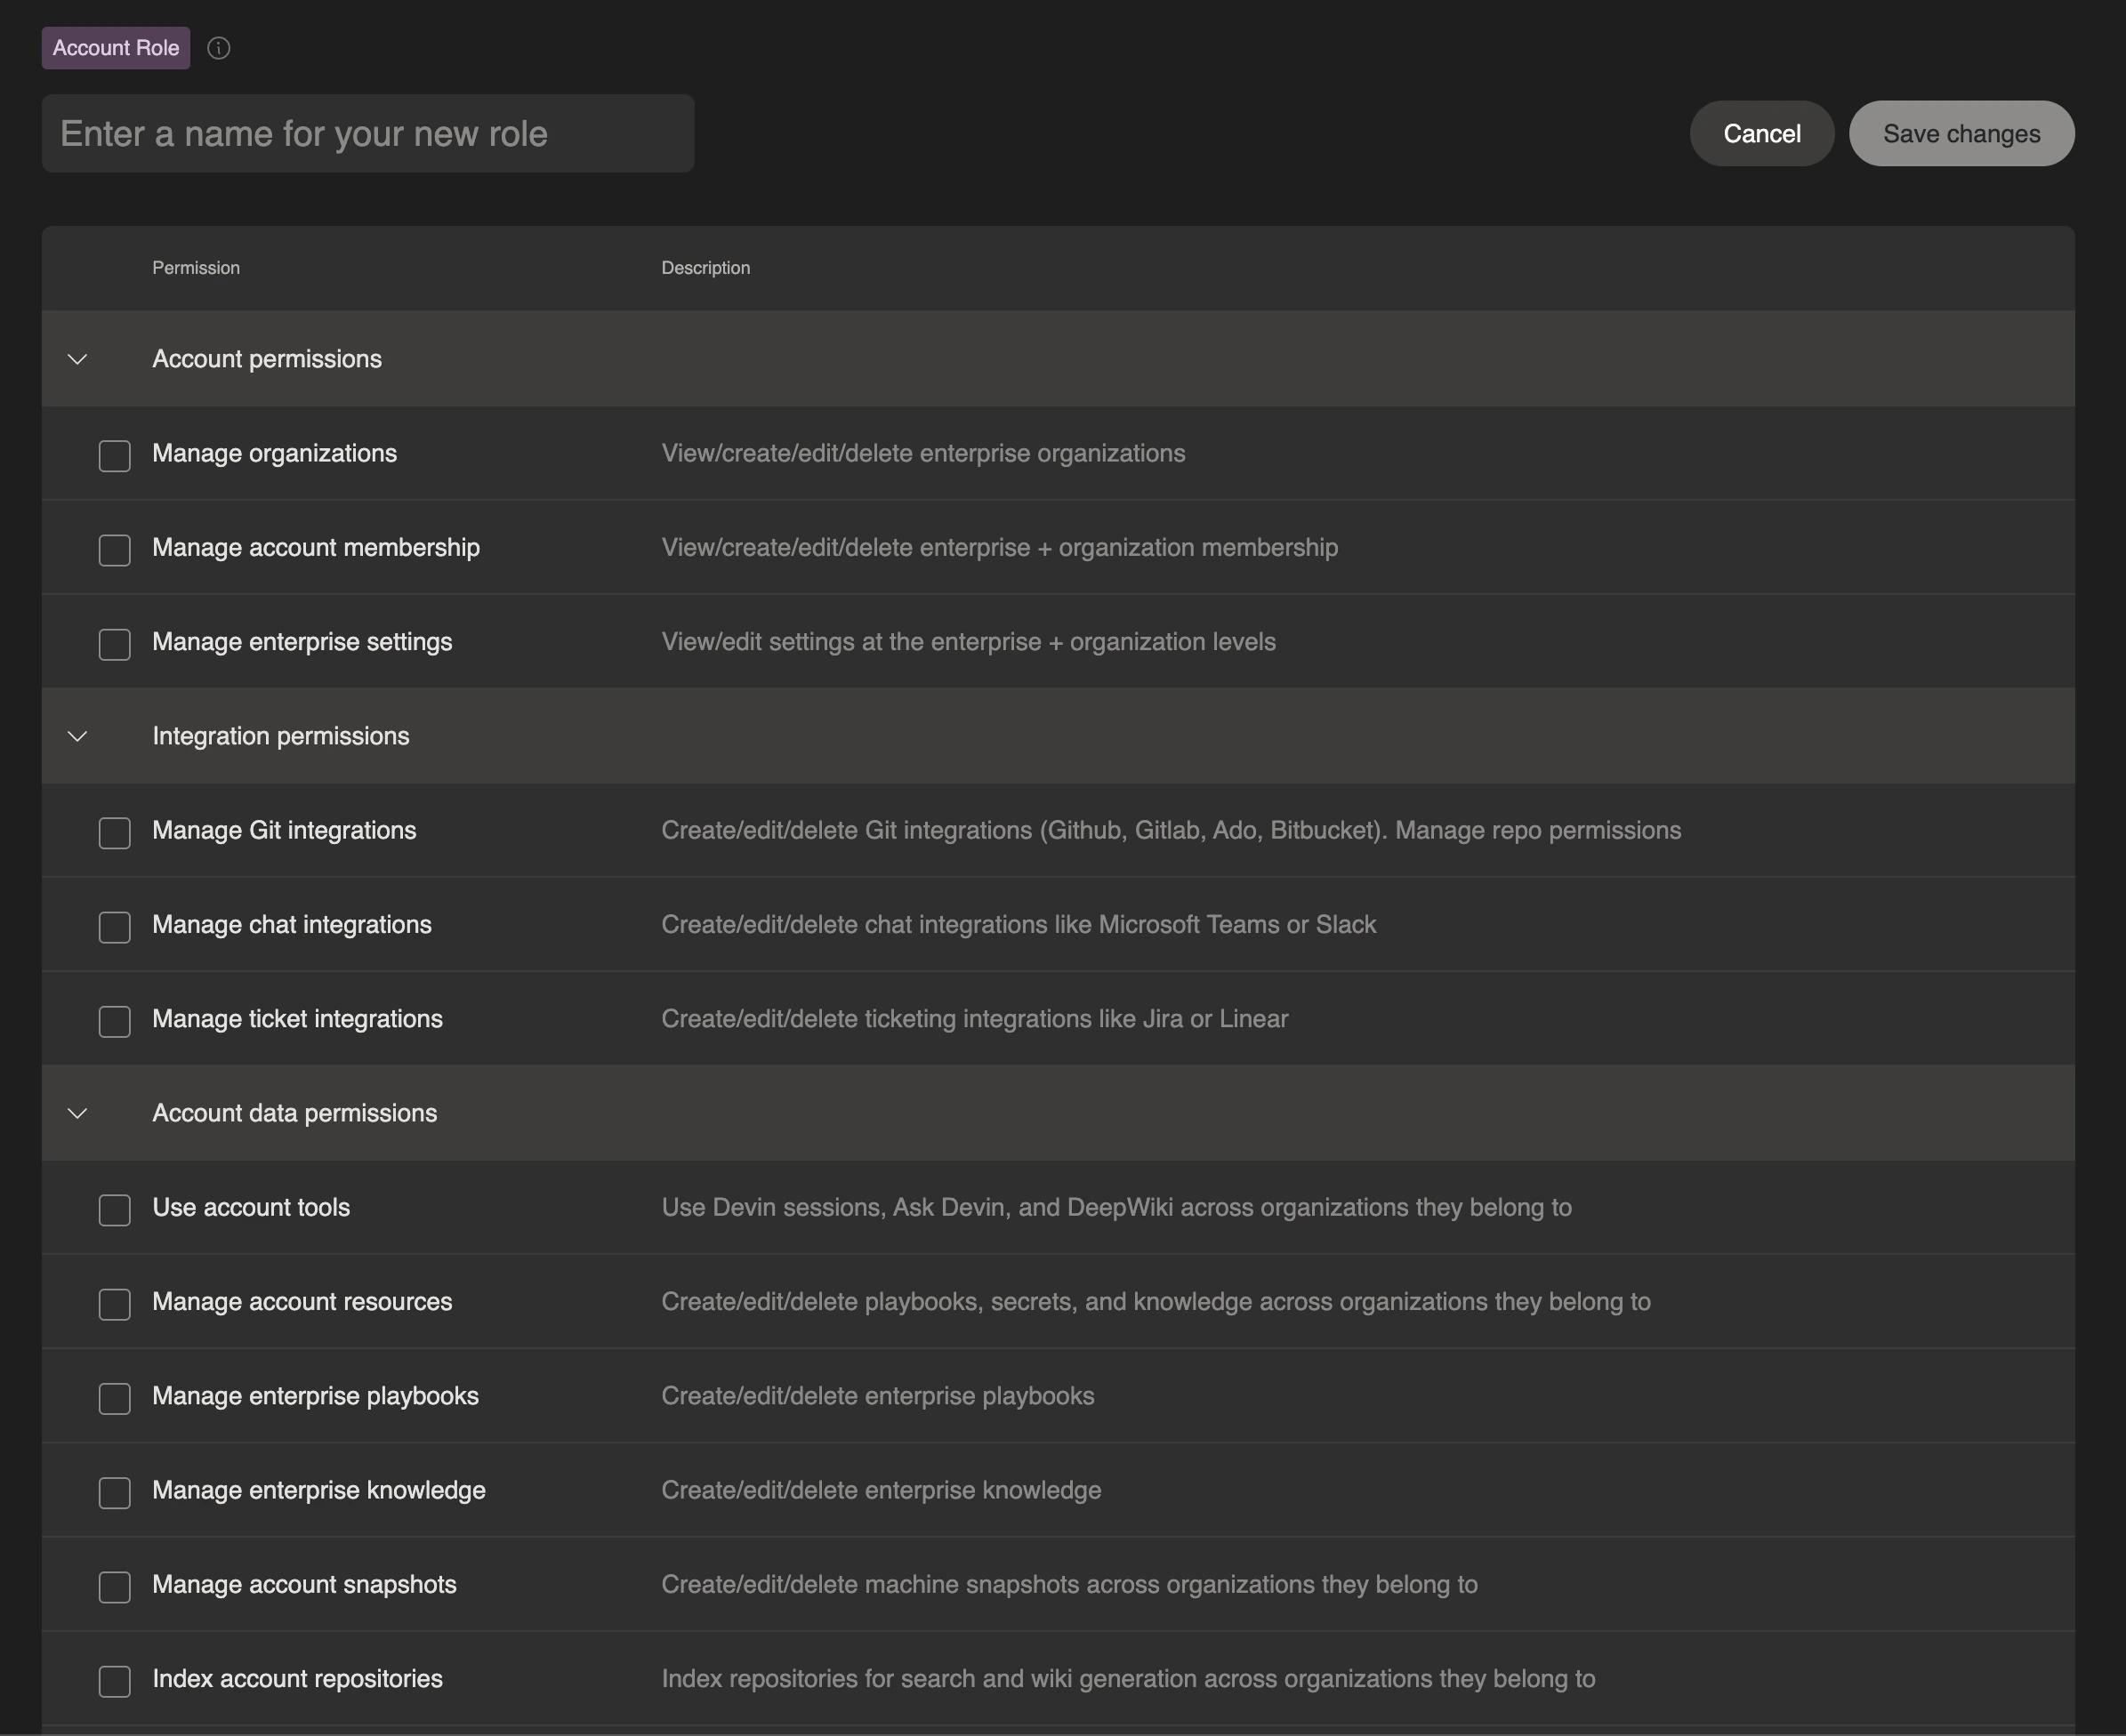
アカウントレベルのロールには、次を含む権限を設定できます。
| Permission | Description |
| - | - |
| **View Organizations** | Enterprise 配下の組織を閲覧する (読み取り専用) |
| **Manage Organizations** | Enterprise 配下の組織を閲覧/作成/編集/削除する |
| **Access All Organizations** | 直接のメンバーシップがなくても、Enterprise 内のすべての組織にアクセスする |
| **View Account Membership** | Enterprise および組織への所属を閲覧する (読み取り専用) |
| **Manage Account Membership** | Enterprise および組織への所属を閲覧/作成/編集/削除する。カスタムロールを作成/編集/削除する |
| **View Audit Logs** | Enterprise の監査ログを閲覧する (読み取り専用) |
| **Manage Enterprise Settings** | Enterprise および組織レベルの設定を閲覧/編集する |
| **Manage IP Whitelist** | Enterprise レベルの IP アクセスリストを閲覧/編集する |
| **View Git Integrations** | Git 統合を閲覧する (読み取り専用) |
| **Manage Git Integrations** | Git 統合 (GitHub、GitLab、ADO、Bitbucket) を作成/編集/削除する |
| **View Repository Permissions** | リポジトリの権限を閲覧する (読み取り専用)。Git 統合の閲覧権限を含む |
| **Manage Repository Permissions** | 組織のリポジトリ権限を作成/編集/削除する。Git 統合の閲覧権限を含む |
| **Manage Chat Integrations** | Microsoft Teams や Slack などのチャット統合を作成/編集/削除する |
| **Manage Ticket Integrations** | Jira や Linear などのチケッティング統合を作成/編集/削除する |
| **Use Account Tools** | 所属する組織全体で Devin セッション、Ask Devin、DeepWiki を利用する |
| **Manage Account Resources** | 所属する組織全体でプレイブック、シークレット、Knowledge、自動化を作成/編集/削除する |
| **Manage Enterprise Playbooks** | Enterprise のプレイブックを作成/編集/削除する |
| **Manage Enterprise Knowledge** | Enterprise の Knowledge を作成/編集/削除する |
| **Manage Enterprise Blueprints** | Enterprise 全体でブループリントとスナップショットを作成/編集/削除する |
| **Index Account Repositories** | Enterprise 全体で Ask Devin と DeepWiki による生成のためにリポジトリをインデックスする |
| **Manage Sessions** | 任意の組織で他のユーザーの Devin セッションを編集する |
| **View Sessions** | 任意の組織で他のユーザーの Devin セッションを閲覧する |
| **Impersonate Account Sessions** | Enterprise 内の他のユーザーに代わって Devin セッションを作成する (サービスユーザーのみ) |
| **View Enterprise Infra Details** | Enterprise のインフラストラクチャの詳細を閲覧する |
| **Manage Account API Keys** | 自身の[パーソナルアクセストークン](/ja/api-reference/personal-access-tokens)とレガシー APIキー を作成、ローテーション、失効し、Enterprise 全体のインベントリで全ユーザーの PAT を閲覧または失効する |
| **Manage Account Service Users** | Enterprise レベルでサービスユーザーの APIキー を管理する |
| **Manage Account MCP Servers** | 所属する組織全体で MCPサーバーを作成/編集/削除する |
| **View Account Metrics** | Enterprise のメトリクスを閲覧する |
| **View Account Consumption** | Enterprise の消費量を閲覧する (読み取り専用) |
| **Use Local Analytics API** | API 経由で Enterprise のローカル (Devin Desktop / CLI) analytics にアクセスする |
| **View Personal Analytics** | [My analytics](/ja/enterprise/security-access/personal-analytics) ページで、Enterprise 全体における自身の ACU消費量 と 使用量 analytics を閲覧する。`expose-personal-analytics` feature flag が必要 |
| **Manage Billing** | Enterprise の消費量を閲覧/編集する |
| **Use Devin Review (manual)** | [Devin Review](/ja/work-with-devin/devin-review) にアクセスし、任意の PR に対して手動でレビューをトリガーする。ベースティア — Review タブを閲覧するために必要 |
| **Use Devin Review (on PR creation)** | manual のすべてに加えて、PR が作成されたとき、またはレビュー準備完了としてマークされたときにレビューを自動的にトリガーする |
| **Use Devin Review** | すべての push に対して完全な auto-review を実行する — PR の作成時、新しいコミットの追加時、ドラフトがレビュー準備完了としてマークされたときにレビューがトリガーされる。デフォルトですべてのメンバーと管理者に付与される |
| **Manage Devin Review** | [Settings > Review](https://app.devin.ai/settings/review) で auto-review の設定、投稿オプション、レビュールール、その他の管理者向け設定を管理する。上記の使用ティアとは独立しており、これ自体では Review へのアクセス権は付与されない |
ユーザーは、特定の権限セットを持つ独自のカスタムロールを作成することも、2 つのデフォルトのアカウントロールのいずれかを使用することもできます。
* **Admin**: Enterprise 全体に対する完全な管理アクセス権
* **Member**: Enterprise 内のすべての組織に対する標準的なユーザーアクセス権
## SSO IdP グループに基づいてロールを自動割り当てする
Identity Provider (IdP) のグループへの所属に基づいて、ユーザーにロールを自動的に割り当てることができます。これにより、ユーザーが認証した際に正しい権限が自動的に付与され、ユーザーアクセス管理を効率化できます。
1. **Enterprise Settings > Members** に移動します
2. IdP のグループマッピングを設定し、グループ名を特定のロールに関連付けます
3. ユーザーが SSO を通じて認証すると、そのユーザーには IdP グループに割り当てられたロールが自動的に付与されます
SSO プロバイダーは、SSO アサーション内で `groups` 配列を送信する必要があります。詳細なセットアップ手順については、[IdP Group Integration](/ja/enterprise/security-access/idp-groups) を参照してください。
## ベストプラクティス
* **最小特権の原則**: ユーザーには、そのロールに必要な最小限の権限のみを付与する
* **IdP グループを活用する**: ロール割り当てを大規模に運用しやすくするため、IdP グループ連携を活用する
* **定期的な監査**: ロール割り当てと権限を定期的に見直し、適切な状態が保たれていることを確認する
* **わかりやすい命名**: カスタムロールには、その目的が一目でわかるよう、明確で説明的な名前を付ける
* **ドキュメント化**: カスタムロールとその想定ユースケースについて、社内ドキュメントを整備・維持する
### 一般的な問題
ユーザーが期待どおりの権限を付与されていない場合は、次の点を確認してください。
* ユーザーが、その特定の組織に対して正しいロールに割り当てられていることを確認する
* ロールに必要な権限が設定されていることを確認する
ロールの設定について追加のサポートが必要な場合は、Devin Enterprise の管理者に連絡するか、[support](mailto:support@cognition.ai) までお問い合わせください。
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.