> ## Documentation Index
> Fetch the complete documentation index at: https://docs.devin.ai/llms.txt
> Use this file to discover all available pages before exploring further.
# Ruoli personalizzati & RBAC
> Configura un controllo degli accessi granulare con ruoli personalizzati e controllo degli accessi basato sui ruoli (RBAC) in Devin Enterprise.
## Panoramica
I ruoli personalizzati e l'RBAC consentono di definire con precisione l'accesso all'applicazione Devin. Gli amministratori Enterprise possono creare ruoli personalizzati con autorizzazioni specifiche e assegnarli a utenti o gruppi IdP, garantendo un controllo granulare sulle azioni che gli utenti possono eseguire all'interno del deployment di Devin Enterprise.
Devin Enterprise implementa un sistema di ruoli a due livelli, con ambiti e funzionalità distinti: ruoli a livello di organizzazione e ruoli a livello di account.
## Creazione e assegnazione di ruoli personalizzati
Solo gli amministratori Enterprise o gli utenti con il permesso **Manage Account Membership** possono configurare ruoli personalizzati. Accedi alle impostazioni Enterprise e seleziona la scheda "Roles" per gestire sia i ruoli a livello di organizzazione sia quelli a livello di account.
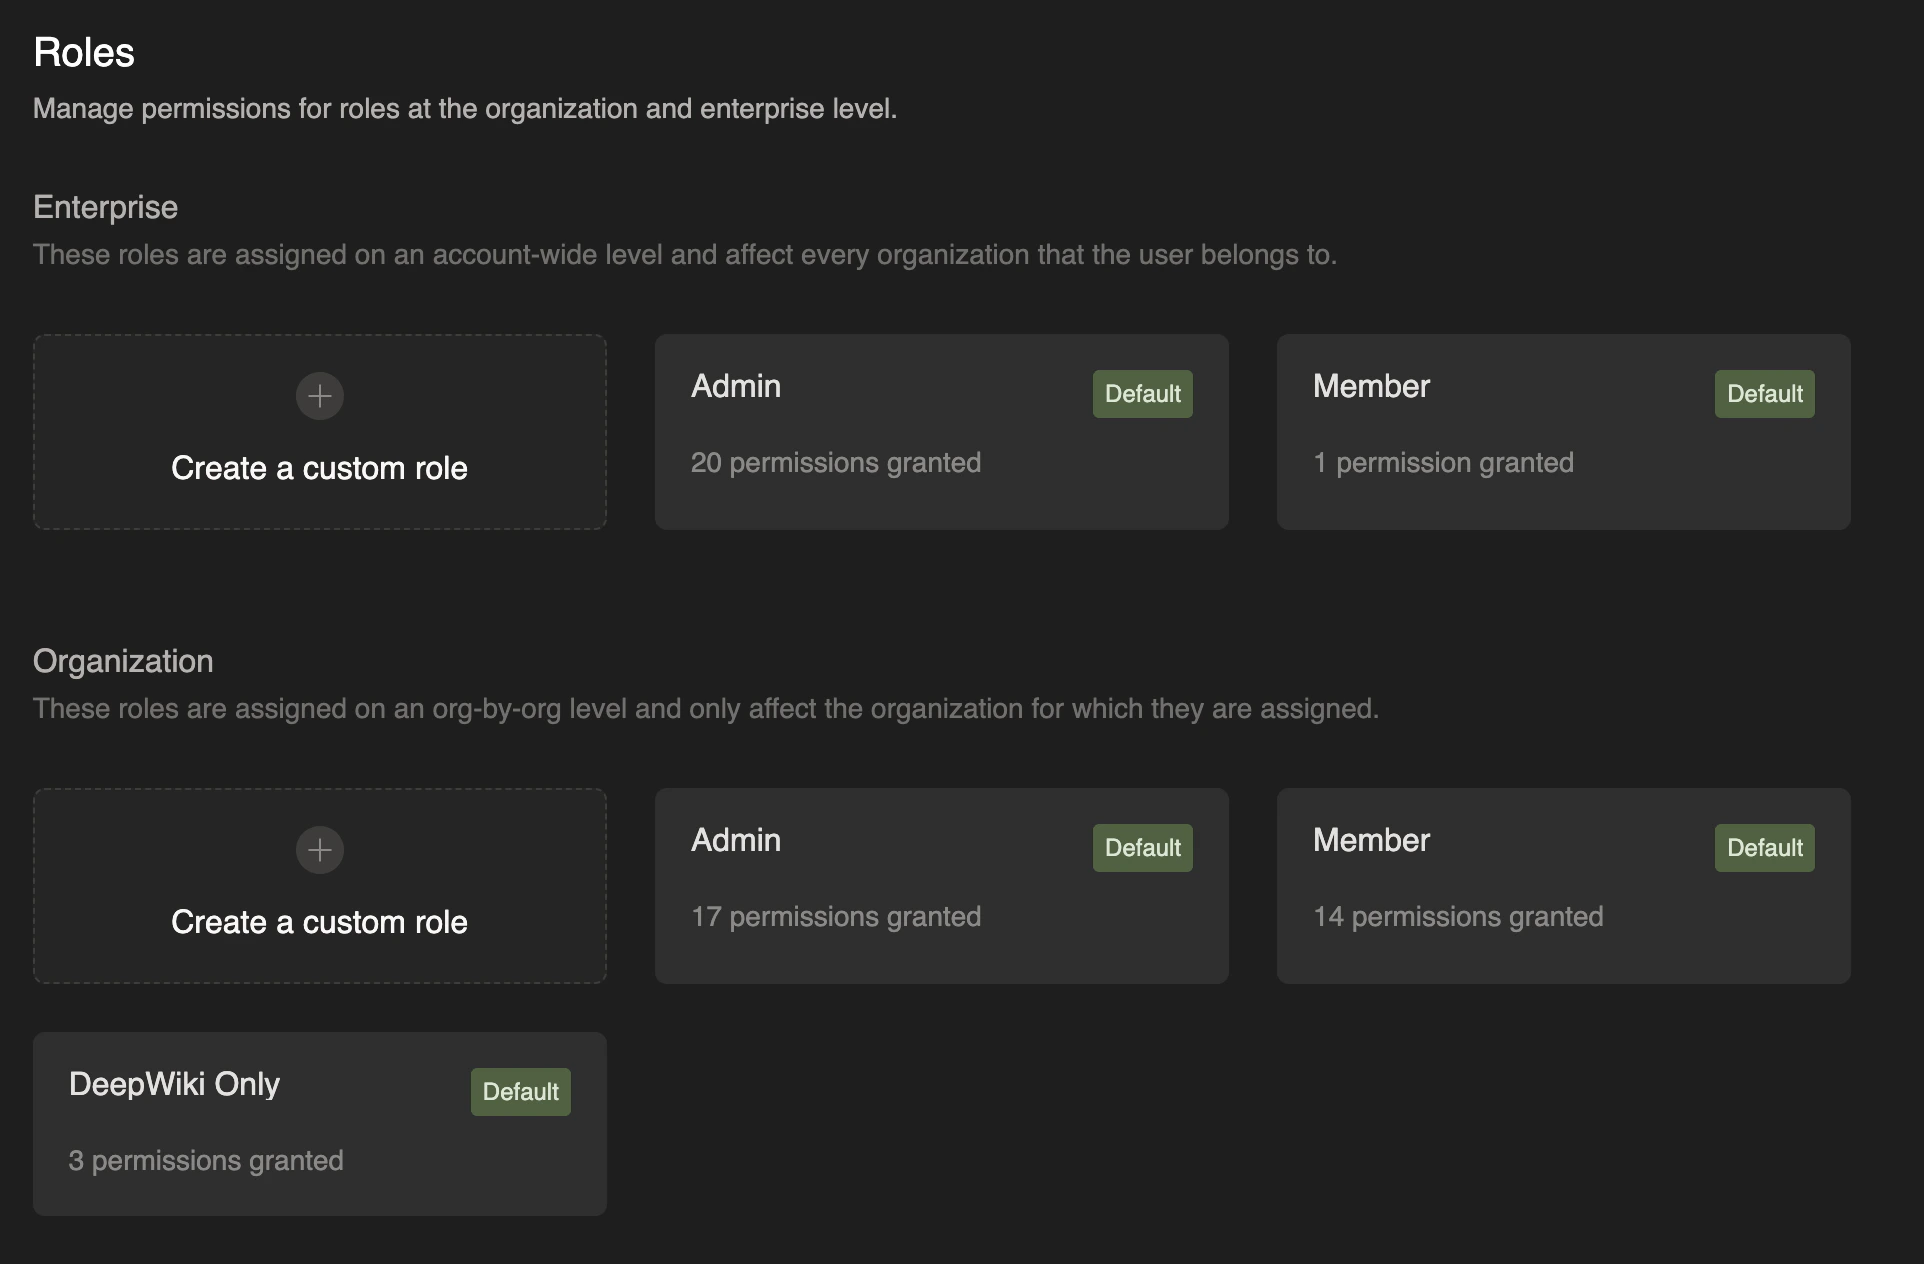 Per creare un ruolo personalizzato:
1. Vai su Enterprise Settings > Roles
2. Fai clic su "Create a custom role" per il livello Organization o Enterprise
3. Fornisci un nome di ruolo descrittivo
4. Seleziona i permessi specifici che vuoi concedere
5. Salva il ruolo
Una volta creati, i ruoli personalizzati possono essere assegnati a singoli utenti o a gruppi IdP tramite l'interfaccia di gestione dei membri:
* Gli amministratori Enterprise o gli utenti con il permesso **Manage Account Membership** possono andare alla pagina "Enterprise members" nelle impostazioni Enterprise e assegnare ruoli a livello di account
* Tieni presente che questo è lo stesso insieme di utenti che può creare, modificare ed eliminare ruoli personalizzati
* Gli amministratori dell'organizzazione o gli utenti con il permesso **Manage Organization Membership** possono andare alla pagina "Organization members" e assegnare ruoli a livello di organizzazione
* Tieni presente che questi utenti possono **assegnare** ruoli personalizzati a livello di organizzazione, ma per creare, modificare o eliminare ruoli personalizzati sono necessari i permessi **Manage Account Membership** (a livello di Enterprise)
Al momento non supportiamo più ruoli per singolo utente, ma questa funzionalità è nella nostra roadmap e prevediamo di supportarla a breve. Attualmente a ogni utente può essere assegnato solo un ruolo per organizzazione e un ruolo a livello di account.
### Ruoli a livello di organizzazione
I ruoli a livello di organizzazione vengono assegnati per singola organizzazione e non si applicano al di fuori dell'organizzazione a cui sono assegnati. Questi ruoli controllano l'accesso alle risorse e alle azioni all'interno di una specifica organizzazione.
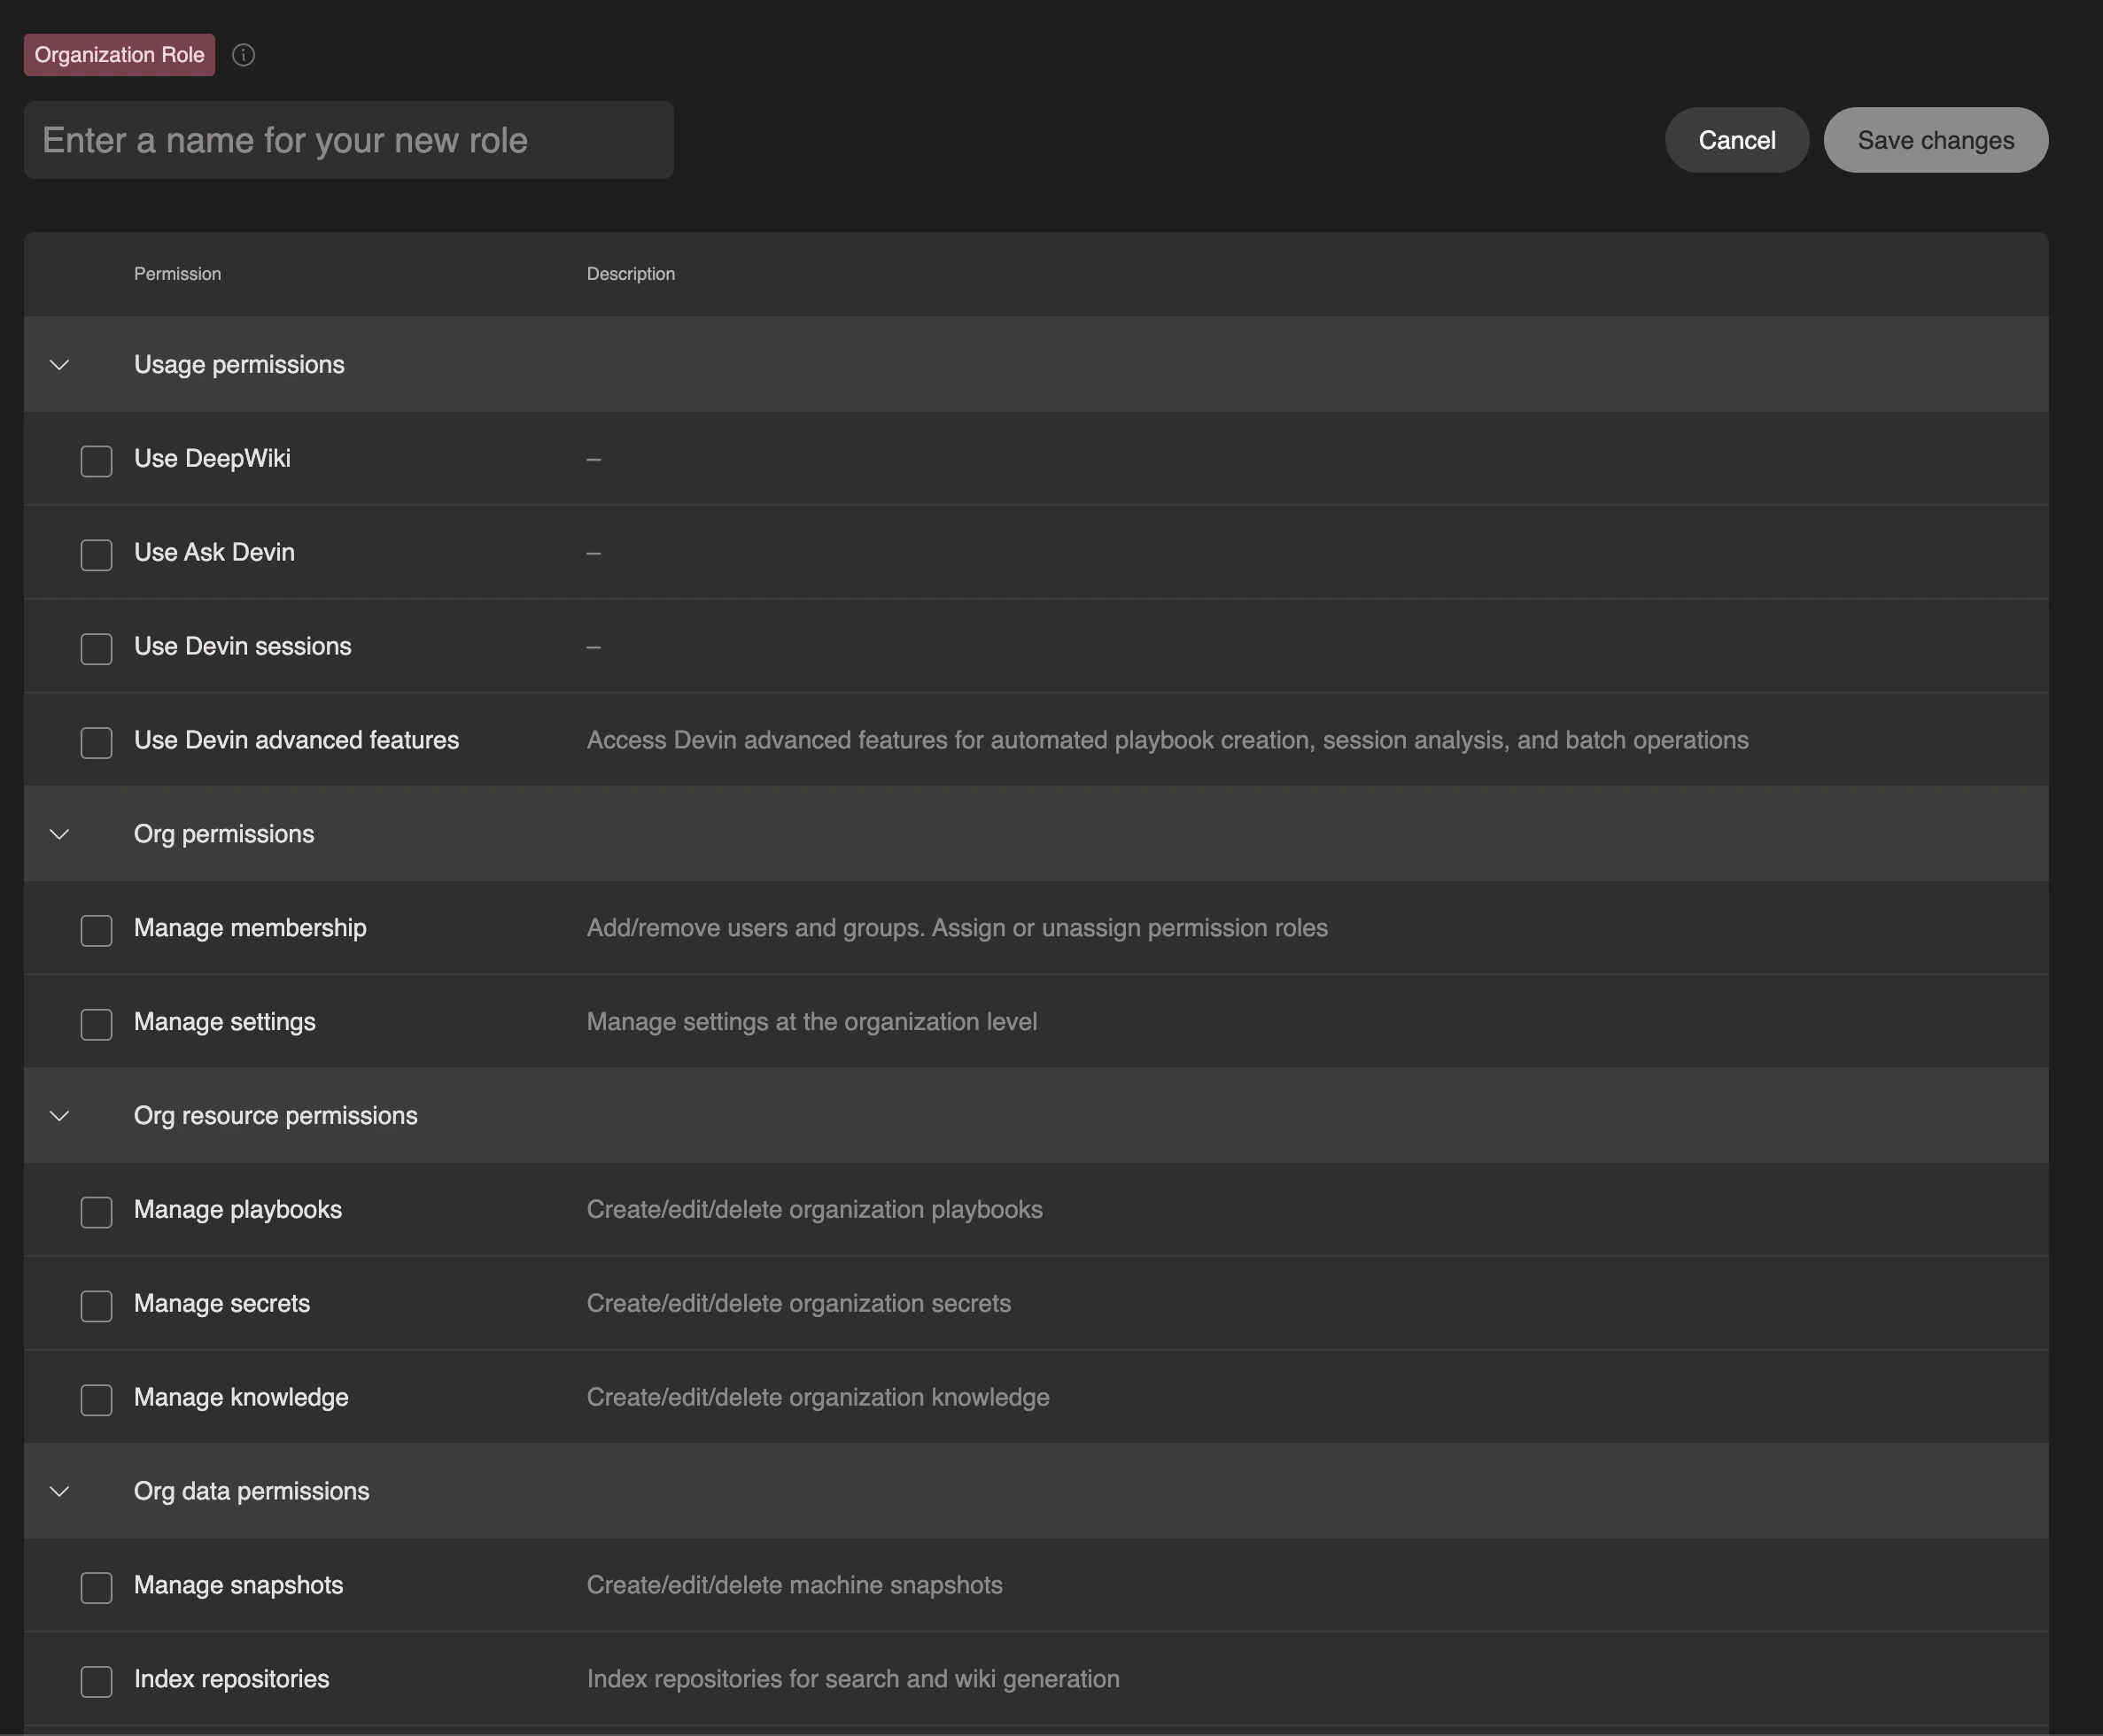
I ruoli a livello di organizzazione possono essere configurati con le seguenti autorizzazioni:
Le autorizzazioni evolvono con il rilascio di nuove funzionalità. L'editor dei ruoli in Enterprise Settings > Roles mostra sempre l'elenco completo e aggiornato.
| Autorizzazione | Descrizione |
| - | - |
| **Usare DeepWiki** | Accesso alle funzionalità di DeepWiki |
| **Usare Ask Devin** | Accesso alla funzionalità Ask Devin |
| **Usare le sessioni Devin** | Accesso alla creazione e all'uso di sessioni Devin |
| **Usare le funzionalità Expert di Devin** | Accesso alle funzionalità Expert di Devin per sessioni estese con MCP |
| **Visualizzare l'appartenenza** | Visualizzare l'appartenenza all'organizzazione (sola lettura) |
| **Gestire l'appartenenza** | Aggiungere/rimuovere utenti e gruppi. Assegnare o rimuovere ruoli di autorizzazione |
| **Gestire le Settings** | Gestire le impostazioni a livello di organizzazione |
| **Gestire i Playbook** | Creare/modificare/eliminare playbook dell'organizzazione |
| **Gestire i Secrets** | Creare/modificare/eliminare secrets dell'organizzazione |
| **Gestire Knowledge** | Creare/modificare/eliminare knowledge dell'organizzazione |
| **Gestire le pianificazioni** | Creare/modificare/eliminare sessioni pianificate |
| **Visualizzare le automazioni** | Visualizzare le automazioni e la relativa cronologia delle esecuzioni (sola lettura) |
| **Gestire le automazioni** | Creare/modificare/eliminare automazioni, visualizzarne le esecuzioni e visualizzare o inviare messaggi alle sessioni che creano |
| **Eseguire automazioni personali** | Consentire alle automazioni dell'utente di eseguire sessioni a nome dell'utente anziché del servizio automazione |
| **Gestire i blueprint dell'org** | Creare/modificare/eliminare blueprint dell'org e snapshot |
| **Gestire i blueprint del repo** | Creare/modificare/eliminare blueprint del repository |
| **Indicizzare repository** | Indicizzare repository per Ask Devin e la generazione di DeepWiki |
| **Gestire le sessioni** | Modificare e visualizzare sessioni Devin di altri utenti dell'organizzazione |
| **Visualizzare le sessioni** | Visualizzare sessioni Devin di altri utenti dell'organizzazione |
| **Impersonare sessioni** | Creare sessioni Devin per conto di altri utenti dell'organizzazione (solo utenti di servizio) |
| **Gestire le chiavi API** | Creare, ruotare e revocare i propri [token di accesso personale](/it/api-reference/personal-access-tokens) e le chiavi API legacy |
| **Gestire utenti di servizio** | Creare/eliminare utenti di servizio |
| **Gestire server MCP** | Creare/modificare/eliminare server MCP |
| **Visualizzare le metriche** | Visualizzare le metriche dell'organizzazione |
| **Visualizzare il consumo** | Visualizzare il consumo dell'organizzazione |
| **Accesso a Devin Review** | Livelli di Review a livello di organizzazione: revisioni manuali, revisione alla creazione della PR o tutte le modalità di revisione; l'accesso a livello di account viene ereditato |
| **Autorizzazioni code scan** | Visualizzare, usare o gestire code scan e risultati (quando i code scan sono abilitati) |
Gli utenti possono creare ruoli personalizzati con un insieme specifico di autorizzazioni oppure utilizzare uno dei tre ruoli organizzativi predefiniti:
* **Admin**: Accesso amministrativo completo all'interno dell'organizzazione
* **Member**: Può usare Devin e gestire la maggior parte delle risorse quotidiane dell'organizzazione, come knowledge, playbook, secrets e snapshot, ma non l'appartenenza, le impostazioni dell'organizzazione o altre configurazioni amministrative
* **Solo DeepWiki**: Accesso limitato alle funzionalità di DeepWiki e Ask Devin
### Ruoli a livello di account (ruoli Enterprise)
I ruoli a livello di account (noti anche come ruoli a livello Enterprise) sono assegnati all'intera Enterprise e si applicano a ogni organizzazione al suo interno. Gli utenti con ruoli a livello di account ereditano automaticamente le corrispondenti autorizzazioni a livello di organizzazione in tutte le organizzazioni di cui sono membri.
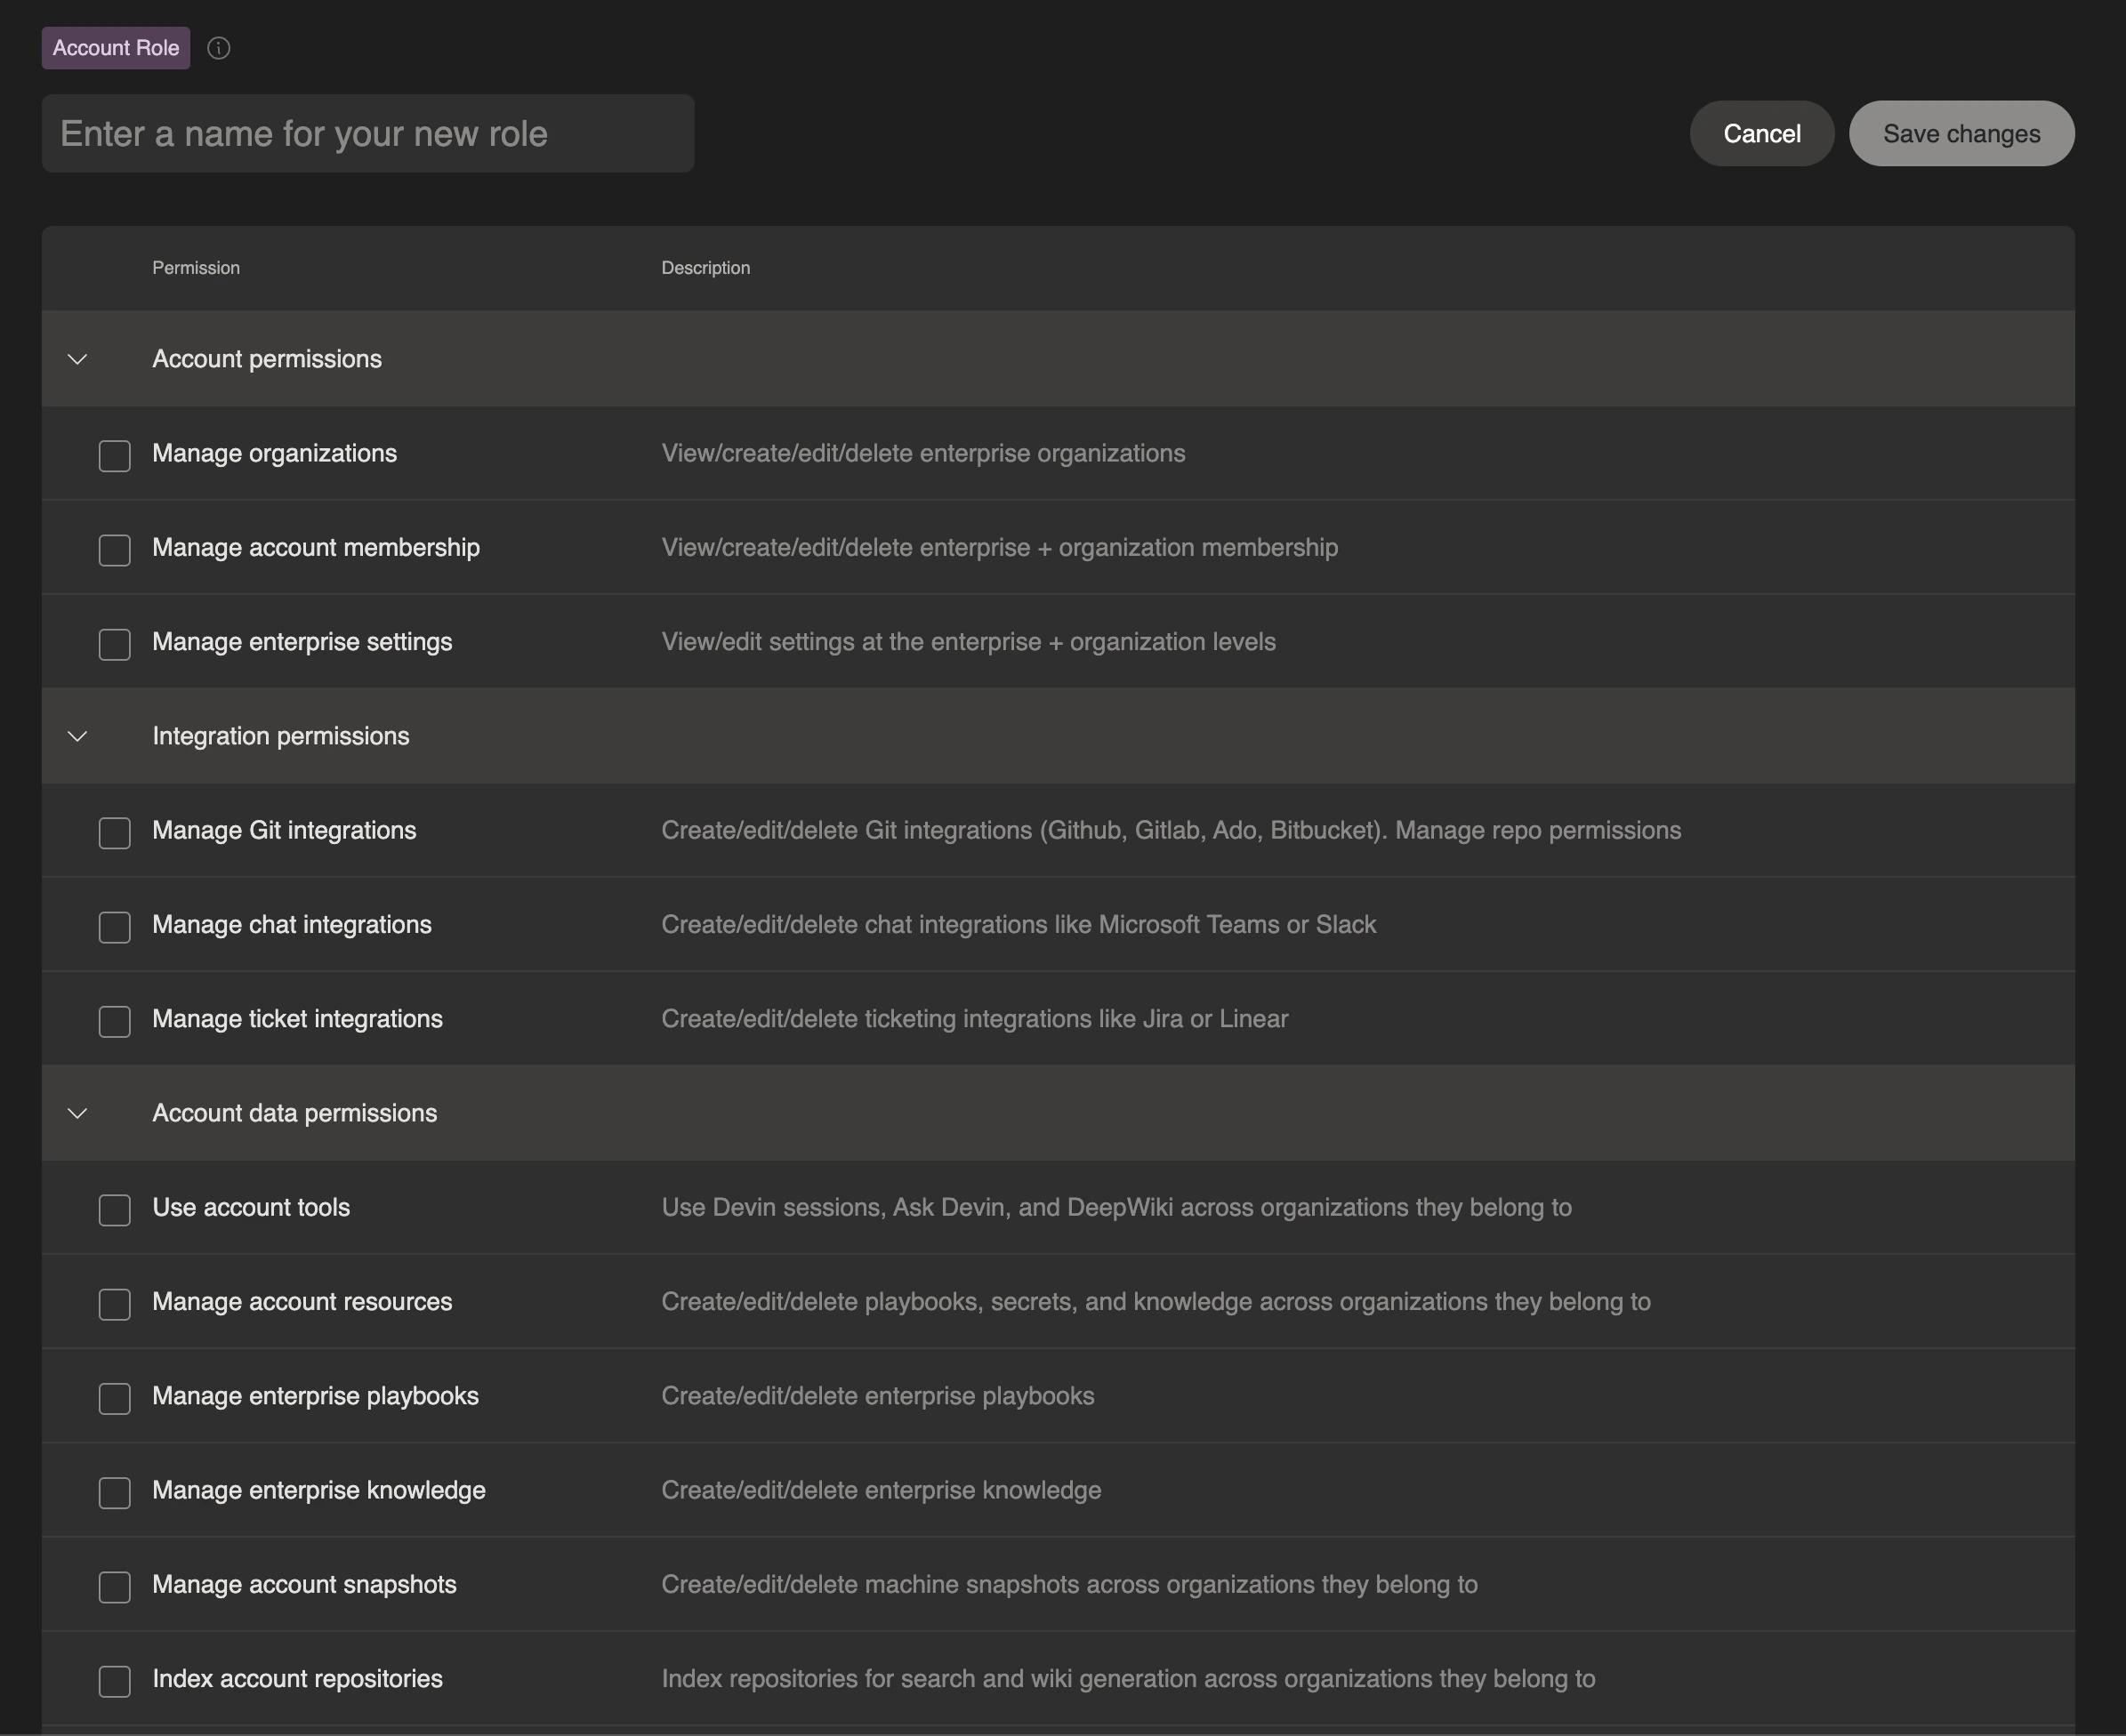
I ruoli a livello di account possono essere configurati con autorizzazioni che includono le seguenti:
| Autorizzazione | Descrizione |
| - | - |
| **View Organizations** | Visualizzare le organizzazioni dell'Enterprise (sola lettura) |
| **Manage Organizations** | Visualizzare/creare/modificare/eliminare le organizzazioni dell'Enterprise |
| **Access All Organizations** | Accedere a tutte le organizzazioni dell'Enterprise, anche senza appartenenza diretta |
| **View Account Membership** | Visualizzare le appartenenze a livello di Enterprise e di organizzazione (sola lettura) |
| **Manage Account Membership** | Visualizzare/creare/modificare/eliminare i membri a livello di Enterprise e di organizzazione. Creare/modificare/eliminare ruoli personalizzati |
| **View Audit Logs** | Visualizzare i log di audit dell'Enterprise (sola lettura) |
| **Manage Enterprise Settings** | Visualizzare/modificare le impostazioni a livello di Enterprise e di organizzazione |
| **Manage IP Whitelist** | Visualizzare/modificare l'elenco di accesso IP a livello Enterprise |
| **View Git Integrations** | Visualizzare le integrazioni Git (sola lettura) |
| **Manage Git Integrations** | Creare/modificare/eliminare integrazioni Git (GitHub, GitLab, ADO, Bitbucket) |
| **View Repository Permissions** | Visualizzare le autorizzazioni dei repository (sola lettura). Implica la visualizzazione delle integrazioni Git |
| **Manage Repository Permissions** | Creare/modificare/eliminare autorizzazioni dei repository per le organizzazioni. Implica la visualizzazione delle integrazioni Git |
| **Manage Chat Integrations** | Creare/modificare/eliminare integrazioni di chat come Microsoft Teams o Slack |
| **Manage Ticket Integrations** | Creare/modificare/eliminare integrazioni di ticketing come Jira o Linear |
| **Use Account Tools** | Usare le sessioni Devin, Ask Devin e DeepWiki nelle organizzazioni di cui si è membri |
| **Manage Account Resources** | Creare/modificare/eliminare playbook, secret, Knowledge e automazioni nelle organizzazioni di cui si è membri |
| **Manage Enterprise Playbooks** | Creare/modificare/eliminare playbook dell'Enterprise |
| **Manage Enterprise Knowledge** | Creare/modificare/eliminare Knowledge dell'Enterprise |
| **Manage Enterprise Blueprints** | Creare/modificare/eliminare blueprint e snapshot in tutta l'Enterprise |
| **Index Account Repositories** | Indicizzare i repository per la generazione di Ask Devin e DeepWiki in tutta l'Enterprise |
| **Gestire le sessioni** | Modificare le sessioni Devin di altri utenti in qualsiasi organizzazione |
| **Visualizzare le sessioni** | Visualizzare le sessioni Devin di altri utenti in qualsiasi organizzazione |
| **Impersonate Account Sessions** | Creare sessioni Devin per conto di altri utenti dell'Enterprise (solo utenti di servizio) |
| **View Enterprise Infra Details** | Visualizzare i dettagli dell'infrastruttura dell'Enterprise |
| **Manage Account chiavi API** | Creare, ruotare e revocare i propri [token di accesso personali](/it/api-reference/personal-access-tokens) e le chiavi API legacy, nonché visualizzare o revocare i PAT di ogni utente nell'inventario a livello Enterprise |
| **Manage Account Service Users** | Gestire le chiavi API per gli utenti di servizio a livello Enterprise |
| **Manage Account MCP Servers** | Creare/modificare/eliminare server MCP nelle organizzazioni di cui si è membri |
| **View Account Metrics** | Visualizzare le metriche dell'Enterprise |
| **View Account Consumption** | Visualizzare il consumo dell'Enterprise (sola lettura) |
| **Use Local Analytics API** | Accedere tramite l'API alle analisi locali (Devin Desktop / CLI) dell'Enterprise |
| **View Personal Analytics** | Visualizzare il proprio consumo di ACU e le analisi di utilizzo in tutta l'Enterprise dalla pagina [My analytics](/it/enterprise/security-access/personal-analytics). Richiede il feature flag `expose-personal-analytics` |
| **Manage Billing** | Visualizzare/modificare il consumo per l'Enterprise |
| **Use Devin Review (manual)** | Accedere a [Devin Review](/it/work-with-devin/devin-review) e avviare manualmente una revisione su qualsiasi PR. Livello base — richiesto per visualizzare la scheda Review |
| **Use Devin Review (on PR creation)** | Tutto ciò che è incluso in manual, più l'avvio automatico delle revisioni quando viene creata una PR o contrassegnata come pronta per la revisione |
| **Use Devin Review** | Revisione automatica completa a ogni push — le revisioni si attivano alla creazione della PR, con nuovi commit e quando una bozza viene contrassegnata come pronta per la revisione. Concesso per impostazione predefinita a tutti i membri e admin |
| **Manage Devin Review** | Gestire le impostazioni della revisione automatica, le opzioni di pubblicazione, le regole di revisione e altre configurazioni amministrative in [Settings > Review](https://app.devin.ai/settings/review). Indipendente dai livelli di utilizzo sopra indicati — non concede da solo l'accesso a Review |
Gli utenti possono creare i propri ruoli personalizzati con un set specifico di autorizzazioni oppure usare uno dei due ruoli predefiniti a livello di account:
* **Admin**: accesso amministrativo completo in tutta l'Enterprise
* **Member**: accesso utente standard in tutte le organizzazioni dell'Enterprise
## Assegna automaticamente un ruolo in base al gruppo IdP SSO
Puoi assegnare automaticamente dei ruoli agli utenti in base all'appartenenza al gruppo del loro Identity Provider (IdP). Questo semplifica la gestione degli accessi garantendo che gli utenti ereditino le autorizzazioni corrette al momento dell'autenticazione.
1. Vai a **Enterprise Settings > Members**
2. Configura i mapping dei gruppi IdP per associare i nomi dei gruppi a ruoli specifici
3. Quando gli utenti si autenticano tramite SSO (Single Sign-On), ricevono automaticamente il ruolo assegnato al loro gruppo IdP
Il tuo provider SSO deve inviare l'array `groups` nell'asserzione SSO. Per istruzioni di configurazione dettagliate, consulta [IdP Group Integration](/it/enterprise/security-access/idp-groups).
## Best Practices
* **Principle of Least Privilege**: Concedi agli utenti solo i permessi strettamente necessari al loro ruolo
* **Use IdP Groups**: Sfrutta l'integrazione con i gruppi dell'IdP per semplificare la gestione delle assegnazioni di ruolo su larga scala
* **Regular Audits**: Riesamina periodicamente le assegnazioni di ruolo e i permessi per verificare che siano ancora appropriati
* **Descriptive Naming**: Usa nomi chiari e descrittivi per i ruoli personalizzati, in modo che il loro scopo sia evidente
* **Documentation**: Mantieni una documentazione interna dei tuoi ruoli personalizzati e dei relativi casi d’uso previsti
### Problemi comuni
Se un utente non riceve i permessi previsti,
* Verifica che l'utente sia assegnato al ruolo corretto per quella specifica organizzazione
* Assicurati che il ruolo disponga delle autorizzazioni necessarie
Per ulteriore assistenza sulla configurazione dei ruoli, contatta l'amministratore di Devin Enterprise della tua organizzazione oppure scrivi al [supporto](mailto:support@cognition.ai).
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.