> ## Documentation Index
> Fetch the complete documentation index at: https://docs.devin.ai/llms.txt
> Use this file to discover all available pages before exploring further.
# Benutzerdefinierte Rollen & RBAC
> Konfigurieren Sie eine fein abgestufte Zugriffskontrolle mit benutzerdefinierten Rollen und rollenbasierter Zugriffskontrolle (RBAC) in Devin Enterprise.
## Übersicht
Benutzerdefinierte Rollen und RBAC ermöglichen es Ihnen, den Zugriff auf die Devin-Anwendung präzise zu steuern. Enterprise-Administratorinnen und -Administratoren können benutzerdefinierte Rollen mit spezifischen Berechtigungen erstellen und sie Benutzern oder IdP-Gruppen zuweisen, um eine feingranulare Kontrolle darüber zu erhalten, welche Aktionen Benutzer innerhalb Ihrer Devin-Enterprise-Bereitstellung ausführen können.
Devin Enterprise implementiert ein zweistufiges Rollensystem mit unterschiedlichen Geltungsbereichen und Befugnissen: Rollen auf Organisationsebene und Rollen auf Kontoebene.
## Erstellen und Zuweisen benutzerdefinierter Rollen
Nur Enterprise-Administratoren oder Benutzer mit der Berechtigung **Manage Account Membership** können benutzerdefinierte Rollen konfigurieren. Navigieren Sie zu Ihren Enterprise-Einstellungen und wählen Sie die Registerkarte "Roles", um Rollen auf Organisations- und Kontoebene zu verwalten.
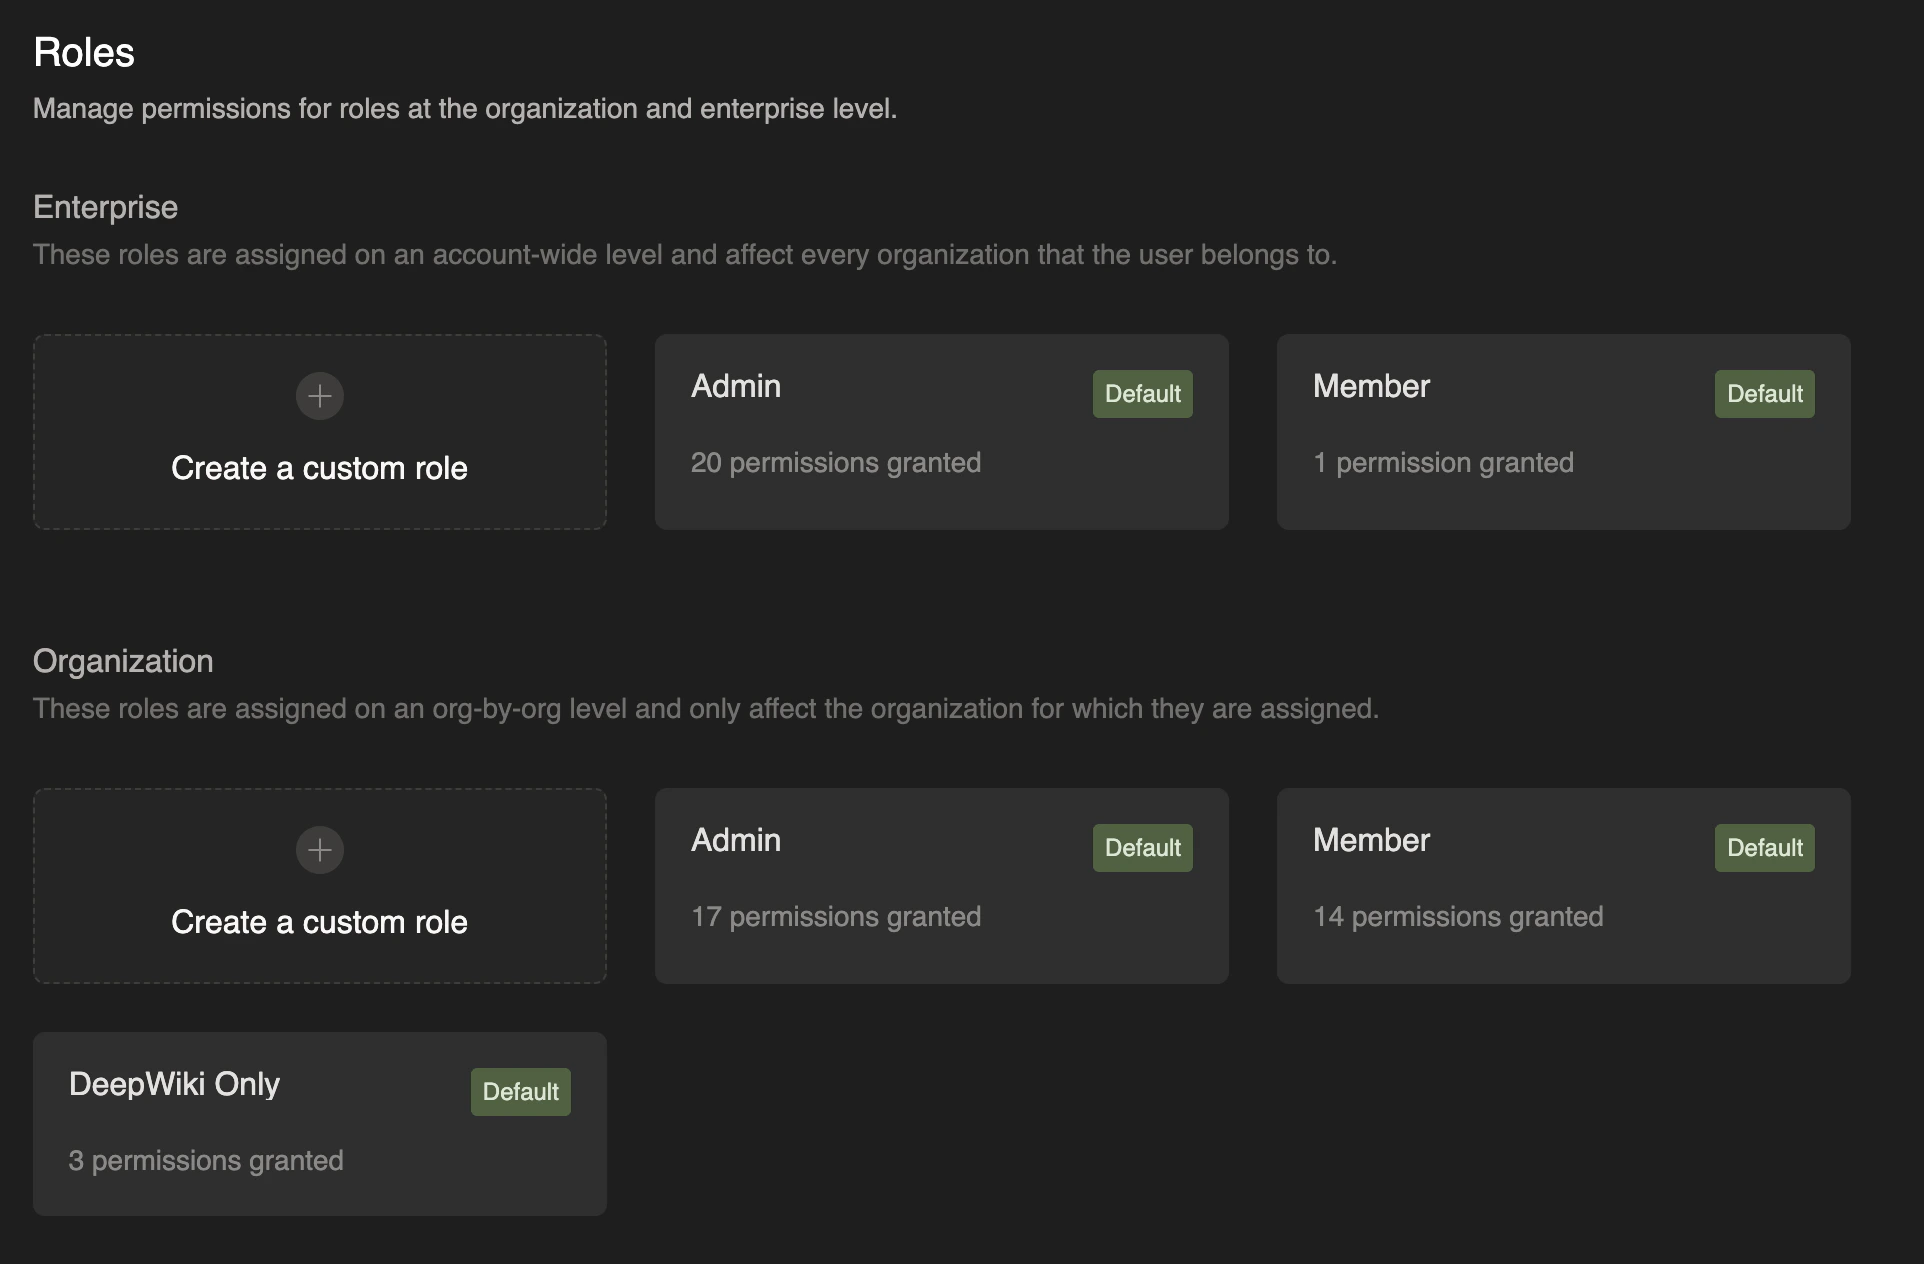 So erstellen Sie eine benutzerdefinierte Rolle:
1. Navigieren Sie zu Enterprise Settings > Roles
2. Klicken Sie auf "Create a custom role" für die Organization- oder Enterprise-Ebene
3. Geben Sie einen aussagekräftigen Namen für die Rolle an
4. Wählen Sie die spezifischen Berechtigungen aus, die Sie gewähren möchten
5. Speichern Sie die Rolle
Nachdem sie erstellt wurden, können benutzerdefinierte Rollen einzelnen Benutzern oder IdP-Gruppen über die Mitgliedschaftsverwaltung zugewiesen werden:
* Enterprise-Administratoren oder Benutzer mit der Berechtigung **Manage Account Membership** können in den Enterprise-Einstellungen zur Seite "Enterprise members" navigieren und Rollen auf Kontoebene zuweisen
* Bitte beachten Sie, dass es sich hierbei um dieselben Benutzer handelt, die benutzerdefinierte Rollen erstellen, bearbeiten und löschen können
* Organisationsadministratoren oder Benutzer mit der Berechtigung **Manage Organization Membership** können zur Seite "Organization members" navigieren und Rollen auf Organisationsebene zuweisen
* Bitte beachten Sie, dass diese Benutzer benutzerdefinierte Rollen auf Organisationsebene **zuweisen** können, das Erstellen, Bearbeiten oder Löschen benutzerdefinierter Rollen jedoch **Manage Account Membership**-Berechtigungen (Enterprise-Ebene) erfordert
Wir unterstützen derzeit keine mehreren Rollen pro Benutzer, aber diese Funktion steht auf unserer Roadmap und wir planen, sie bald zu unterstützen. Jedem Benutzer kann aktuell nur eine Rolle pro Organisation und eine Rolle auf Kontoebene zugewiesen werden.
### Rollen auf Organisationsebene
Rollen auf Organisationsebene werden jeweils einer einzelnen Organisation zugewiesen und gelten nicht außerhalb dieser Organisation. Sie steuern den Zugriff auf Ressourcen und Aktionen innerhalb einer bestimmten Organisation.
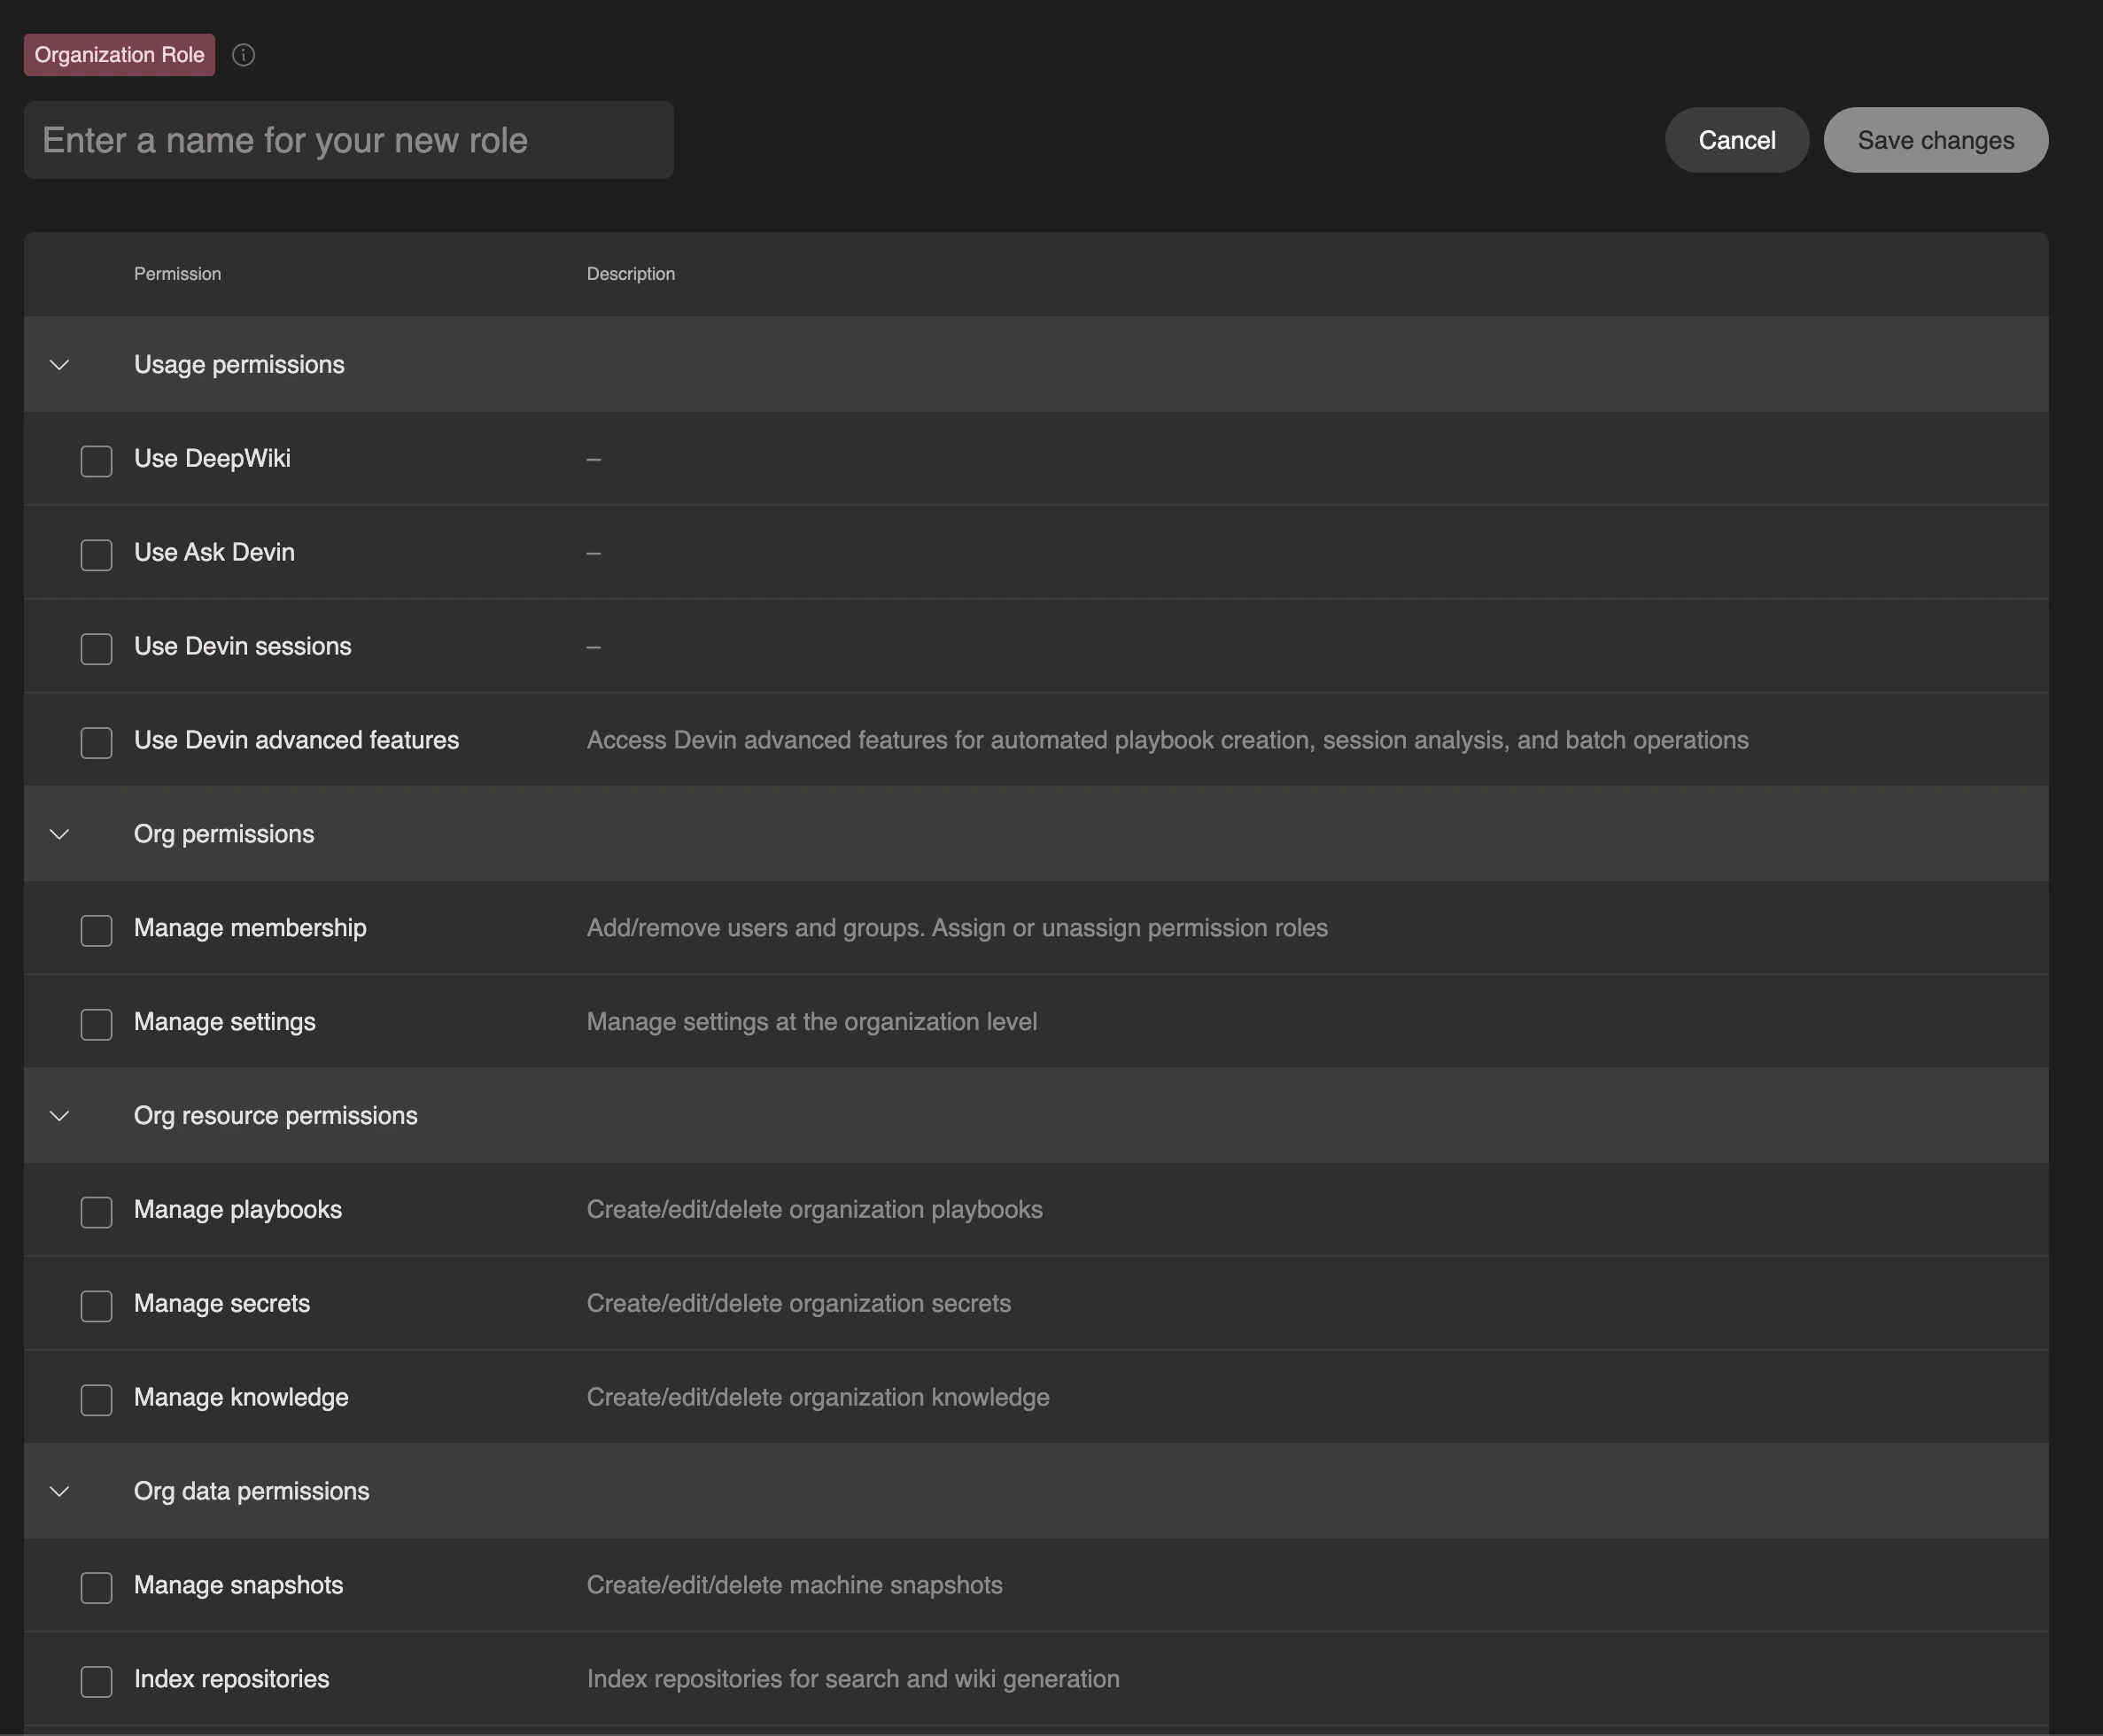
Rollen auf Organisationsebene können unter anderem mit den folgenden Berechtigungen konfiguriert werden:
Die Berechtigungen werden mit neuen Features kontinuierlich erweitert. Der Rolleneditor unter Enterprise Settings > Roles zeigt stets die aktuelle, vollständige Liste.
| Berechtigung | Beschreibung |
| - | - |
| **DeepWiki verwenden** | Zugriff auf DeepWiki-Funktionen |
| **Devin fragen verwenden** | Zugriff auf die Funktion „Devin fragen“ |
| **Devin-Sitzungen verwenden** | Zugriff zum Erstellen und Verwenden von Devin-Sitzungen |
| **Devin-Expertenfunktionen verwenden** | Zugriff auf Devin-Expertenfunktionen für MCP-erweiterte Sitzungen |
| **Mitgliedschaft anzeigen** | Organisationsmitgliedschaft anzeigen (schreibgeschützt) |
| **Mitgliedschaft verwalten** | Nutzer und Gruppen hinzufügen/entfernen sowie Berechtigungsrollen zuweisen oder deren Zuweisung aufheben |
| **Settings verwalten** | Settings auf Organisationsebene verwalten |
| **Playbooks verwalten** | Organisations-Playbooks erstellen/bearbeiten/löschen |
| **Secrets verwalten** | Organisations-Secrets erstellen/bearbeiten/löschen |
| **Wissen verwalten** | Organisationswissen erstellen/bearbeiten/löschen |
| **Zeitpläne verwalten** | Geplante Sitzungen erstellen/bearbeiten/löschen |
| **Automatisierungen anzeigen** | Automatisierungen und ihren Aufrufverlauf anzeigen (schreibgeschützt) |
| **Automatisierungen verwalten** | Automatisierungen erstellen/bearbeiten/löschen, ihre Aufrufe anzeigen sowie die von ihnen erstellten Sitzungen anzeigen und Nachrichten an sie senden |
| **Persönliche Automatisierungen ausführen** | Ermöglicht, dass die Automatisierungen eines Nutzers Sitzungen im Namen dieses Nutzers statt über den Automatisierungsdienst ausführen |
| **Organisations-Blueprints verwalten** | Organisations-Blueprints und Snapshots erstellen/bearbeiten/löschen |
| **Repo-Blueprints verwalten** | Repository-Blueprints erstellen/bearbeiten/löschen |
| **Repositorys indexieren** | Repositorys für Devin fragen und die DeepWiki-Generierung indexieren |
| **Sitzungen verwalten** | Devin-Sitzungen anderer Nutzer in der Organisation bearbeiten und anzeigen |
| **Sitzungen anzeigen** | Devin-Sitzungen anderer Nutzer in der Organisation anzeigen |
| **Sitzungen impersonieren** | Devin-Sitzungen im Namen anderer Nutzer in der Organisation erstellen (nur Service-Benutzer) |
| **API-Schlüssel verwalten** | Eigene [persönliche Zugriffstoken](/de/api-reference/personal-access-tokens) und Legacy-API-Schlüssel erstellen, rotieren und widerrufen |
| **Service-Benutzer verwalten** | Service-Benutzer erstellen/löschen |
| **MCP-Server verwalten** | MCP-Server erstellen/bearbeiten/löschen |
| **Metriken anzeigen** | Organisationsmetriken anzeigen |
| **Verbrauch anzeigen** | Organisationsverbrauch anzeigen |
| **Zugriff auf Devin Review** | Review-Stufen auf Organisationsebene: manuelle Reviews, Reviews bei PR-Erstellung oder alle Review-Modi; Zugriff auf Kontoebene wird übernommen |
| **Code-Scan-Berechtigungen** | Code-Scans und Ergebnisse anzeigen, verwenden oder verwalten (wenn Code-Scans aktiviert sind) |
Nutzer können entweder eigene benutzerdefinierte Rollen mit einem bestimmten Satz von Berechtigungen erstellen oder eine unserer drei Standardrollen für Organisationen verwenden:
* **Admin**: Vollständiger administrativer Zugriff innerhalb der Organisation
* **Member**: Kann Devin verwenden und die meisten alltäglichen Organisationsressourcen verwalten (z. B. Wissen, Playbooks, Secrets und Snapshots), jedoch nicht Mitgliedschaften, Organisationseinstellungen oder andere administrative Konfigurationen
* **Nur DeepWiki**: Eingeschränkter Zugriff auf DeepWiki- und Devin-fragen-Funktionen
### Rollen auf Kontoebene (Enterprise-Rollen)
Rollen auf Kontoebene (auch als Rollen auf Enterprise-Ebene bezeichnet) werden für das gesamte Enterprise-Konto vergeben und gelten für jede Organisation innerhalb dieses Enterprise-Kontos. Benutzer mit Rollen auf Kontoebene erben automatisch die entsprechenden Organisationsberechtigungen in allen Organisationen, in denen sie Mitglied sind.
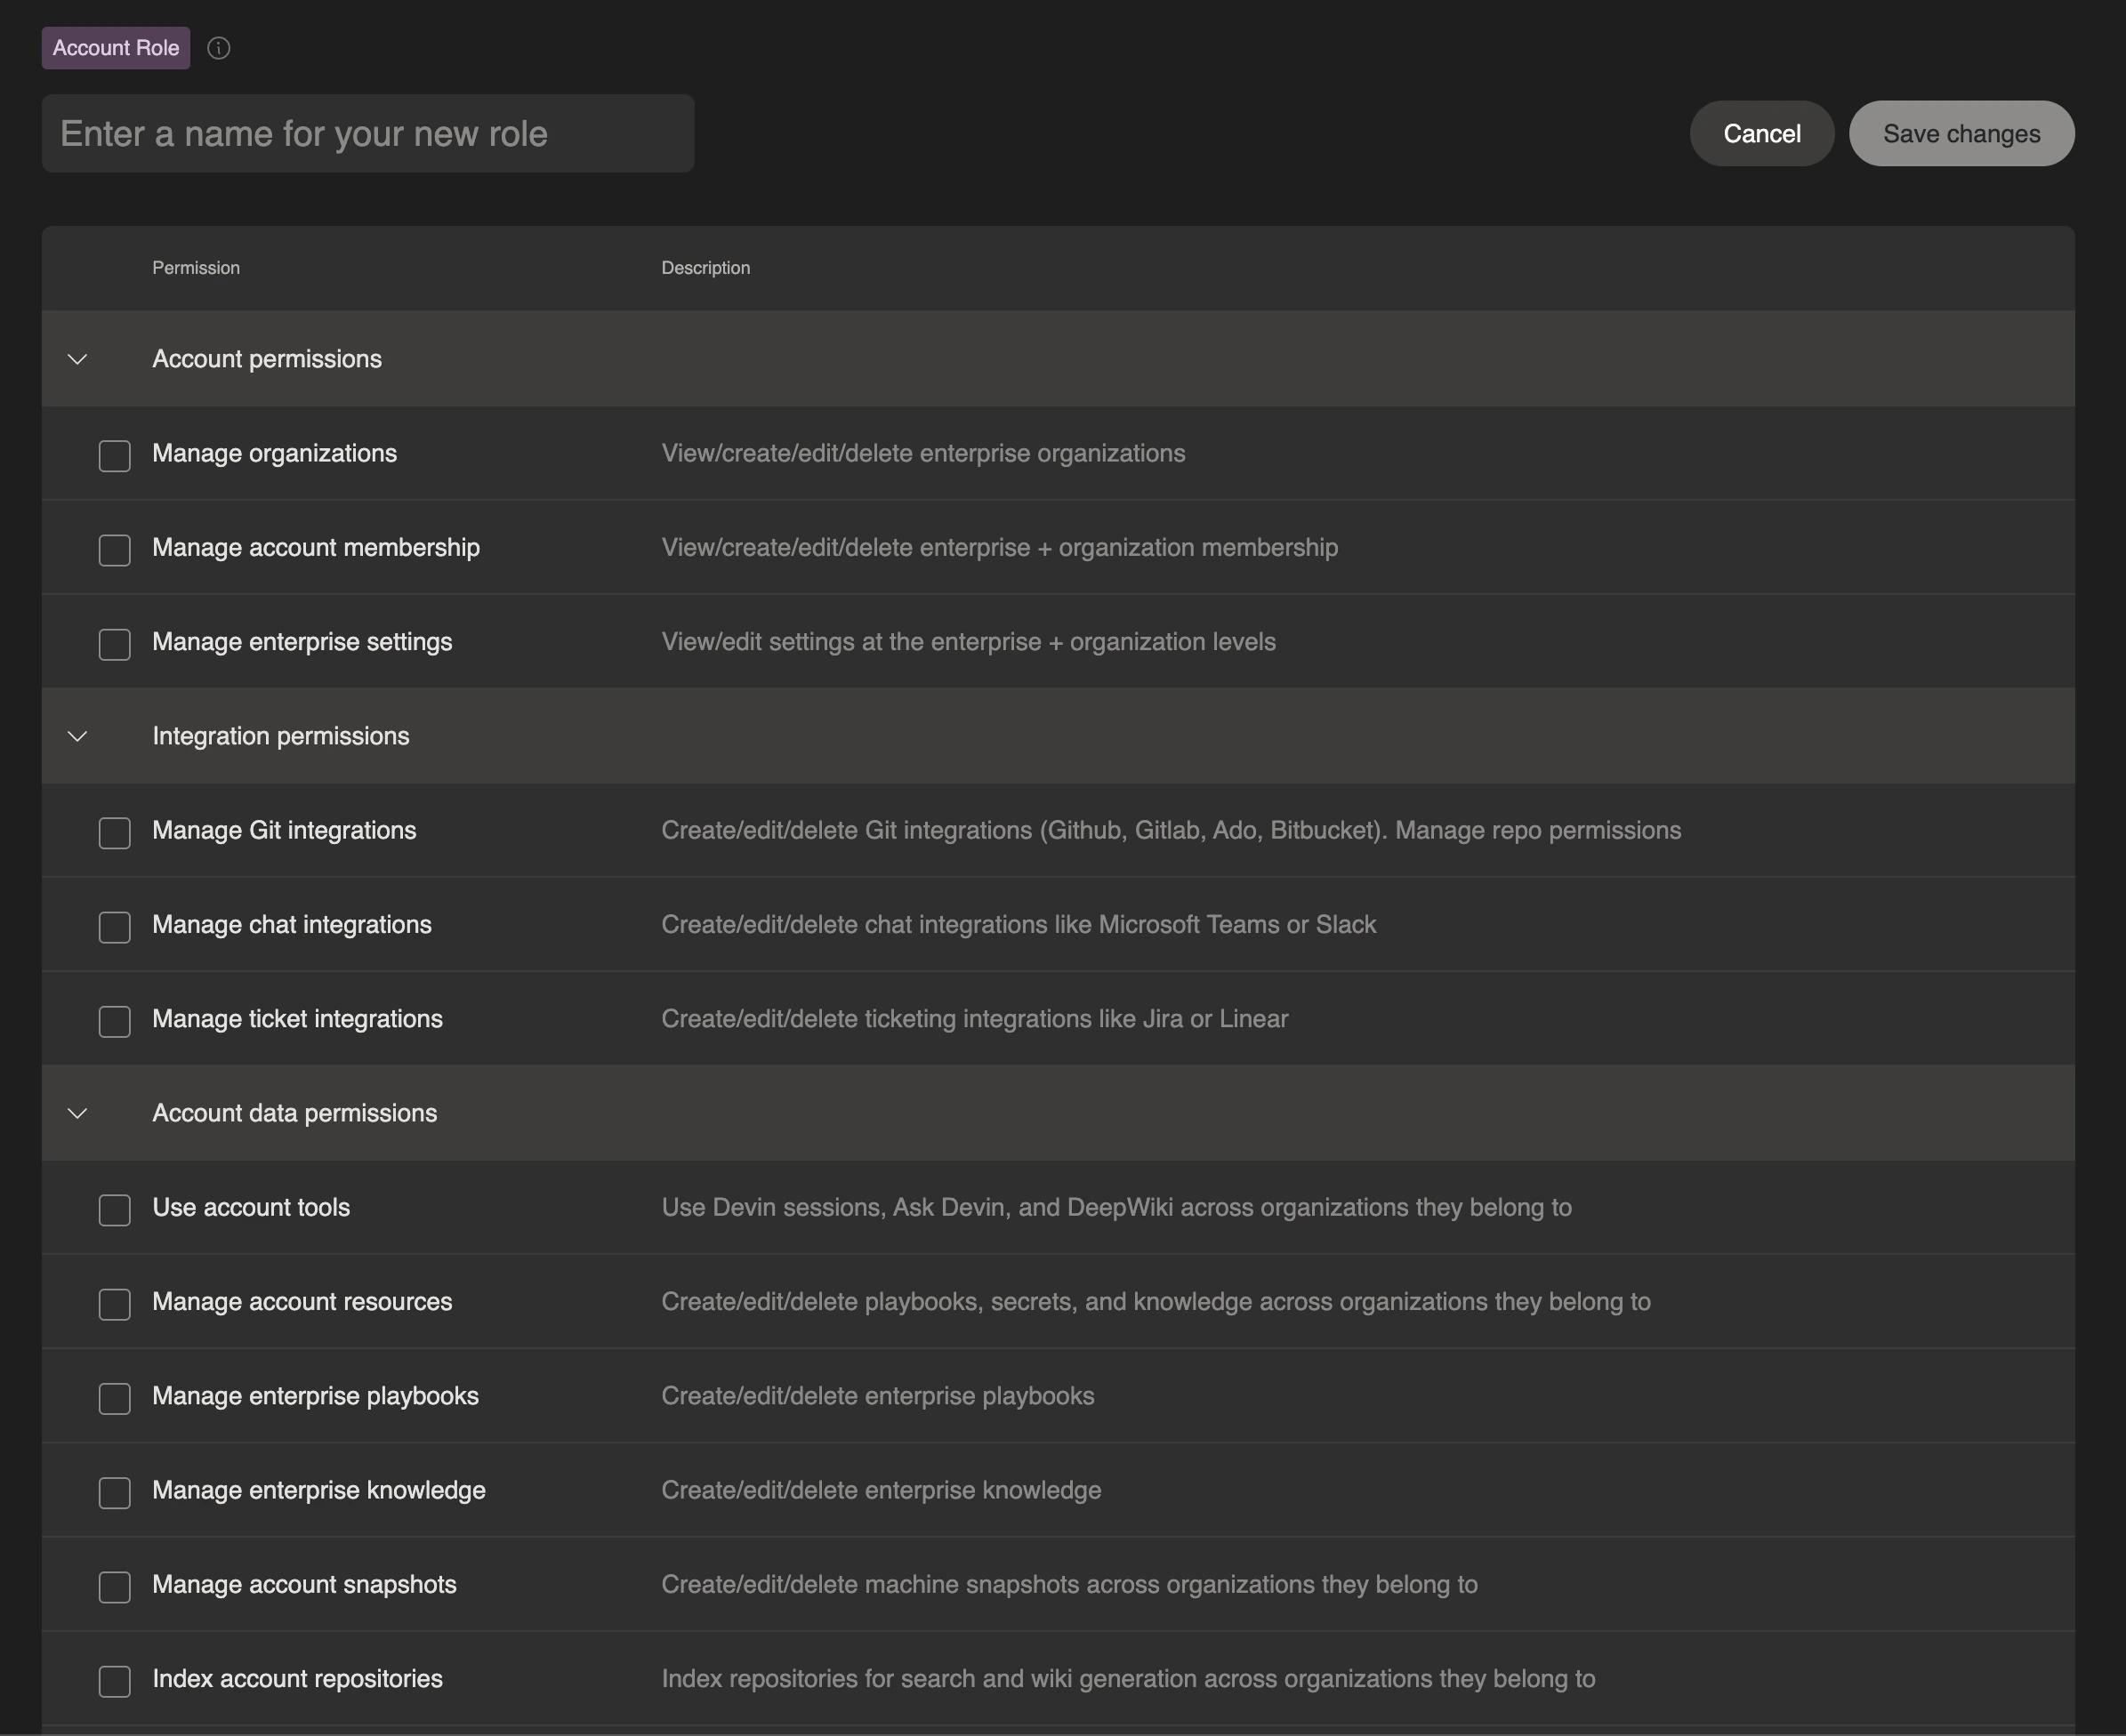
Rollen auf Kontoebene können unter anderem mit den folgenden Berechtigungen konfiguriert werden:
| Berechtigung | Beschreibung |
| - | - |
| **View Organizations** | Enterprise-Organisationen anzeigen (schreibgeschützt) |
| **Manage Organizations** | Enterprise-Organisationen anzeigen/erstellen/bearbeiten/löschen |
| **Access All Organizations** | Auf alle Organisationen im Enterprise-Konto zugreifen, auch ohne direkte Mitgliedschaft |
| **View Account Membership** | Enterprise- und Organisationsmitgliedschaften anzeigen (schreibgeschützt) |
| **Manage Account Membership** | Enterprise- und Organisationsmitgliedschaften anzeigen/erstellen/bearbeiten/löschen. Benutzerdefinierte Rollen erstellen/bearbeiten/löschen |
| **View Audit Logs** | Audit-Logs für das Enterprise-Konto anzeigen (schreibgeschützt) |
| **Manage Enterprise Settings** | Einstellungen auf Enterprise- und Organisationsebene anzeigen/bearbeiten |
| **Manage IP Whitelist** | IP-Zugriffsliste auf Enterprise-Ebene anzeigen/bearbeiten |
| **View Git Integrations** | Git-Integrationen anzeigen (schreibgeschützt) |
| **Manage Git Integrations** | Git-Integrationen (GitHub, GitLab, ADO, Bitbucket) erstellen/bearbeiten/löschen |
| **View Repository Permissions** | Repository-Berechtigungen anzeigen (schreibgeschützt). Schließt die Berechtigung zum Anzeigen von Git-Integrationen ein |
| **Manage Repository Permissions** | Repository-Berechtigungen für Organisationen erstellen/bearbeiten/löschen. Schließt die Berechtigung zum Anzeigen von Git-Integrationen ein |
| **Manage Chat Integrations** | Chat-Integrationen wie Microsoft Teams oder Slack erstellen/bearbeiten/löschen |
| **Manage Ticket Integrations** | Ticket-Integrationen wie Jira oder Linear erstellen/bearbeiten/löschen |
| **Use Account Tools** | Devin-Sitzungen, Devin fragen und DeepWiki in Organisationen verwenden, denen sie angehören |
| **Manage Account Resources** | Playbooks, Secrets, Wissen und Automatisierungen in Organisationen erstellen/bearbeiten/löschen, denen sie angehören |
| **Manage Enterprise Playbooks** | Enterprise-Playbooks erstellen/bearbeiten/löschen |
| **Manage Enterprise Knowledge** | Enterprise-Wissen erstellen/bearbeiten/löschen |
| **Manage Enterprise Blueprints** | Blueprints und Snapshots im gesamten Enterprise-Konto erstellen/bearbeiten/löschen |
| **Index Account Repositories** | Repositorys für Devin fragen- und DeepWiki-Generierung im gesamten Enterprise-Konto indizieren |
| **Manage Sessions** | Devin-Sitzungen anderer Benutzer in beliebigen Organisationen bearbeiten |
| **View Sessions** | Devin-Sitzungen anderer Benutzer in beliebigen Organisationen anzeigen |
| **Impersonate Account Sessions** | Devin-Sitzungen im Namen anderer Benutzer im Enterprise-Konto erstellen (nur Service-Benutzer) |
| **View Enterprise Infra Details** | Infrastrukturdetails des Enterprise-Kontos anzeigen |
| **Manage Account API Keys** | Eigene [persönliche Zugriffstoken](/de/api-reference/personal-access-tokens) und Legacy-API-Schlüssel erstellen, rotieren und widerrufen sowie die PATs aller Benutzer im unternehmensweiten Inventar anzeigen oder widerrufen |
| **Manage Account Service Users** | API-Schlüssel für Service-Benutzer auf Enterprise-Ebene verwalten |
| **Manage Account MCP Servers** | MCP-Server in Organisationen erstellen/bearbeiten/löschen, denen sie angehören |
| **View Account Metrics** | Kennzahlen des Enterprise-Kontos anzeigen |
| **View Account Consumption** | Verbrauch für das Enterprise-Konto anzeigen (schreibgeschützt) |
| **Use Local Analytics API** | Über die API auf lokale Analysen (Devin Desktop / CLI) für das Enterprise-Konto zugreifen |
| **View Personal Analytics** | Ihren eigenen ACU-Verbrauch und Nutzungsanalysen im gesamten Enterprise-Konto auf der Seite [Meine Analysen](/de/enterprise/security-access/personal-analytics) anzeigen. Erfordert das Feature-Flag `expose-personal-analytics` |
| **Manage Billing** | Verbrauch für das Enterprise-Konto anzeigen/bearbeiten |
| **Use Devin Review (manual)** | Auf [Devin Review](/de/work-with-devin/devin-review) zugreifen und manuell eine Review für jeden PR auslösen. Basis-Ebene — erforderlich, um den Tab „Review“ anzuzeigen |
| **Use Devin Review (on PR creation)** | Alles aus „manual“, plus Reviews automatisch auslösen, wenn ein PR erstellt oder als bereit für die Review markiert wird |
| **Use Devin Review** | Vollständiges Auto-Review bei jedem Push — Reviews werden bei PR-Erstellung, neuen Commits und wenn ein Entwurf als bereit für die Review markiert wird, ausgelöst. Wird standardmäßig allen Members und Administratoren gewährt |
| **Manage Devin Review** | Auto-Review-Einstellungen, Posting-Optionen, Review-Regeln und andere Admin-Konfigurationen unter [Settings > Review](https://app.devin.ai/settings/review) verwalten. Unabhängig von den obigen Nutzungs-Ebenen — gewährt für sich genommen keinen Zugriff auf Review |
Benutzer können entweder eigene benutzerdefinierte Rollen mit einem spezifischen Satz von Berechtigungen erstellen oder eine unserer zwei Standard-Kontenrollen verwenden:
* **Admin**: Vollständiger administrativer Zugriff im gesamten Enterprise-Konto
* **Member**: Standardbenutzerzugriff für alle Organisationen im Enterprise-Konto
## Rolle automatisch basierend auf SSO-IdP-Gruppe zuweisen
Sie können Benutzern automatisch Rollen zuweisen, basierend auf ihrer Gruppenmitgliedschaft im Identity Provider (IdP). Dadurch wird die Verwaltung des Benutzerzugriffs vereinfacht, da Benutzer bei der Authentifizierung automatisch die richtigen Berechtigungen erhalten.
1. Navigieren Sie zu **Enterprise Settings > Members**
2. Konfigurieren Sie IdP-Gruppenzuordnungen, um Gruppennamen mit bestimmten Rollen zu verknüpfen
3. Wenn sich Benutzer über SSO authentifizieren, erhalten sie automatisch die Rolle, die ihrer IdP-Gruppe zugewiesen ist
Ihr SSO-Anbieter muss das `groups`-Array in der SSO-Assertion senden. Ausführliche Einrichtungsschritte finden Sie unter [IdP Group Integration](/de/enterprise/security-access/idp-groups).
## Best Practices
* **Prinzip der geringsten Rechte**: Gewähren Sie Benutzer:innen nur die minimal erforderlichen Berechtigungen für ihre Rolle
* **IdP-Gruppen verwenden**: Nutzen Sie die IdP-Gruppenintegration, um Rollenzuweisungen in großem Umfang einfacher zu verwalten
* **Regelmäßige Audits**: Überprüfen Sie Rollenzuweisungen und Berechtigungen regelmäßig, um sicherzustellen, dass sie weiterhin angemessen sind
* **Aussagekräftige Benennung**: Verwenden Sie klare, aussagekräftige Namen für benutzerdefinierte Rollen, damit deren Zweck eindeutig ist
* **Dokumentation**: Pflegen Sie eine interne Dokumentation zu Ihren benutzerdefinierten Rollen und ihren vorgesehenen Anwendungsfällen
### Häufige Probleme
Wenn ein Benutzer nicht die erwartete Berechtigung erhält,
* überprüfen Sie, ob der Benutzer der richtigen Rolle für diese Organisation zugewiesen ist
* stellen Sie sicher, dass für die Rolle die erforderlichen Berechtigungen konfiguriert sind
Für zusätzliche Unterstützung bei der Rollenkonfiguration wenden Sie sich an Ihren Devin Enterprise-Administrator oder kontaktieren Sie den [Support](mailto:support@cognition.ai).
This documentation is built and hosted on [Mintlify](https://mintlify.com), a developer documentation platform.